

Authentification 3D Secure validée, SMS confirmé, application bancaire approuvée… et malgré tout, le paiement est refusé. Cette situation frustre autant les clients que les e-commerçants, surtout lorsque rien n’explique clairement ce blocage.
Entre authentification, autorisation, contrôle de fraude et limites invisibles imposées par les banques, plusieurs rouages interviennent après un 3D Secure réussi. Comprendre ce mécanisme permet de réduire les échecs de paiement, de rassurer le client et de sécuriser le chiffre d’affaires d’une boutique en ligne.
| Cause possible | Explication rapide |
| Fonds insuffisants 💳 | Le compte ne permet pas le paiement malgré l’authentification réussie. |
| Plafond dépassé | La limite de paiement quotidienne ou mensuelle est atteinte. |
| Blocage côté banque 🏦 | La banque de l’acheteur refuse la transaction pour suspicion de risque. |
| Carte expirée ou restrictions | La carte peut être arrivée à expiration ou limitée pour certains achats. |
| Erreur réseau ou technique | Un incident entre la banque et le système de paiement peut provoquer un refus. |
3D Secure réussi mais paiement refusé : comprendre le fonctionnement réel d’un paiement en ligne
Un paiement en ligne par carte bancaire ne se limite pas au code reçu par SMS ou à la validation dans l’application mobile. L’authentification 3D Secure n’est qu’une étape dans une chaîne plus longue, où la banque émettrice garde la main sur l’autorisation finale.
Dans les grandes lignes, un paiement par carte suit plusieurs phases : saisie des données, envoi de la demande à la banque du commerçant (acquéreur), transfert vers la banque du client (émetteur), contrôles de risques, décision d’autorisation ou de refus, puis retour de la réponse au site marchand. L’authentification 3D Secure se situe entre ces flux, mais ne remplace jamais la décision d’autorisation bancaire.

Différence entre authentification 3D Secure et autorisation bancaire
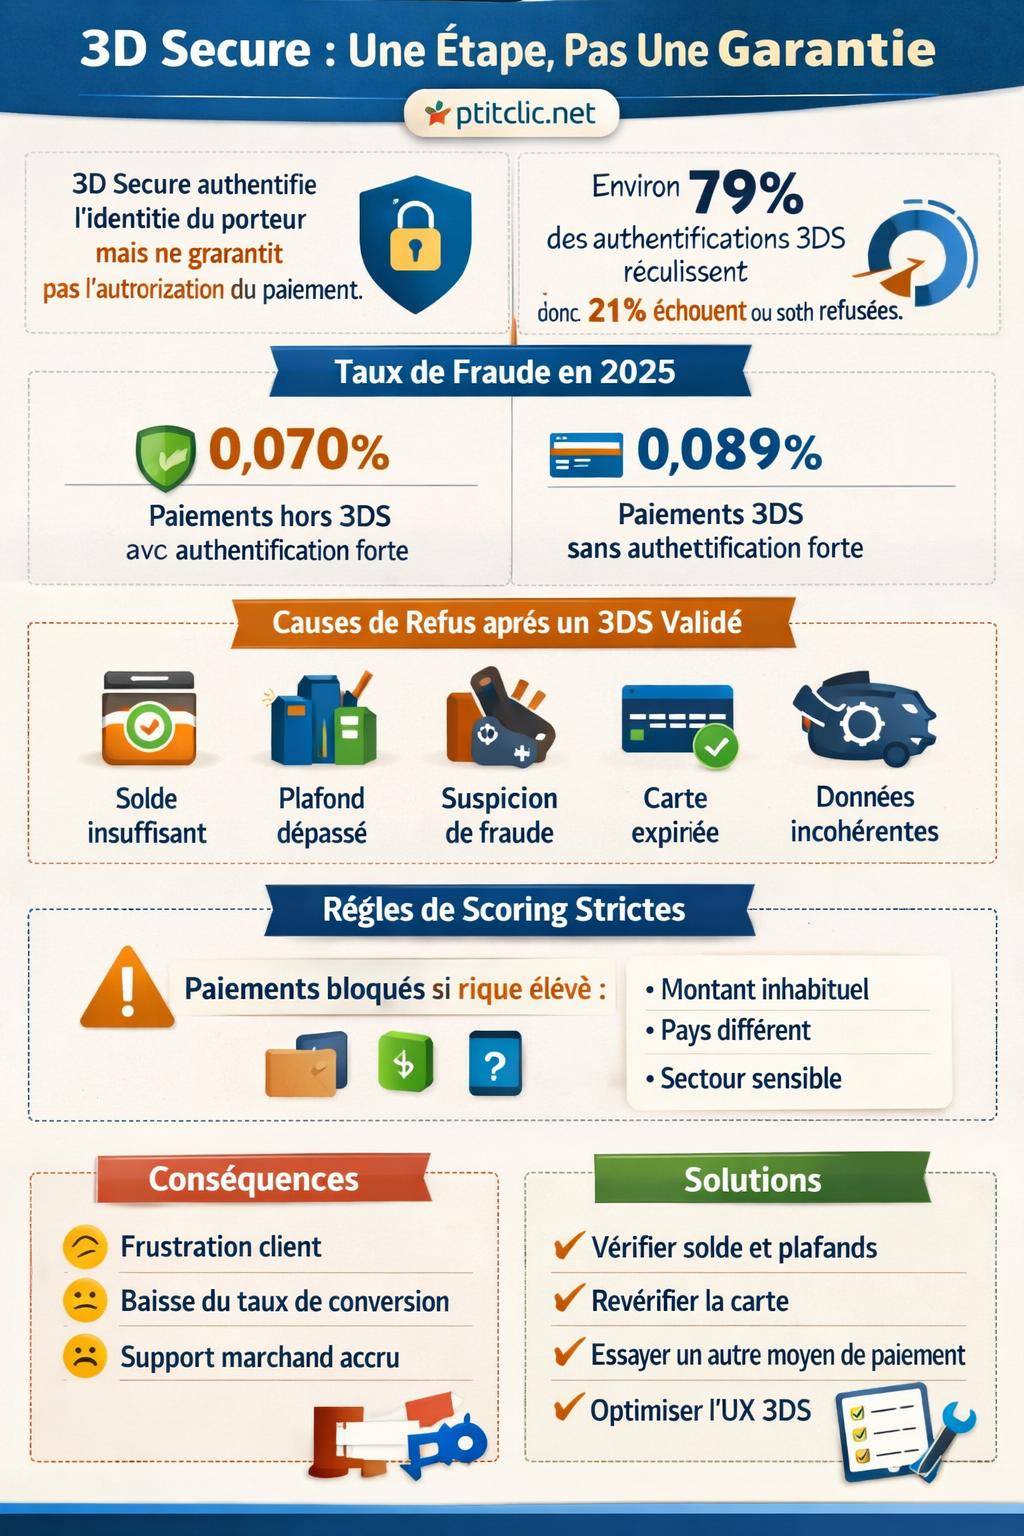
Le point clé à intégrer : une authentification 3D Secure réussie ne garantit pas l’acceptation du paiement. Les deux notions sont distinctes :
- Authentification 3D Secure : vérifie l’identité du porteur de la carte. La banque émettrice confirme que la personne qui initie le paiement est bien le titulaire (ou un utilisateur légitime) via un mot de passe à usage unique, une notification mobile ou la biométrie.
- Autorisation bancaire : contrôle ensuite la capacité de la carte à supporter la transaction (fonds, plafond, statut de la carte, règles anti-fraude). Même si l’authentification est validée, la banque peut refuser l’autorisation.
En pratique, l’authentification intervient comme un filtre d’identité ; l’autorisation agit comme un filtre financier et sécuritaire. Le refus peut survenir dans cette seconde phase, après un 3DS parfaitement validé.
Chiffres clés : taux de succès, échec et fraude avec 3D Secure
Les données récentes illustrent la réalité du terrain. Globalement, le taux de succès 3D Secure se situe autour de 79 %. Autrement dit, près de 21 % des tentatives associées à un parcours 3DS n’aboutissent pas, que ce soit à cause :
- d’un échec d’authentification (code mal saisi, délai dépassé, application non validée) ;
- ou d’un refus d’autorisation bancaire malgré une authentification réussie.
Sur le volet fraude, les données Banque de France 2025 indiquent :
- Paiements hors 3DS avec authentification forte : taux de fraude de 0,070 % ;
- 3D Secure sans authentification forte : taux de fraude de 0,089 %.
Les schémas d’authentification influencent donc directement le niveau de risque, ce qui incite les banques à appliquer des règles parfois restrictives, et parfois à refuser un paiement même après un 3DS validé si un risque est détecté.
« Aucune donnée publiée ne fournit le taux de refus de paiement malgré une authentification 3D Secure réussie pour 2025. Les acteurs se basent principalement sur leurs propres indicateurs internes. »
Les principaux motifs de refus après une authentification 3D Secure réussie
Lorsqu’un client signale : « Mon code 3D Secure est passé mais mon paiement est refusé », plusieurs familles de causes reviennent régulièrement. Elles tiennent autant à la situation bancaire du client qu’aux contrôles techniques et anti-fraude mis en place par les banques et les prestataires de paiement.

Motifs bancaires : solde, plafonds et règles de sécurité
Les motifs bancaires concentrent une part importante des refus après authentification. Ce sont ceux que l’émetteur applique au moment de l’autorisation :
- Solde insuffisant : la banque bloque la transaction si le débit dépasserait le solde disponible, y compris les autorisations de découvert.
- Dépassement de plafond de paiement : chaque carte comporte des limites journalières ou mensuelles, parfois paramétrables depuis l’application bancaire. Un achat unique d’un montant élevé ou plusieurs paiements rapprochés peuvent faire dépasser ces plafonds.
- Limite de crédit sur carte à débit différé ou carte de crédit : lorsque la réserve de crédit est saturée, la transaction est refusée malgré une authentification conforme.
- Règles internes de scoring de risque : certaines banques appliquent des filtres additionnels selon le pays du marchand, le type de produit, la récurrence ou l’historique de contestations.
- Détection de fraude par les systèmes de sécurité : si les algorithmes soupçonnent une utilisation anormale (montant inhabituel, pays étranger, appareil inconnu), la banque peut préférer refuser l’autorisation, même si l’identité a été bien vérifiée.
Pour le commerçant, ces motifs restent opaques. Le code de refus renvoyé par la banque est souvent générique (« Do not honor », « Refus émetteur », « Transaction non autorisée »), sans détail sur la cause exacte.
Motifs techniques et erreurs de saisie malgré un 3D Secure validé
En parallèle des décisions bancaires, diverses causes techniques ou erreurs de saisie déclenchent aussi des refus. Même si l’authentification passe, d’autres contrôles restent actifs :
- Erreur dans les données de carte : un chiffre erroné dans le numéro, le cryptogramme visuel (CVV/CVC) ou la date d’expiration peut entraîner un échec en aval, après la phase d’authentification.
- Carte expirée : certains systèmes initient tout de même un parcours 3DS, mais la banque refuse ensuite l’autorisation au motif d’expiration.
- Carte bloquée ou mise en opposition : la banque laisse parfois apparaître un écran 3DS standard, puis bloque la transaction au moment de l’autorisation finale.
- Problème d’interconnexion entre l’émetteur, l’acquéreur et le prestataire de paiement : un incident technique sur un maillon de la chaîne interrompt le flux après l’authentification.
- Incohérence dans les données transmises : par exemple, un montant modifié, une devise non attendue ou un paramètre de transaction qui diffère entre la demande d’authentification et la demande d’autorisation.
Dans ces scénarios, le client a bien validé la transaction du point de vue 3DS, mais la demande n’aboutit pas correctement dans le système d’autorisation.

Erreurs liées au parcours utilisateur et au retour vers le marchand
Le comportement de l’utilisateur joue également sur la réussite effective du paiement. Un cas fréquent : l’authentification 3D Secure se valide, mais le retour de l’utilisateur vers le site marchand ne s’effectue pas correctement.
- Fermeture prématurée de la page 3D Secure : si l’utilisateur ferme l’onglet avant le retour automatique, le commerçant ne reçoit jamais la confirmation de paiement, même si la banque a validé l’authentification.
- Actualisation intempestive de la page : un rafraîchissement pendant le traitement peut invalider la session de paiement.
- Navigation simultanée sur plusieurs onglets de paiement : certains clients lancent plusieurs tentatives en parallèle, ce qui crée des conflits de sessions.
- Blocage par des extensions de navigateur ou des paramètres de sécurité : certains bloqueurs de scripts ou paramètres de confidentialité empêchent la redirection automatique vers la boutique.
Dans ces configurations, le client résume souvent la situation par « j’ai validé, mais le site me dit paiement refusé ». Techniquement, le flux s’est interrompu entre la banque et le site, ce qui empêche la finalisation de la commande.
Frictionless, authentification forte et gestion du risque : comment la banque décide
Le protocole 3D Secure 2 introduit des parcours plus souples, en particulier le mode frictionless, où le client n’a parfois aucune action à réaliser. Cette flexibilité repose sur un échange de données riche entre le commerçant, l’acquéreur et la banque émettrice, qui adapte son niveau de contrôle.
Frictionless refusé : quand la banque impose une authentification forte
Lorsqu’un commerçant ou un acquéreur sollicite une exemption d’authentification forte (par exemple en raison d’un faible montant ou d’un scoring jugé peu risqué), la banque émettrice conserve la possibilité de refuser cette exemption. Dans ce cas :
- la demande initiale arrive comme une tentative en frictionless ;
- la banque évalue le risque à partir des données (montant, historique, type de marchand, pays, dispositif utilisé, etc.) ;
- si le risque est jugé trop élevé, une authentification forte 3D Secure est imposée.
Cette étape supplémentaire allonge légèrement le parcours, mais elle renforce la preuve d’identité du porteur. En arrière-plan, cela influence aussi la répartition de responsabilité entre l’émetteur et l’acquéreur en cas de fraude.
Frictionless accepté : garantie de paiement et prise de risque
Lorsque la banque émettrice accepte le mode frictionless, aucun code ni validation forte n’est demandé au client. Malgré l’absence apparente de 3D Secure visible, plusieurs points restent vrais :
- le risque de fraude est évalué automatiquement à partir de nombreux critères comportementaux et contextuels ;
- l’acquéreur garde la garantie de paiement dans la plupart des modèles contractuels lorsque l’exemption est accordée dans le cadre réglementaire ;
- l’émetteur assume le risque en cas de contestation, puisque c’est lui qui a accepté l’exemption dans le cadre des règles PSD2 et SCA.
Un paiement frictionless peut pourtant être refusé au stade de l’autorisation, notamment si un contrôle de solde, de plafond ou de risque déclenche un blocage de la part de la banque du client. Le parcours est fluide, mais la décision finale reste stricte.
Impact des règles anti-fraude sur les paiements 3D Secure refusés
Les systèmes de lutte contre la fraude s’appuient sur des algorithmes de scoring sophistiqués. Chaque transaction reçoit une note de risque, calculée à partir de critères multiples : pays, montant, type de carte, historique client, appareil utilisé, fréquence des tentatives, incohérences d’adresse, etc.
Carte BancaireVotre carte bancaire est bloquée suite à 3 codes faux : nos solutions !Ces règles influencent directement la probabilité d’un refus après un 3DS réussi. Un client identifié correctement peut tout de même déclencher une alerte de fraude s’il adopte un comportement inhabituel ou si des signaux faibles convergent vers un risque perçu.
Différences entre paiements avec ou sans authentification forte
Les chiffres de fraude indiqués plus haut illustrent le rôle des mécanismes d’authentification :
| Type de paiement | Mécanisme de sécurité | Taux de fraude observé |
|---|---|---|
| Paiements hors 3DS avec authentification forte | Authentification forte SCA (ex : application bancaire, biométrie) | 0,070 % |
| Paiements 3D Secure sans authentification forte | 3DS avec allégement des contrôles (frictionless sans SCA stricte) | 0,089 % |
Ces écarts, même limités, influencent la stratégie des banques. Un contexte plus risqué (pays à forte fraude, secteur d’activité sensible) conduit souvent à davantage de refus, y compris après un parcours d’authentification réussi.
Les paramètres qui déclenchent un refus « préventif »
En pratique, les banques intègrent une combinaison de facteurs pour trancher :
- Profil d’achat inhabituel : montant nettement supérieur aux habitudes, achat dans une nouvelle zone géographique, heure atypique.
- Historique de contestations ou de chargebacks : un client qui a déjà contesté des paiements déclenche souvent des règles plus strictes.
- Incohérences techniques : adresse IP d’un pays, carte d’un autre, appareil récemment compromis.
- Typologie du marchand : certains secteurs (jeux, paris, contenus numériques, abonnements récurrents) suscitent plus de vigilance.
Le résultat se matérialise par un refus global, même si du point de vue strict de l’authentification 3D Secure, tout s’est déroulé correctement.
Conséquences concrètes pour le client et pour le e-commerçant
Un paiement refusé après 3D Secure a un impact direct sur l’expérience utilisateur et sur le taux de conversion du site marchand. Comprendre ces conséquences permet d’ajuster les parcours, d’informer clairement et de limiter les abandons de panier.
Côté client : frustration, incompréhension et perte de confiance
Pour le porteur de carte, le ressenti est paradoxal : il a suivi toutes les étapes de sécurité exigées, il a validé la demande sur son application bancaire, et l’achat échoue malgré tout. Cela génère :
- une impression d’erreur du site marchand (bugs, manque de fiabilité) ;
- une crainte de débit multiple (« j’ai reçu la notification, suis-je prélevé malgré le message d’erreur ? ») ;
- un sentiment de perte de temps, surtout si plusieurs tentatives s’enchaînent ;
- une défiance accrue envers les paiements en ligne, parfois au profit d’alternatives comme le virement ou le paiement à réception.
« J’ai bien validé dans mon application bancaire, mais le site m’indique que le paiement est refusé. Je n’ai pas d’explication, je ne sais plus si je dois recommencer ou appeler ma banque. » – Témoignage typique d’un client en support.
Côté marchand : échecs de paiement, taux de conversion et support client
Pour un e-commerçant, ces refus se traduisent en pertes de ventes et en sollicitations supplémentaires du service client. Les effets les plus fréquents :
- Baisse du taux de conversion au moment clé du paiement, parfois sur des paniers d’un montant élevé.
- Augmentation des tickets de support autour des problèmes de paiement, qui mobilisent les équipes sans que le marchand puisse accéder au détail des décisions bancaires.
- Complexification du parcours si trop de tentatives échouent, poussant à ajouter d’autres moyens de paiement pour compenser.
- Risque de mauvaise réputation si les clients associent ces refus à un « site qui ne fonctionne pas ».
Pour atténuer ces effets, la qualité de l’information donnée à l’écran joue un rôle central. Un message générique « paiement refusé » entretient la confusion. Un message plus précis, qui oriente le client, réduit la frustration.
Comment réagir en cas de 3D Secure réussi mais paiement refusé
Face à ce type de situation, l’objectif consiste à guider le client, limiter les tentatives infructueuses et retrouver une issue de paiement acceptable pour toutes les parties. Plusieurs réflexes structurent une démarche efficace.
Vérifier la situation bancaire et les limites de carte
La première vérification concerne l’état du compte et les paramètres de la carte :
- contrôler le solde disponible et les éventuels découverts autorisés ;
- consulter les plafonds de paiement directement depuis l’application bancaire ou l’espace client en ligne ;
- vérifier la date d’expiration de la carte ;
- confirmer que la carte n’est pas bloquée, limitée à certaines zones géographiques ou restreinte pour les paiements internet.
Le support client du marchand peut inviter le client à effectuer ces vérifications, sans toutefois intervenir sur ses données bancaires qui restent confidentielles.
Contrôler les informations saisies et le parcours technique
En parallèle, un rapide passage en revue de la configuration technique et des données saisies apporte souvent une solution :
- revérifier numéro de carte, cryptogramme et date d’expiration ;
- désactiver temporairement les bloqueurs de publicités ou de scripts susceptibles de gêner la redirection 3DS ;
- tenter le paiement sur un autre navigateur ou un autre appareil ;
- s’assurer de ne pas fermer la fenêtre 3D Secure avant son retour automatique vers le site marchand.
Pour un marchand, un lien d’aide clair sur la page d’échec oriente le client vers ces actions et génère moins d’abandons.
Essayer un autre mode de paiement ou une autre carte
Lorsque les tentatives échouent malgré tout, une alternative de paiement offre souvent une solution rapide :
- utilisation d’une autre carte bancaire appartenant au même client ou à un proche ;
- recours à un portefeuille électronique type Wallet, PayPal, etc., selon les options proposées par le marchand ;
- paiement par virement bancaire ou autres moyens hors carte, si prévus dans le tunnel de commande.
Du côté commerçant, proposer plusieurs solutions de paiement limite l’impact des refus liés à une seule banque émettrice ou à un seul moyen de paiement.
Optimiser la configuration 3D Secure et le tunnel de paiement côté marchand
Les e-commerçants disposent de leviers concrets pour réduire les échecs après 3D Secure, notamment via leur prestataire de paiement (PSP) et leur banque acquéreur. L’enjeu consiste à trouver un équilibre entre sécurité, conformité réglementaire et fluidité du parcours client.
Paramétrage avec le prestataire de paiement et la banque acquéreur
Plusieurs axes d’optimisation concernent directement la relation avec le PSP et l’acquéreur :
- analyser les taux de refus par banque émettrice pour identifier d’éventuels cas anormaux ;
- ajuster les règles de déclenchement de 3D Secure (montants, pays, scoring de risque propre au marchand) ;
- paramétrer au mieux l’envoi des données de transaction (adresse de livraison, historique client, informations sur le produit) afin de nourrir le scoring 3DS2 ;
- tester différentes routes d’acquisition quand plusieurs acquéreurs sont disponibles, afin de réduire les impacts d’un émetteur ou d’une région très restrictive.
Une approche régulière de type « revue de performance paiement » avec le PSP aide à suivre les indicateurs clés et à identifier les points de friction sur certaines banques ou sur certains segments de clients.
Messages d’erreur, UX de la page de paiement et rassurance
Le design de la page de paiement et la formulation des messages influencent fortement la perception de l’échec. Quelques bonnes pratiques se démarquent :
- indiquer clairement que l’authentification 3D Secure ne signifie pas validation définitive du paiement ;
- personnaliser les messages d’échec en mentionnant la possibilité d’un plafond ou d’un contrôle bancaire renforcé ;
- ajouter un lien vers une rubrique d’aide sur les problèmes de paiement en ligne pour orienter immédiatement le client ;
- proposer de revenir facilement au panier et d’essayer un autre moyen de paiement.
Ces ajustements réduisent l’impression de bug et repositionnent la responsabilité au bon endroit, tout en accompagnant le client vers une solution.
Rôle du support client et collaboration avec les banques
Le support client se retrouve souvent en première ligne lorsque des paiements échouent après un 3D Secure validé. La façon de répondre et d’orienter le client influence fortement le taux de rattrapage des commandes avortées.
Structurer un discours clair auprès des clients
Un script de réponse bien préparé aide les équipes à expliquer sans jargon technique excessif. Les points clés à reprendre :
- rappeler que l’authentification 3D Secure confirme l’identité, mais que la banque reste libre d’accepter ou non le paiement ;
- mentionner les plafonds de carte et les contrôles de sécurité comme causes fréquentes ;
- inviter le client à vérifier son solde, ses limites de paiement et l’éventuelle présence d’alertes dans son application bancaire ;
- proposer une méthode alternative (autre carte, virement, autre moyen de paiement) si nécessaire.
Cette pédagogie réduit la tentation pour le client de rejeter immédiatement la faute sur le site marchand ou de renoncer complètement à l’achat.
Relations avec l’acquéreur et suivi des refus inhabituels
Du côté marchand, un suivi régulier des codes de refus et des statistiques par banque émettrice permet :
- d’identifier des pics d’échec ciblés sur un pays, une banque ou un type de carte ;
- de remonter ces signaux à la banque acquéreur pour demande d’investigation ;
- de travailler sur des ajustements techniques ou sur des recommandations à transmettre aux clients concernés.
Dans certains cas, l’acquéreur peut confirmer l’existence d’une politique stricte d’un émetteur sur un segment donné (par exemple : paiements en ligne transfrontaliers, secteurs jugés sensibles), ce qui aide le marchand à adapter son discours et ses propositions de paiement.
Liens utiles pour aller plus loin sur les refus de paiement
Pour un lecteur qui souhaite approfondir le sujet ou comprendre d’autres cas de figure autour des paiements refusés, plusieurs thématiques complémentaires jouent un rôle :
- Paiement refusé par carte bancaire : panorama des différents messages de refus et de leurs causes générales.
- Problème de paiement en ligne : analyse des pannes techniques, erreurs courantes et bonnes pratiques côté utilisateur.
- Problème avec 3D Secure : focus sur les difficultés propres au mécanisme d’authentification, indépendamment de l’autorisation bancaire.
Ces ressources complètent l’analyse de la situation particulière « authentification 3D Secure réussie mais paiement refusé » et offrent une vision plus large des mécanismes de paiement sécurisés sur internet.
