
Un paiement en ligne refusé surgit toujours au mauvais moment. Panier prêt, carte en main, et l’écran affiche un message d’erreur opaque. Entre suspicion de fraude, plafond dépassé, bug technique et authentification qui tourne en boucle, la situation déroute autant qu’elle agace.
Derrière ce simple « paiement refusé », se cachent pourtant des mécanismes précis, des règles bancaires strictes et des signaux de sécurité que les banques analysent en temps réel. En comprenant ces coulisses et en ajustant quelques réglages côté client comme côté marchand, le scénario change radicalement.
| Causes fréquentes | Solutions rapides |
| Fonds insuffisants 💳 | Vérifier le solde ou utiliser un autre moyen de paiement |
| Informations erronées | S’assurer que le numéro de carte, la date et le CVV sont exacts |
| Sécurité bancaire renforcée 🔐 | Valider le paiement via une app bancaire ou SMS |
| Plafond de paiement dépassé | Augmenter temporairement les limites auprès de la banque |
| Blocage de sécurité du marchand | Retenter ou contacter le support du site |
Paiement en ligne refusé : comprendre le mécanisme avant de chercher la solution
Un paiement en ligne ne se résume pas à un simple clic « Payer ». À chaque transaction, plusieurs acteurs interagissent : le site marchand, le prestataire de paiement (PSP), le réseau de cartes (Visa, Mastercard…), la banque du client (émetteur) et, parfois, la banque du commerçant (acquéreur) qui applique ses propres règles de risque.
En quelques secondes, le système vérifie la disponibilité des fonds, les paramètres de sécurité, l’authentification forte, l’historique de la carte et la cohérence des données. Le moindre doute déclenche un refus automatique, parfois sans message explicite. Ce fonctionnement explique pourquoi un achat passe sur un site et bloque sur un autre, ou pourquoi un paiement mobile réussit alors que la saisie manuelle échoue.
Refus de paiement en ligne : les grandes familles de causes
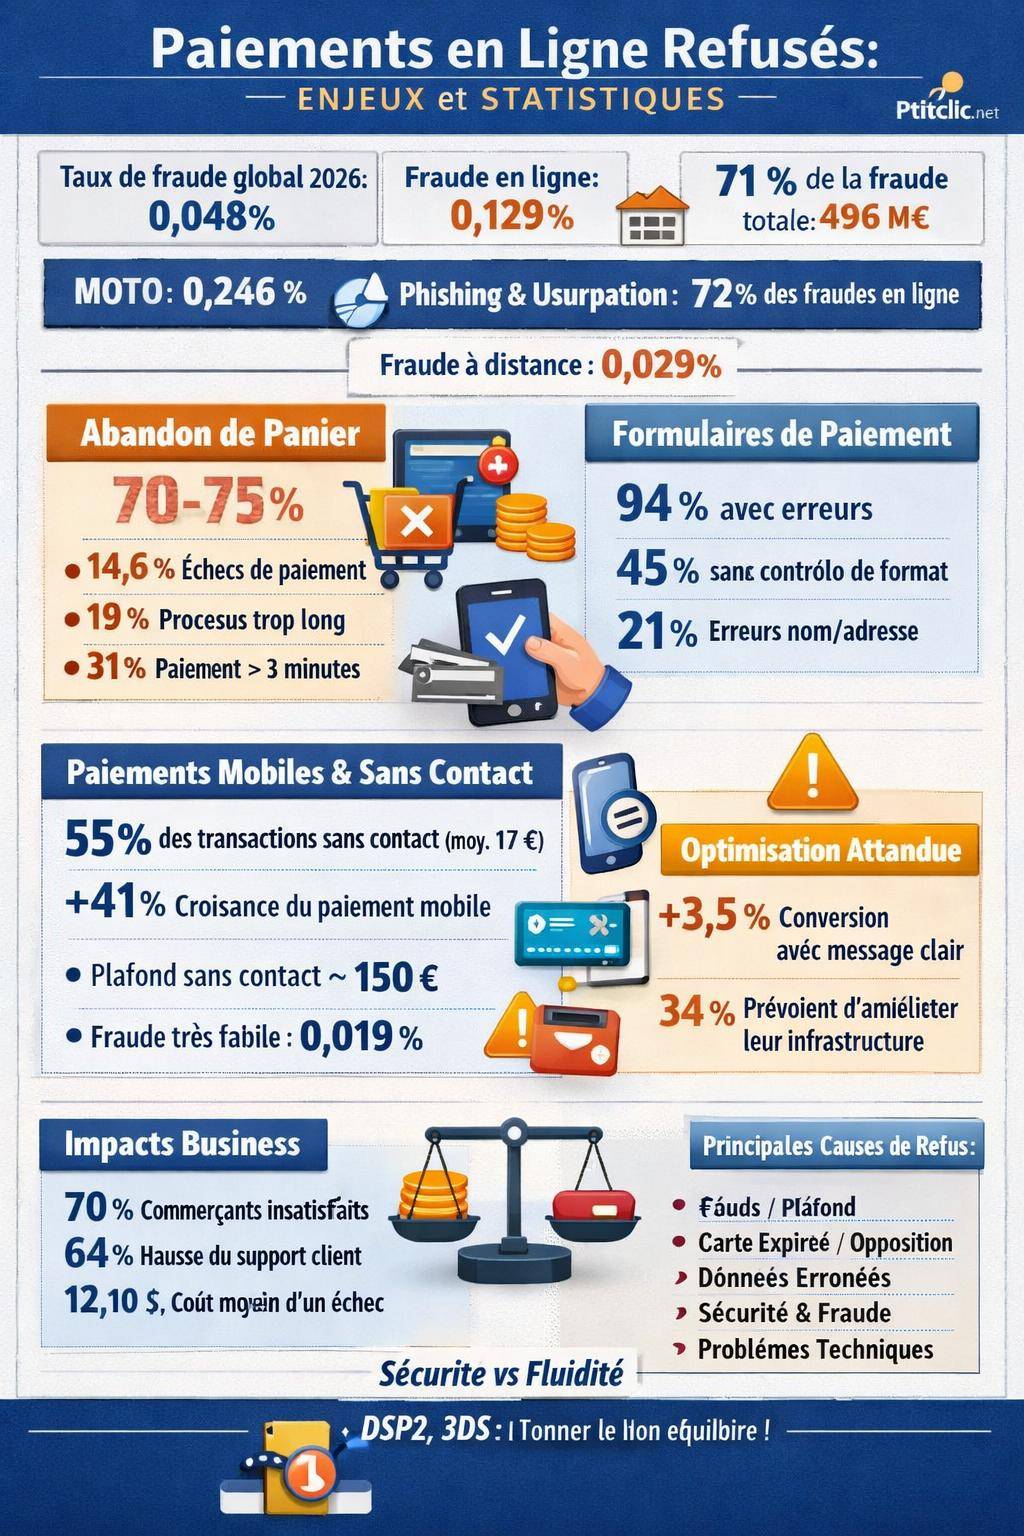
Les statistiques récentes éclairent le contexte : le taux global de fraude sur les cartes se situe autour de 0,048 % en 2026 (0,053 % en 2024). Sur internet, la fraude atteint encore 0,129 % en 2026 (0,155 % en 2024) et représente 71 % de la fraude totale, soit près de 496 millions d’euros. Les banques renforcent donc leurs filtres, ce qui entraîne mécaniquement plus de paiements refusés, parfois à tort.
Dans le commerce électronique, ces refus s’ajoutent à un problème déjà structurel : le taux d’abandon de panier approche les 70 %, et les échecs de paiement pèsent environ 14,6 % de ces abandons. Pour un marchand, chaque transaction refusée combine perte de chiffre d’affaires, hausse de la charge de support et frustration client.
Panorama des principales causes de paiement refusé
Les reflets les plus fréquents remontent à quatre catégories :
- Causes liées au porteur de carte : fonds insuffisants, plafond dépassé, carte expirée, opposition, sécurité 3D Secure non validée.
- Causes liées aux données saisies : erreurs de nom, d’adresse, de numéro de carte ou de CVV, incohérence entre adresse de facturation et données bancaires.
- Causes liées à la sécurité : suspicion de fraude, tentative depuis un appareil inhabituel, localisation jugée risquée, paiement sans authentification forte sur certaines opérations à distance.
- Causes techniques : panne du prestataire de paiement, API en erreur, problème de réseau mobile, incompatibilité navigateur / module de paiement.
| Cause | Exemples concrets | Solution côté client | Solution côté marchand |
|---|---|---|---|
| Fonds ou plafond | Plafond mensuel atteint, carte trop limitée pour un gros achat | Vérifier le solde, relever temporairement le plafond, échelonner l’achat | Proposer le paiement fractionné, accepter plusieurs cartes |
| Données erronées | Nom tronqué, adresse différente de celle de la banque | Relire chaque champ, aligner l’adresse sur celle du relevé | Mettre des contrôles de format, messages d’erreur clairs |
| Sécurité / fraude | Transaction inhabituelle, pays à risque, IP suspecte | Passer par le réseau habituel, authentifier via l’app bancaire | Ajuster les règles anti-fraude, activer l’authentification forte |
| Technique | Page qui ne charge pas, redirection 3DS en échec | Changer de navigateur, de réseau, ou réessayer plus tard | Superviser l’uptime du PSP, prévoir un mode dégradé |
Causes liées à la carte bancaire : plafonds, oppositions et restrictions
Une grande partie des refus vient des règles propres à chaque carte. Entre les plafonds de paiement, les restrictions géographiques et les oppositions, la banque émettrice bloque la transaction avant même toute question de fraude organisée.

Plafond de carte ou solde insuffisant
Le plafond de carte fixe la limite de dépenses autorisées sur une période (jour, semaine, mois). Une réservation de voyage, un achat high-tech ou un panier B2B dépassent souvent ce seuil sans que le client en ait réellement conscience. Le message d’erreur reste souvent générique (« paiement refusé »), ce qui entretient la confusion.
Carte BancaireDélai remboursement fraude bancaire : combien de temps faut-il attendreLe solde disponible joue évidemment un rôle. Sur certains comptes, la banque bloque également une marge de sécurité pour couvrir les paiements en cours, ce qui réduit la capacité réelle d’achat en ligne. Résultat : une transaction parfaitement légitime se retrouve rejetée sans explication précise.
Carte expirée, opposition ou blocage temporaire
Une carte expirée ou en opposition entraîne un refus systématique. En cas de suspicion de fraude, la banque place parfois la carte en blocage préventif, surtout après plusieurs tentatives de paiement infructueuses. Le client ignore souvent ce verrou tant qu’il n’a pas consulté ses notifications ou contacté son établissement.
Les paiements récurrents (abonnements, services SaaS, box, plateformes) subissent fréquemment ce type de blocage : nouvelle carte non enregistrée, date de validité obsolète, CVV changé. Le marchand voit simplement un « paiement refusé » sans raison détaillée accessible.
« Après trois tentatives échouées sur mon abonnement, j’ai fini par appeler ma banque : la carte était bloquée par précaution suite à un achat à l’étranger. Personne ne m’avait averti clairement dans l’app. »

Paiements à distance MOTO et restrictions spécifiques
Les paiements à distance par téléphone ou courrier (MOTO pour Mail Order / Telephone Order) restent plus sensibles : leur taux de fraude atteignait encore 0,246 % en 2026 (0,271 % en 2024). De nombreux émetteurs endurcissent donc les règles pour ce type de transaction, avec davantage de refus lorsqu’aucune authentification forte n’est possible.
Les banques appliquent aussi des restrictions sur certains pays, catégories de marchands ou types de services (jeux en ligne, contenus numériques, cryptomonnaies…). Le paiement échoue alors, même si la carte fonctionne parfaitement ailleurs.
Rôle de l’authentification forte (3D Secure) dans les paiements refusés
Depuis la généralisation de l’authentification forte (SCA) issue de la DSP2, chaque paiement en ligne passe par un filtre renforcé. Sur mobile, la majorité des transactions sollicite désormais la validation biométrique ou un code unique via l’application bancaire. La Banque de France supervise ces évolutions, et les actions menées depuis 2024 renforcent la sécurité globale.
Sur le terrain, cette protection crée aussi des frictions : SMS non reçu, application qui ne se lance pas, temps de validation dépassé, changement de téléphone non déclaré. Chaque échec dans cette étape provoque un refus, alors même que la carte et les fonds ne posent aucun problème.
Comment l’authentification forte bloque certains paiements
Les banques combinent plusieurs signaux : montant, type de marchand, historique du porteur, appareil utilisé, adresse IP, pays d’origine du paiement. Un scénario jugé risqué déclenche automatiquement une exigence d’authentification forte, parfois deux fois pour le même panier (paiement puis enregistrement de carte, par exemple).
En cas d’absence d’authentification ou de validation incomplète, la banque applique un refus. C’est particulièrement fréquent dans les parcours où la redirection 3D Secure fonctionne mal ou lorsque l’utilisateur ferme la fenêtre trop vite.
Optimiser le parcours 3D Secure pour limiter les refus
Côté marchand, plusieurs leviers réduisent le taux de transactions bloquées au moment de l’authentification :
- Intégrer la version la plus récente de 3D Secure (2.x) pour faciliter l’authentification in-app et le paiement sur mobile.
- Limiter les redirections et les écrans intermédiaires, surtout sur smartphone.
- Prévenir l’utilisateur avant le passage en 3D Secure pour éviter les fermetures d’onglet par incompréhension.
- Segmenter les paiements à faible risque pour bénéficier d’exemptions lorsque les règles du régulateur l’autorisent.
Pour l’utilisateur, la meilleure protection contre le refus lié à 3D Secure consiste à :
- mettre à jour régulièrement l’application bancaire ;
- activer les notifications et autorisations nécessaires sur le smartphone ;
- prévenir sa banque en cas de changement de téléphone ou de numéro ;
- vérifier l’activation correcte de la biométrie ou des codes de sécurité.
Paiement mobile, sans contact et e-commerce : des usages qui se bousculent
Les paiements évoluent rapidement : le sans contact représente désormais 55 % des transactions de proximité, avec un montant moyen autour de 17 euros. Les portefeuilles mobiles affichent un montant moyen de 22 euros, et une croissance vigoureuse : +41 % en volume, +61 % sur un an.
Sur ces canaux, la fraude reste contenue : environ 0,019 % en 2024 (contre 0,021 % en 2023) pour les paiements mobiles, et une intensité de fraude sans contact autour de 11 euros détournés pour 100 000 euros payés. Ce niveau relativement faible incite les banques à encourager ces modes de paiement, tout en conservant des garde-fous stricts.
Plafonds et refus sur les paiements sans contact
En magasin, le client rencontre parfois un refus sans contact malgré un montant modéré. La cause vient souvent du plafond cumulé autorisé (environ 150 euros en série de paiements sans code PIN). Au-delà de ce cumul, le terminal impose une insertion de la carte et la saisie du code pour réinitialiser le compteur.
Cette logique s’applique moins directement aux paiements en ligne, mais elle illustre la manière dont les banques imposent des paliers de confiance. Après plusieurs petites transactions, un achat plus conséquent peut déclencher un contrôle renforcé, voire un refus temporaire si les signaux paraissent incohérents.
Lien entre paiement mobile et e-commerce
Les portefeuilles numériques (Apple Pay, Google Pay, Samsung Pay, solutions bancaires) s’intègrent de plus en plus dans les parcours e-commerce. Ils encapsulent la carte et simplifient l’authentification, souvent via biométrie, ce qui réduit les erreurs de saisie et améliore les taux d’acceptation.
Concrètement, un paiement refusé en saisie manuelle peut passer via un portefeuille mobile, car le canal d’authentification et le profil de risque perçu diffèrent. De nombreux acteurs du commerce en ligne le constatent : l’ajout de ces modes de paiement diminue les abandons en fin de tunnel.
Paiement refusé et abandon de panier : impact direct sur le e-commerce
Le paiement constitue le point de bascule entre intention d’achat et conversion réelle. Lorsque cette étape échoue, le client renonce très souvent à son panier. Les études montrent :
- un taux d’abandon général proche de 70 %, confirmé par la FEVAD autour de 75 % ;
- une part significative liée aux échecs de paiement : environ 14,6 % des abandons ;
- des utilisateurs qui quittent le parcours lorsque le processus semble trop long ou complexe.
En parallèle, 70 % des commerçants se déclarent insatisfaits du niveau d’échecs de paiement, et près de 64 % évoquent un impact direct sur la charge de travail des équipes (SAV, support, relances, reconciliations bancaires). Pour les enseignes dépassant les 10 millions de chiffre d’affaires, environ 57 % se disent directement touchées, avec un coût moyen par échec estimé autour de 12,10 USD.
Causes d’abandon liées au paiement lui-même
Les refus techniques n’expliquent pas tout. D’autres facteurs entraînent un abandon volontaire :
- frais de livraison élevés révélés tardivement ;
- frais supplémentaires ajoutés en fin de parcours (taxes, commissions, surcoût de paiement) ;
- procédure longue et complexe : trop d’écrans, de champs à remplir, d’étapes d’authentification ;
- manque de confiance : politique de retour restrictive, absence de mentions rassurantes, design peu soigné.
Les chiffres confirment ce ressenti utilisateur :
- 19 % des utilisateurs interrompent le parcours à cause d’un processus jugé trop long ;
- 31 % rapportent une expérience dégradée si le paiement dépasse trois minutes ;
- un simple message clair lors de la deuxième tentative de paiement améliore la conversion d’environ 3,5 %.
Qualité des formulaires de paiement : un maillon faible sous-estimé
La qualité du formulaire de paiement influence directement le taux de refus. Un audit des parcours en ligne révèle que 94 % des formulaires contiennent au moins une erreur de conception, et 45 % ne prévoient aucun contrôle de format pour certains champs clés (email, téléphone, code postal, numéro de carte).
Résultat : les données envoyées à la banque sont incomplètes, incohérentes ou illisibles. Les systèmes d’analyse de risque interprètent ces anomalies comme des signaux de fraude potentielle. Dans de nombreux cas, la transaction est rejetée sans que le marchand n’ait une explication détaillée.
Erreurs de saisie et données incohérentes
Les problèmes de nom et d’adresse interviennent dans environ 21 % des échecs de paiement. Un nom raccourci, un accent mal encodé, un numéro de rue absent ou un code postal erroné déclenchent des alertes. Facilement évitable, ce type de refus reste pourtant fréquent.
Du côté des commerçants, près de 72 % procèdent encore à des vérifications manuelles des données clients dans certains cas, ce qui ralentit la validation et augmente le risque de rejet tardif ou de contrôle a posteriori.
Fraude, phishing et usurpation : quand la banque préfère refuser
Les établissements redoutent surtout les opérations à distance frauduleuses. Les paiements à distance représentent environ 65 % des cas de fraude et près de 22 % des montants fraudés. Le taux de fraude spécifique aux paiements à distance se situe autour de 0,029 %, ce qui reste bien supérieur aux paiements de proximité.
Carte BancaireVotre carte bancaire est bloquée suite à 3 codes faux : nos solutions !Sur les cartes, la fraude totale (0,053 %) reste modeste en proportion, mais les pertes absolues demeurent élevées. Parallèlement, la fraude aux virements atteint environ 312 millions d’euros, avec un taux bien plus faible (0,001 %). Face à cette pression, les banques durcissent leurs systèmes d’alerte, notamment lorsqu’elles suspectent :
- phishing : récupération d’identifiants ou de codes 3D Secure via faux emails ou SMS ;
- usurpation d’identité : comptes bancaires compromis, cartes utilisées à l’étranger sans cohérence de profil ;
- scheme testing : robots testant de multiples numéros de cartes avec de petits montants.
« Près de 72 % de la fraude en ligne provient de techniques de phishing et d’usurpation de données, ce qui pousse les banques à surprotéger certaines transactions et à refuser par précaution des paiements pourtant légitimes. »
Quand un paiement refusé révèle une vraie alerte fraude
Un refus de paiement ne signe pas toujours une erreur du système. Dans certains cas, il signale un réel danger :
- plusieurs tentatives très rapprochées depuis des pays différents ;
- achats inhabituels par leur montant ou leur catégorie (crypto, jeux, produits à forte revente) ;
- connexion depuis un appareil jamais utilisé auparavant, sans authentification solide.
Dans ces situations, la banque bloque la transaction, voire la carte, et sollicite une vérification supplémentaire. Le client reçoit parfois un SMS ou un appel de son établissement. Prendre ce type d’alerte au sérieux évite des dommages financiers plus lourds.
Paiement en ligne refusé : démarches immédiates côté client
Lorsqu’un paiement en ligne échoue, la réaction la plus fréquente consiste à réessayer sans changer la moindre information. Ce réflexe entraîne des refus en chaîne, qui aggravent la perception de blocage. Un enchaînement de tentatives infructueuses peut même conduire à un verrouillage temporaire par la banque.
Vérifications rapides à effectuer soi-même
Avant d’appeler le support, plusieurs vérifications accélèrent la résolution :
- confirmer le solde disponible et l’état des plafonds de paiement dans l’application bancaire ;
- relire tous les champs saisis : numéro de carte, date d’expiration, CVV, nom, adresse de facturation ;
- retenter depuis un réseau internet stable (Wi-Fi de confiance ou réseau mobile sécurisé) ;
- tester un autre moyen de paiement : portefeuille mobile, autre carte, virement instantané si proposé.
En cas de message lié à l’authentification (3D Secure, code reçu par SMS, validation via l’app), le bon réflexe consiste à :
- vérifier la réception des SMS ou notifications ;
- ouvrir l’application bancaire avant de relancer le paiement ;
- remettre à jour le numéro de téléphone ou les autorisations de l’application si nécessaire.
Quand contacter la banque ou le marchand ?
Si les vérifications personnelles ne suffisent pas, deux interlocuteurs clés entrent en jeu :
- la banque du client : pour tout sujet lié au plafond, à l’opposition, à la suspicion de fraude, aux notifications 3D Secure ;
- le support du marchand : pour les erreurs techniques, les incohérences d’adresse, les doublons de commande, la validation manuelle de certains paiements.
Lorsque le message d’erreur mentionne « authentification » ou « sécurité », la banque constitue le meilleur point de contact. En cas d’écran indiquant « problème technique » ou bug manifeste du site, le marchand dispose d’outils de diagnostic côté PSP.
Pour approfondir ces aspects côté utilisateur, des ressources dédiées existent, notamment sur les paiements refusés par carte bancaire et sur l’authentification des paiements refusés, qui expliquent plus en détail les logiques bancaires.
Paiement refusé : leviers d’action côté marchand
Les entreprises ne subissent pas passivement les refus de paiement. Beaucoup investissent dans l’optimisation de leurs systèmes : près de 34 % déclarent prévoir une amélioration de leurs infrastructures de paiement dans les prochains mois. L’objectif reste clair : réduire les transactions refusées tout en maintenant un niveau de sécurité solide.
Optimiser la stack de paiement et le paramétrage
Plusieurs axes techniques produisent un effet direct sur le taux d’acceptation :
- choix du PSP : privilégier un prestataire offrant un bon taux d’acceptation, des connexions multiples aux réseaux de cartes, et des outils d’analyse fins ;
- règles anti-fraude : ajuster les scores de risque, différencier les clientèles fidèles des nouveaux visiteurs, utiliser le machine learning plutôt que des règles trop rigides ;
- authentification adaptative : recourir aux exemptions prévues par la DSP2 quand le niveau de risque le permet, pour réduire les frictions inutiles ;
- monitoring en temps réel : suivre les pics de refus par pays, par banque, par méthode de paiement, et ajuster les paramètres en conséquence.
Travailler l’ergonomie du tunnel de paiement
L’ergonomie influence la perception de fiabilité autant que la conversion. Quelques ajustements ciblés réduisent nettement les abandons :
- limiter le nombre de champs visibles, en ne demandant que les informations strictement nécessaires ;
- regrouper les étapes dans un seul écran clair ou, si plusieurs écrans sont nécessaires, afficher une barre de progression explicite ;
- afficher les frais de livraison et les prix finaux avant la phase de paiement ;
- rendre les messages d’erreur explicites : « plafond de carte atteint » ou « authentification non validée » plutôt qu’un simple « erreur ».
Messages d’erreur fréquents : comment les interpréter et y répondre
Chaque banque et chaque PSP dispose de ses propres codes, mais on retrouve des formulations récurrentes. Les comprendre permet d’apporter une réponse plus efficace au client.
Typologie des messages de refus
- « Transaction refusée par la banque émettrice » : problème côté banque (plafond, opposition, suspicion de fraude). Invitation à contacter sa banque.
- « Paiement non autorisé » : problème de paramétrage de la carte ou refus catégoriel (type de marchand, pays). Contacter la banque pour lever la restriction.
- « Erreur technique / impossible de traiter la demande » : panne ou incident sur le réseau de paiement ou le PSP. Retenter plus tard ou utiliser un autre moyen de paiement.
- « Authentification échouée / expirée » : 3D Secure interrompu ou non validé. Relancer le paiement en restant attentif aux notifications bancaires.
Côté support, fournir une interprétation claire de ces codes rassure l’utilisateur. Un client informé comprend mieux les limites de son moyen de paiement et revient plus facilement finaliser son achat.
Cas particuliers : marketplaces, Vinted, abonnements et services numériques
Les plateformes de mise en relation et les services numériques rencontrent des problématiques spécifiques de paiement. Les flux transitent souvent par un compte de cantonnement, avec redistribution aux vendeurs, ce qui complexifie l’analyse de risque par les banques.
Paiement refusé sur les plateformes de type Vinted
Sur des plateformes C2C, les banques restent particulièrement vigilantes. Les profils variés, les montants modestes mais fréquents, les ventes transfrontalières et la présence de fraudeurs incitent à une surveillance renforcée. Certains paiements pour l’achat d’articles d’occasion se voient refusés pour des raisons de sécurité, alors que l’utilisateur final a l’impression d’une transaction anodine.
Le sujet fait l’objet d’une page dédiée pour les utilisateurs confrontés à ce type de blocage : paiement refusé sur Vinted, qui détaille les cas courants sur cette plateforme et les solutions adaptées à ce contexte particulier.
Abonnements, renouvellements automatiques et services dématérialisés
Les abonnements en ligne se heurtent à des blocages propres à la récurrence. Changement de carte, expiration, plafond spécifique aux paiements récurrents, suspicion de « déboursement silencieux » : autant de raisons qui déclenchent un refus au moment du renouvellement.
Les services numériques (streaming, SaaS, jeux) peuvent également être catégorisés à risque selon les politiques internes de certaines banques. Un même client verra alors son paiement accepté chez un marchand A, mais refusé chez un marchand B pourtant légitime, simplement en raison de règles sectorielles différentes.
Évolutions à venir : vers des paiements en ligne plus fluides et mieux sécurisés
Les tendances actuelles montrent un double mouvement : une baisse progressive des taux de fraude (0,053 % à 0,048 % au global en quelques années) et un renforcement continu des mécanismes de sécurité. La Banque de France et les régulateurs européens poussent à l’adoption massive de l’authentification forte, en particulier sur mobile.
Dans le même temps, les entreprises investissent dans des systèmes de scoring plus fins, capables de distinguer un achat inhabituel mais légitime d’une tentative malveillante. Le recours à l’intelligence artificielle, à l’analyse comportementale et à la tokenisation des cartes réduit à la fois les risques et la fréquence des faux positifs.