
Les tentatives de phishing bancaire se multiplient en France. Emails imitant parfaitement votre banque, SMS alarmants, appels de faux conseillers, QR codes truqués… les escrocs exploitent chaque canal pour dérober vos identifiants et vider vos comptes.
Au fil des années, leurs méthodes se sont affinées, portées par l’essor de l’intelligence artificielle et des outils d’usurpation d’identité. Les signaux faibles existent pourtant, les réflexes de protection aussi, à condition de savoir exactement où regarder et comment réagir à chaque étape.
| Aspect clé | Points essentiels |
| Identification du phishing 🕵️♂️ | Méfiance face aux messages urgents, fautes, liens suspects ou demande d’informations bancaires. |
| Sécurisation personnelle 🔒 | Ne jamais communiquer ses codes, activer la double authentification, vérifier l’adresse des sites. |
| Bonnes pratiques quotidiennes ✔️ | Mettre à jour ses appareils, utiliser des mots de passe solides et vérifier les notifications bancaires. |
Comprendre le phishing bancaire en 2026 : enjeux, chiffres et nouvelles techniques
Le phishing bancaire désigne l’ensemble des techniques utilisées par des cybercriminels pour obtenir vos identifiants bancaires, codes de validation, informations personnelles ou données de carte bancaire, en se faisant passer pour une banque ou un organisme de confiance. L’objectif final reste le même : prendre le contrôle de vos comptes ou réaliser des paiements frauduleux.
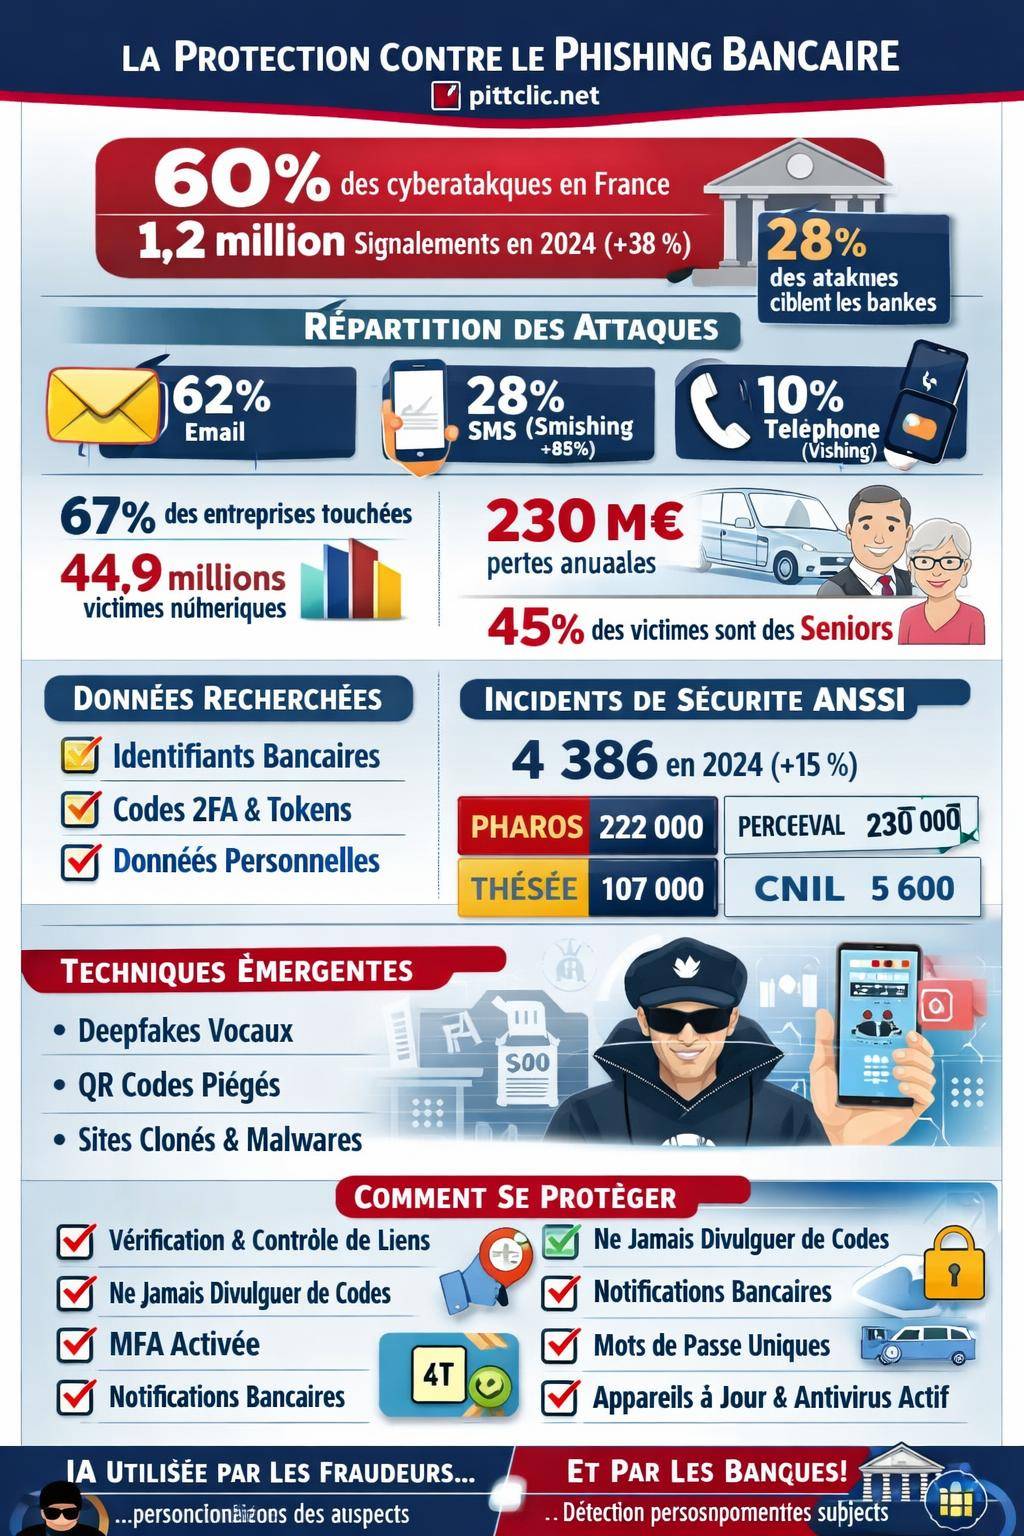
En France, le phishing représente désormais près de 60 % des cyberattaques signalées. En 2024, plus de 1,2 million de signalements liés à des tentatives de phishing ont été recensés, avec une hausse de 38 % par rapport à 2023. Les banques concentrent une part notable des usurpations, avec environ 28 % des campagnes ciblant des établissements bancaires.
BanqueWero virement instantané : comment ça marche et comment l’utiliserLes canaux utilisés par les fraudeurs se répartissent ainsi :
- Email (phishing classique) : 62 % des attaques.
- SMS (smishing) : 28 %, avec une progression marquée de +85 % en 2024.
- Téléphone (vishing) : 10 %, souvent très ciblés et préparés.
Ces tentatives n’épargnent ni les particuliers ni les entreprises. En 2024, environ 67 % des entreprises françaises déclarent avoir subi au moins une cyberattaque, et les pertes financières liées aux fraudes et intrusions numériques atteignent environ 230 millions d’euros par an. Au total, près de 44,9 millions de personnes ont été touchées par une atteinte numérique sur les dernières années.
« Les campagnes de phishing bancaire se professionnalisent : textes sans faute, logos à jour, numéros proches de ceux des agences, messages ciblés. La différence se joue désormais sur votre capacité à repérer les détails qui trahissent la fraude. »

Les formes de phishing bancaire à surveiller au quotidien
Se protéger efficacement suppose de connaître les principaux scénarios utilisés par les escrocs. Les messages frauduleux suivent souvent des trames récurrentes, avec quelques variantes techniques : email, SMS, appel, réseaux sociaux ou sites clonés.
Phishing par email : faux messages de votre banque
Le phishing par email s’appuie sur une usurpation de l’identité visuelle de votre banque : logo, couleurs, signature, mentions légales copiées. Les cybercriminels ajoutent souvent des éléments de langage anxiogènes pour pousser à la précipitation : blocage de compte, mouvement suspect, vérification urgente.
Quelques signaux typiques à repérer :
- Adresse d’expédition suspecte, avec des domaines proches mais différents du domaine officiel.
- Liens tronqués ou raccourcis, masquant l’adresse réelle du site.
- Pièces jointes inattendues (PDF, ZIP, documents Office) invitant à activer du contenu ou à saisir des données.
- Demande directe de codes de validation, d’identifiants, de numéro de carte ou de RIB.
Les campagnes les plus avancées utilisent des infostealers (malwares voleurs d’informations) diffusés via pièces jointes infectées ou pages web piégées. Ces logiciels espion collectent ensuite vos mots de passe, cookies de session et tokens d’authentification, souvent réutilisés pour contourner la double authentification.
Smishing : les arnaques par SMS bancaires
Le smishing consiste à envoyer un SMS frauduleux imitant celui d’une banque ou d’un service de paiement. Le message contient généralement un lien raccourci vers un faux site ou un numéro à rappeler en urgence. La progression du smishing est nette, avec une hausse proche de 85 % en 2024.
Les scénarios les plus courants :
- « Nouveau bénéficiaire ajouté, si ce n’est pas vous, suivez ce lien… »
- « Votre compte va être suspendu, validez vos informations… »
- « Paiement suspect bloqué, contactez votre conseiller au plus vite… »
Les fraudeurs exploitent la fonctionnalité d’agrégation des conversations SMS : le message malveillant se glisse parfois dans le même fil que les SMS légitimes de votre banque, ce qui renforce l’illusion d’authenticité.
Pour aller plus loin sur les signaux à repérer dans un SMS frauduleux, un guide dédié est disponible : reconnaître une arnaque par SMS de banque.
Vishing : appels de faux conseillers bancaires
Le vishing repose sur des appels téléphoniques émis par des individus se présentant comme conseillers bancaires, agents de sécurité, ou encore enquêteurs. Les numéros affichés se rapprochent parfois de ceux des agences réelles, voire les imitent grâce au spoofing.
Les fraudeurs s’appuient sur :
- Des scripts de conversation préparés à l’avance.
- Des informations déjà volées (nom, adresse, date de naissance) pour renforcer la crédibilité.
- Des pressions émotionnelles : urgence, menace de blocage de compte, suspicion de fraude.
Les nouvelles techniques incluent l’usage de deepfakes vocaux. À partir d’enregistrements obtenus sur Internet ou lors d’appels précédents, certains groupes parviennent à imiter la voix d’un conseiller ou d’un proche, et demandent alors un code reçu par SMS ou une validation de virement.
Sites bancaires clonés, QR codes et faux outils d’IA
En complément des emails et SMS, les cybercriminels créent des sites web clonés imitant parfaitement les interfaces bancaires. Ces pages sont parfois poussées via SEO poisoning (empoisonnement des résultats de recherche) ou via des publicités malveillantes, pour piéger les internautes qui tapent le nom de leur banque dans un moteur de recherche.
D’autres vecteurs émergents :
- QR codes malveillants collés sur des affiches, dans les parkings ou les commerces.
- Outils d’IA usurpés prétendant analyser vos dépenses ou optimiser vos finances, mais qui injectent des malwares.
- Applications mobiles non officielles, imitant celles de votre banque.
Une fois vos identifiants récupérés, les attaquants utilisent des techniques d’empoisonnement de compte : ajout de faux bénéficiaires, modification d’informations dans les comptes compromis, transit de fonds via des intermédiaires, et automatisation des demandes de virement.

Les données ciblées et les conséquences d’une attaque
Un phishing bancaire abouti déborde souvent le simple cadre du compte courant. Les cybercriminels exploitent les informations collectées pour orchestrer d’autres fraudes : usurpation d’identité, demandes de crédit, revente de données sur des places de marché illégales.
Données personnelles et bancaires exposées
Les attaques visent à obtenir un maximum de données structurées, utiles pour l’ingénierie sociale et la fraude financière :
- Noms et prénoms complets.
- Dates de naissance.
- Adresses postales et emails.
- Numéros de téléphone.
- Numéros de sécurité sociale.
- Identifiants et mots de passe bancaires.
- Tokens de session et codes de double authentification.
Les infostealers jouent un rôle central : ils récupèrent les cookies, tokens et mots de passe enregistrés dans les navigateurs, sur des postes personnels comme professionnels, y compris dans des contextes BYOD (Bring Your Own Device). Les tokens volés permettent parfois de contourner la MFA, en réutilisant des sessions déjà ouvertes.
Impact financier et psychologique
Les pertes financières directes liées aux cyberattaques et fraudes représentent chaque année des centaines de millions d’euros en France. Les seniors constituent un public particulièrement exposé : 45 % des victimes ont plus de 60 ans, avec une perte moyenne d’environ 1 200 € par personne dans les fraudes bancaires signalées. En 2025, près de 44 % des seniors déclarent des tentatives d’arnaques bancaires.
Au-delà des sommes perdues, les victimes subissent une pression psychologique importante : sentiment de culpabilité, perte de confiance envers les outils numériques, crainte de nouveaux abus. La gestion administrative post-incidente (plaintes, démarches auprès de la banque, suivi auprès de la CNIL ou d’autres autorités) ajoute une charge supplémentaire.
| Conséquence | Effets concrets | Durée potentielle |
|---|---|---|
| Perte d’argent | Virements frauduleux, paiements en ligne, retraits non autorisés | Impact immédiat, effets possibles sur plusieurs mois |
| Usurpation d’identité | Ouverture de comptes, souscription de crédits, abonnements divers | Plusieurs années, avec dossiers à régulariser |
| Atteinte à la vie privée | Diffusion de données personnelles, exposition de la sphère familiale | Variable, parfois durable |
| Stress et perte de confiance | Peurs liées aux usages numériques, retrait des services en ligne | Long terme sans accompagnement |
« Une attaque de phishing bancaire ne s’arrête pas au remboursement ou non des sommes perdues. La reconstruction de la confiance numérique et la protection renforcée de son identité deviennent un chantier à part entière. »
Reconnaître un phishing bancaire : méthode de vérification systématique
La meilleure défense au quotidien repose sur une routine de vérification systématique avant chaque clic, chaque réponse et chaque partage d’information sensible. L’objectif consiste à transformer ces gestes en réflexes.
Analyser le message : forme, ton, incohérences
Un message de phishing présente souvent des incohérences, même quand la forme semble propre. Une grille de lecture simple aide à trier rapidement :
- La forme : fautes de grammaire, tournures étranges, mélange de tutoiement et vouvoiement, mauvaise localisation des logos.
- Le ton : urgence artificielle, menaces de blocage immédiat, promesses de remboursement instantané.
- Le contenu : demande inhabituelle (code 3D Secure, numéro de carte complet, mot de passe), renvoi vers une pièce jointe.
- Le contexte : message reçu alors que vous n’attendiez aucune opération particulière.
Un guide plus détaillé sur les signaux d’alerte à repérer dans les attaques par hameçonnage est disponible ici : reconnaître et éviter le phishing.
Vérifier l’expéditeur, les liens et les numéros
Avant d’interagir avec un message prétendument bancaire, prenez systématiquement le temps de contrôler :
- L’adresse email : nom de domaine exact, absence de lettres inversées ou de sous-domaines suspects.
- Le numéro de téléphone : comparaison avec le numéro officiel figurant sur votre carte ou sur le site de la banque.
- Les liens : survol à la souris pour afficher l’URL complète, recherche de fautes dans le nom de domaine.
- La pièce jointe : nature du fichier, absence d’attente d’un tel document, source vérifiée par un autre canal.
En cas de doute, ouvrez une nouvelle fenêtre et saisissez vous-même l’adresse du site de la banque, ou utilisez l’application mobile officielle. Ne cliquez jamais sur le lien intégré au message pour vous connecter.
Se méfier des demandes de codes et de validations
Une règle simple guide la majorité des situations : votre banque ne vous demandera jamais un code reçu par SMS, par email ou via votre application. Ces codes servent uniquement à valider des opérations que vous initiez vous-même.
Quelques réflexes :
- Si une personne au téléphone vous demande de communiquer un code de validation, raccrochez immédiatement.
- Si vous recevez un SMS de validation pour une opération que vous n’avez pas initiée, ne validez rien et contactez directement votre banque via les canaux officiels.
- Si un email ou un formulaire en ligne réclame votre mot de passe ou votre code de carte bleue, considérez le message comme frauduleux.
Prévenir le phishing bancaire : hygiène numérique et configuration de vos outils
La réduction du risque passe par une hygiène numérique rigoureuse et une configuration adaptée de vos comptes et appareils. L’objectif consiste à limiter la surface d’attaque, même en cas de message malveillant convaincant.
Gérer ses mots de passe et identifiants bancaires
Les attaquants misent souvent sur la réutilisation des mots de passe. Une fuite de données sur un site marchand ou un réseau social ouvre alors un accès direct à vos comptes plus sensibles, si vous utilisez les mêmes identifiants.
Quelques principes de base :
- Utiliser des mots de passe uniques pour chaque service critique (banques, email principal, impôts).
- Recourir à un gestionnaire de mots de passe pour générer et stocker des identifiants forts.
- Éviter d’enregistrer le mot de passe bancaire directement dans le navigateur, surtout sur des appareils partagés.
- Modifier immédiatement vos mots de passe après toute suspicion de fuite ou d’infection par malware.
Les infostealers récupèrent en priorité les identifiants stockés dans les navigateurs. Un gestionnaire dédié, protégé par un mot de passe maître robuste et, si possible, une double authentification, réduit ce risque.
Sécuriser ses appareils : mises à jour, antivirus et BYOD
Les attaques liées au phishing ne se limitent pas à la collecte d’informations via des formulaires. De nombreuses campagnes installent en parallèle des malwares qui facilitent la prise de contrôle durable des appareils (PC, smartphone, tablette).
BanqueNégocier avec sa banque : ce que les négociateurs professionnels font différemmentQuelques mesures concrètes :
- Maintenir les systèmes d’exploitation et applications à jour (correctifs de sécurité).
- Installer une solution de sécurité (antivirus/antimalware) reconnue et activer l’analyse en temps réel.
- Limiter les installations d’applications issues de sources non officielles.
- Isoler autant que possible l’usage personnel et professionnel, en particulier dans les contextes BYOD.
L’exploitation de vulnérabilités représente environ 20 % des vecteurs initiaux d’attaque. Des systèmes non mis à jour offrent donc une porte d’entrée directe, même en l’absence de clic sur un lien frauduleux.
Paramétrer correctement vos comptes bancaires
Vos comptes bancaires proposent généralement des options de sécurité avancées. Un paramétrage précis renforce la résistance aux tentatives de phishing et aux prises de contrôle :
- Activer systématiquement la double authentification (MFA) pour la connexion et les opérations sensibles.
- Configurer les notifications en temps réel (SMS, push, email) en cas de virement, ajout de bénéficiaire ou paiement inhabituel.
- Limiter les plafonds de virement en ligne et les ajuster ponctuellement lors d’opérations exceptionnelles.
- Vérifier régulièrement la liste des bénéficiaires enregistrés et supprimer ceux qui ne sont plus utilisés.
Les techniques d’empoisonnement de compte exploitent précisément les zones peu surveillées : création automatique de bénéficiaires, transit de fonds via des comptes intermédiaires, modifications discrètes des paramètres.
Gérer les cas concrets au quotidien : scripts et réflexes prêts à l’emploi
La théorie aide, mais la protection au quotidien repose sur des scénarios concrets. Adopter des réponses standardisées limite la panique et les mauvaises décisions face à un message ou un appel inattendu.
Vous recevez un email ou un SMS suspect
Adoptez une séquence simple et systématique :
- Ne cliquez sur aucun lien, ne téléchargez aucune pièce jointe.
- Ne répondez pas au message.
- Ouvrez l’application ou le site officiel de votre banque via vos favoris.
- Vérifiez l’absence de nouvelle alerte ou de message correspondant.
- Si un doute persiste, contactez votre banque au numéro officiel.
En parallèle, vous pouvez signaler le message aux autorités compétentes (voir plus bas) et à votre banque, pour nourrir les systèmes de détection et améliorer les filtres anti-spam.
Vous recevez un appel d’un supposé conseiller sécurité
Les appels frauduleux suivent souvent le même schéma : annonce d’une opération suspecte, suggestion de solution immédiate, demande de codes. Un script de réponse simple permet de garder la maîtrise :
- Demandez calmement le nom, le prénom et le service de la personne.
- Indiquez que vous allez rappeler via le numéro officiel de la banque, puis raccrochez.
- Composez vous-même le numéro figurant sur votre carte ou sur le site de l’établissement.
- Confirmez avec le service client l’existence ou non d’une alerte réelle.
Ne communiquez jamais vos codes de validation, mots de passe ou numéro de carte au téléphone, même en cas de stress. Un établissement bancaire n’en a pas besoin pour annuler une opération suspecte.
Vous avez cliqué ou communiqué des informations : que faire immédiatement ?
En cas d’erreur, la rapidité de réaction limite fortement les dégâts. Une check-list structurée guide les premiers gestes :
- Couper la connexion suspecte (fermer l’onglet ou l’application).
- Contactez au plus vite votre banque via le numéro d’urgence : opposition, blocage temporaire du compte, surveillance renforcée.
- Changer immédiatement vos mots de passe, en priorité celui de votre banque et de votre messagerie principale.
- Effectuer un scan antivirus complet de vos appareils.
- Surveiller pendant plusieurs semaines vos relevés et notifications.
Selon la nature des données exposées (email, identifiants, documents), des démarches complémentaires peuvent s’avérer nécessaires : dépôt de plainte, déclaration auprès de la CNIL, suivi via les plateformes officielles de signalement.
Signaler un phishing bancaire : autorités, plateformes et intérêt collectif
Le signalement structurel des attaques renforce la protection collective. Les banques, l’ANSSI, la CNIL et les plateformes spécialisées s’appuient sur ces remontées pour affiner la détection des campagnes actives.
Panorama des dispositifs de signalement en France
Plusieurs plateformes officielles reçoivent et analysent les signalements d’escroqueries, de contenus illicites et d’usages frauduleux de moyens de paiement :
- THÉSÉE : portail de plainte en ligne pour les escroqueries sur Internet (dont certaines fraudes bancaires). Plus de 107 000 escroqueries y ont été enregistrées récemment.
- PHAROS : plateforme de signalement des contenus et comportements illicites en ligne, avec plus de 222 000 signalements annuels.
- PERCEVAL : service dédié aux utilisations frauduleuses de cartes bancaires sur Internet, avec plus de 230 000 usages frauduleux déclarés.
- CNIL : point de contact pour les violations de données personnelles, avec plus de 5 600 notifications annuelles de violations.
L’ANSSI, de son côté, suit l’évolution globale des incidents de sécurité numérique : plus de 4 386 événements de sécurité traités en 2024, en hausse de 15 %.
« Signaler une tentative de phishing bancaire ne vise pas seulement votre cas individuel. Chaque message signalé contribue à nourrir les bases de filtrage et à protéger d’autres utilisateurs. »
Comment structurer un signalement utile
Pour rendre un signalement exploitable, pensez à :
- Conserver le message original (email ou SMS) sans le modifier.
- Inclure les en-têtes complets pour les emails (adresse réelle d’expéditeur, serveurs de transit).
- Joindre des captures d’écran du site frauduleux, sans communiquer d’éléments sensibles.
- Préciser la date, l’heure, le moyen de contact, le nom usurpé (banque, organisme public).
Parallèlement, informez votre banque de la tentative. Les établissements disposent généralement d’adresses dédiées au signalement des emails frauduleux, ce qui facilite la neutralisation rapide des contenus usurpateurs.
Publics vulnérables, entreprises et administrations : adapter la protection au contexte
Les escrocs ciblent en priorité les profils perçus comme vulnérables, mais aussi les organisations qui gèrent des flux financiers importants : entreprises, collectivités, hôpitaux, établissements d’enseignement.
Seniors et publics fragiles : accompagner et structurer la prévention
Les seniors représentent une part significative des victimes de fraudes bancaires. Plusieurs facteurs entrent en jeu : moins d’aisance avec les outils numériques, confiance plus marquée envers les institutions, isolement social parfois accentué.
Quelques axes d’accompagnement concrets :
- Mettre en place des rendez-vous réguliers pour revoir ensemble les messages reçus.
- Expliquer les règles simples : ne jamais donner de codes, toujours rappeler via le numéro officiel, vérifier toute demande d’argent avec un proche.
- Activer des alertes bancaires systématiques sur les comptes des personnes âgées.
- Centraliser dans un document imprimé les numéros officiels des banques, assurance maladie, impôts.
Entreprises : fraude au faux fournisseur et compromission de comptes
Les entreprises subissent des attaques spécifiques, souvent liées aux flux de trésorerie : faux fournisseurs, modification de RIB, compromis de boîtes mail de comptabilité. Une brèche dans les systèmes d’information peut ensuite alimenter des campagnes ciblées contre les salariés et partenaires.
Les techniques d’empoisonnement de compte dans un contexte professionnel incluent :
- Création de faux bénéficiaires dans les outils de paiement.
- Modification discrète des coordonnées bancaires d’un fournisseur réel.
- Automatisation des demandes de virement via scripts ou macros malveillantes.
- Exploitation de failles sur les plateformes financières en ligne.
Une politique claire de sécurisation du compte bancaire de l’entreprise reste indispensable : séparation des pouvoirs, double validation pour les virements supérieurs à un certain seuil, contrôle régulier des bénéficiaires, formation des équipes comptables aux signaux de fraude. Pour approfondir cet aspect, un guide complémentaire traite en détail ces enjeux : sécuriser son compte bancaire.
Acteurs publics et services essentiels
Les administrations et acteurs publics subissent une hausse constante des attaques, avec une progression proche de 19 % en 2025 et environ 30 % des incidents visant directement des administrations. Ces attaques combinent parfois phishing, rançongiciel et perturbation de service.
La chaîne typique observée :
- Campagne de phishing avec infostealer pour obtenir un accès initial.
- Revente ou exploitation de cet accès par des groupes spécialisés.
- Déploiement d’un rançongiciel, chiffrage de données, pression financière et médiatique.
L’attaque par déni de service distribué (DDoS) subie par La Banque Postale entre le 22 décembre 2025 et le 5 janvier 2026 illustre le niveau de sophistication atteint : saturation massive du trafic par millions de requêtes malveillantes, avec pour objectif de perturber durablement les services en ligne.
Rôle de l’intelligence artificielle dans les attaques et la défense
L’intelligence artificielle occupe désormais une place centrale dans les stratégies offensives comme défensives liées au phishing bancaire. Les cybercriminels comme les acteurs de la cybersécurité exploitent les mêmes briques technologiques, avec des intentions opposées.
IA au service des fraudeurs : contenus plus crédibles et usurpations avancées
Côté attaquants, l’IA permet :
- La génération de messages personnalisés sans faute, adaptés au profil de la cible.
- La création de deepfakes vocaux et visuels imitant conseillers, dirigeants ou proches.
- L’automatisation à grande échelle des campagnes (envoi, adaptation du contenu, gestion des réponses).
- L’optimisation du ciblage via l’analyse de données publiques (réseaux sociaux, fuites de données).
Les escroqueries gagnent ainsi en crédibilité et en volume, rendant la détection purement humaine plus complexe.
IA au service de la protection : détection, analyse comportementale et réponse
Côté défense, les banques et acteurs de la cybersécurité déploient des outils d’IA pour :
- Détecter les modèles récurrents dans les campagnes de phishing.
- Analyser les comportements de connexion (horaires, localisation, appareil) pour repérer les anomalies.
- Identifier plus rapidement des vulnérabilités zero-day ou des comportements réseau suspects.
- Bloquer automatiquement des transactions jugées à haut risque, en déclenchant une vérification renforcée.
Cette course technologique impose une vigilance continue et une mise à jour permanente des pratiques de sécurité, côté institutions comme côté utilisateurs.