

Les emails de phishing explosent, les techniques se raffinent et les arnaques pilotées par l’IA se multiplient. Pourtant, une grande partie de ces attaques échouent dès que les victimes savent à qui transmettre le message suspect et comment le signaler proprement.
Entre les signalements aux autorités, les outils intégrés à votre messagerie et les procédures propres à votre entreprise ou votre banque, le parcours semble parfois confus. En réalité, chaque canal a un rôle précis… et certains détails changent tout.
| Élément clé | Synthèse |
| Objectif | Aider à identifier et transmettre un mail suspect aux autorités ou services compétents. |
| Où signaler ? | Services gouvernementaux spécialisés, plateformes de lutte contre la fraude, ou équipes internes de sécurité. |
| Comment procéder ? | Transférer le message sans le modifier et éviter de cliquer sur les liens suspects. |
| Pourquoi c’est utile ? | Renforce la prévention, protège les utilisateurs et aide à bloquer les campagnes frauduleuses. |
Comprendre l’enjeu : pourquoi signaler un mail de phishing change réellement la donne
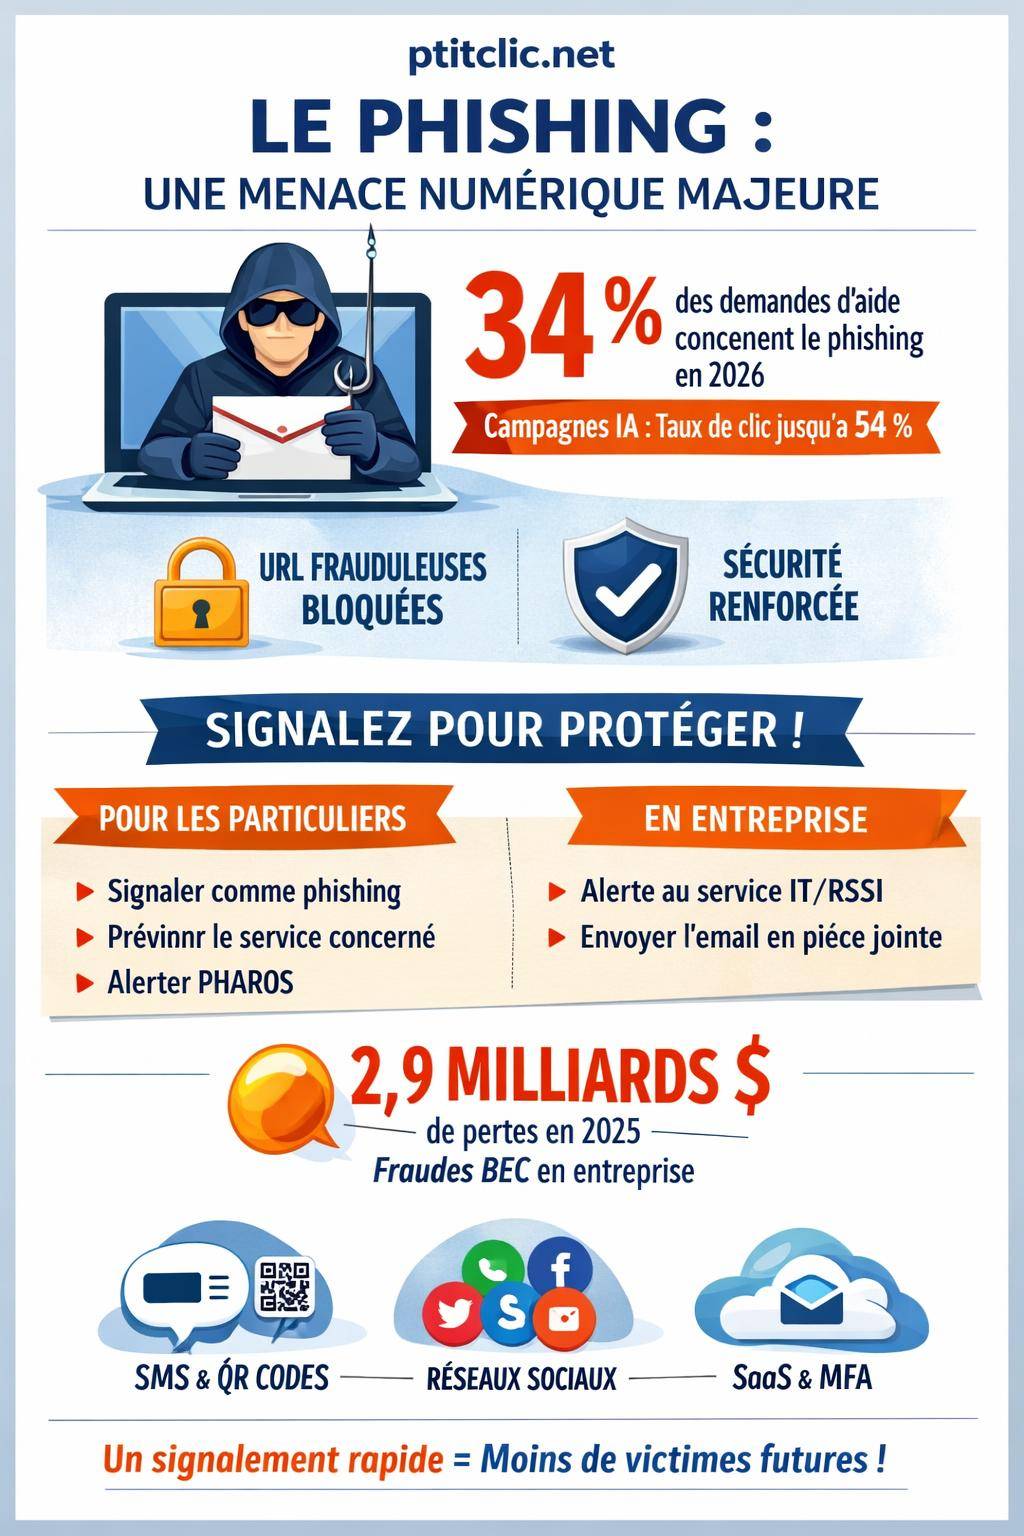
Le phishing ne se résume plus à quelques emails mal traduits envoyés au hasard. Les escrocs exploitent aujourd’hui l’IA générative, des scénarios ciblés et des plateformes SaaS pour contourner les filtres. En 2026, le phishing représente déjà près de 34 % des demandes d’assistance des particuliers, et constitue l’infraction numérique la plus fréquente dans les statistiques nationales.
Frais BancairesCombien coûte un rejet de prélèvement : frais par banque ?Les campagnes d’hameçonnage ne touchent plus seulement les grandes entreprises. Les particuliers, les PME, les professions libérales et même les associations subissent chaque jour des emails frauduleux, des SMS trompeurs et des faux sites de paiement. Dans ce contexte, le signalement rapide des messages suspects sert à protéger bien plus que votre seule boîte de réception.
Derrière chaque signalement, des équipes de cybersécurité, des services d’enquête et des solutions de filtrage enrichissent leurs bases de données. Les URL frauduleuses se retrouvent ajoutées à des listes comme Google Safe Browsing, PhishTank, VirusTotal ou URLhaus. Les futurs emails similaires se trouvent alors bloqués en amont, avant même d’atteindre d’autres victimes.
Lorsque vous signalez un email de phishing, vous alimentez aussi les moteurs d’analyse sémantique et comportementale. Ces moteurs détectent des schémas récurrents, des tournures, des structures HTML ou des domaines utilisés en série. Cette intelligence collective rend ensuite les filtres email plus efficaces, notamment face aux campagnes générées par IA qui augmentent fortement les taux de clics (jusqu’à 54 % de clics pour certains scénarios, contre 12 % pour des tentatives classiques).

Signaler un mail de phishing depuis sa messagerie : les gestes immédiats
La première action se joue directement dans votre client de messagerie. La plupart des fournisseurs intègrent un mécanisme de signalement qui renforce en continu leurs filtres antispam et antiphishing.
Signaler un phishing dans Gmail, Outlook, Yahoo et autres webmails
Chaque interface propose un bouton ou un menu spécifique. Le principe reste toujours similaire : ne pas transférer en texte simple, mais utiliser le signalement natif.
| Messagerie | Chemin de signalement | Effet principal |
|---|---|---|
| Gmail (web / mobile) | Menu « ⋮ » > Signaler le phishing | Renforce les filtres Google, envoie un rapport automatique |
| Outlook.com / Office 365 | Clic droit sur le message > Signalement > Hameçonnage | Marque le message, partage des indicateurs à Microsoft |
| Yahoo Mail | Menu « Plus » > Signaler un phishing | Classe comme hameçonnage et ajuste les filtres Yahoo |
| Thunderbird (client) | Déclarer comme Courrier indésirable + modules additionnels de signalement | Entraîne le filtre local et parfois un signalement distant |
| Clients mobiles (iOS / Android) | Options du message > Signaler / Courrier indésirable / Hameçonnage | Indique au fournisseur que le message est malveillant |
Cette étape reste simple, rapide et déjà très utile. Elle contribue à réduire la diffusion de la campagne en cours, surtout lorsque l’attaque utilise un domaine ou une infrastructure encore peu repérée.
Pourquoi utiliser le bouton « Signaler comme phishing » plutôt que « Spam »
Classer un email dans le dossier courrier indésirable informe surtout le filtre antispam que le message est non souhaité. Signaler comme phishing transmet une information plus claire : le message constitue une tentative d’escroquerie ou de vol de données. Cette nuance guide mieux les modèles d’analyse.
Les filtres anti-phishing étudient alors :
- les liens et redirections présents dans l’email,
- la structure HTML, les images embarquées et les formulaires,
- l’adresse de l’expéditeur et les éventuelles usurpations (domain spoofing),
- les similarités sémantiques avec d’autres campagnes connues.
Les algorithmes corrèlent ces éléments avec les données de threat intelligence (URLhaus, Safe Browsing, PhishTank, VirusTotal) et détectent plus vite les futures variantes de la même attaque.

Signaler un mail de phishing aux autorités françaises
Au-delà du bouton de signalement de votre messagerie, les autorités françaises proposent plusieurs canaux officiels pour transmettre un email frauduleux. Ces dispositifs alimentent ensuite les actions de blocage, d’enquête et de prévention.
Le portail PHAROS et les plateformes officielles
PHAROS (Plateforme d’Harmonisation, d’Analyse, de Recoupement et d’Orientation des Signalements) centralise de nombreux signalements liés aux infractions numériques. Ce portail géré par la Police nationale et la Gendarmerie s’adresse aussi aux victimes d’hameçonnage, en particulier lorsqu’un préjudice financier ou une usurpation d’identité est soupçonné.
Le signalement se fait via un formulaire en ligne qui recueille :
- les informations sur le message reçu,
- les éventuels liens cliqués,
- les pertes subies ou tentatives de paiement,
- les coordonnées permettant un rappel si nécessaire.
Pour un accompagnement détaillé, un guide complet sur le fonctionnement de cette plateforme reste accessible ici : Guide pratique PHAROS et signalement en ligne.
« Les signalements transmis sur les plateformes officielles contribuent à la détection précoce des campagnes massives d’escroquerie, au blocage des sites frauduleux et à l’orientation des victimes vers les services compétents. »

Signalement d’un phishing bancaire, administratif ou lié à un service en ligne
Lorsqu’un email usurpe précisément l’identité d’une banque, d’une administration ou d’un grand service en ligne, un second canal se révèle déterminant : le service fraude ou sécurité du service concerné. De nombreuses organisations publient une adresse officielle dédiée (souvent sous la forme abuse@, phishing@ ou fraude@).
Le réflexe consiste à transmettre le message d’origine en tant que pièce jointe (fichier .eml ou .msg) pour conserver les en-têtes techniques (SPF, DKIM, DMARC, adresses IP sources). Ces informations techniques aident les équipes de sécurité à :
- bloquer rapidement les faux domaines ou sous-domaines,
- ajuster leurs propres règles DMARC et politiques d’authentification,
- déployer des alertes à leurs autres clients,
- coopérer plus efficacement avec les autorités.
À qui envoyer un mail de phishing quand on est particulier
Un particulier confronté à un email suspect dispose de plusieurs interlocuteurs. Chacun joue un rôle spécifique, parfois complémentaire, dans la lutte contre l’escroquerie.
Les canaux de signalement prioritaires pour les particuliers
Pour un email de phishing classique (faux colis, fausse facture, fausse banque), la chaîne d’action la plus efficace reste structurée. Le tableau ci‑dessous synthétise les principaux interlocuteurs.
| Situation | À qui envoyer l’email | Objectif principal |
|---|---|---|
| Email suspect sans clic ni perte | Fonction « Signaler comme phishing » de la messagerie | Renforcer les filtres et limiter la diffusion |
| Email se faisant passer pour une banque | Service fraude / sécurité de la banque + messagerie | Permettre des mesures de blocage ciblées |
| Arnaque administrative (impôts, CAF, carte Vitale…) | Plateformes officielles + support de l’administration concernée | Contrer l’usurpation de l’institution |
| Clic sur le lien mais aucune donnée saisie | Signalement via messagerie + portail dédié | Faire analyser l’URL et le site frauduleux |
| Données saisies ou paiement effectué | Banque + forces de l’ordre + plateforme de signalement | Bloquer les opérations et enclencher une procédure |
Le cumul des signalements n’est jamais un problème. Les différents acteurs ne reçoivent pas les informations pour les mêmes raisons, et leurs missions se complètent.
Protection de ses proches : comment relayer un phishing efficacement
Le phishing frappe souvent par vagues au sein d’une même famille, d’un même quartier ou d’un même réseau social. Informer ses proches reste donc une stratégie défensive efficace, à condition d’adopter la bonne méthode.
Frais BancairesComment contester des frais bancaires : lettre type et démarchesIl vaut mieux éviter de transférer directement le mail suspect à ses contacts. Le risque de clic involontaire reste réel. Une approche plus fiable consiste à :
- faire une capture d’écran de l’email (sans cliquer sur les liens),
- couper volontairement l’adresse de l’expéditeur dans la capture pour limiter la réutilisation,
- expliquer brièvement le contenu et le type d’arnaque,
- rediriger vers une ressource pédagogique, par exemple un guide pour reconnaître et éviter le phishing.
« Un partage d’alerte bien construit vaut mieux qu’un transfert massif de mails suspects. L’objectif reste la vigilance, pas la propagation du risque. »
À qui transmettre un mail de phishing en entreprise ou en PME
En milieu professionnel, les conséquences du phishing dépassent souvent la simple escroquerie. Les attaques de type BEC (Business Email Compromise, fraude au président) ont entraîné des pertes estimées à 2,9 milliards de dollars en 2025 au niveau mondial. Le signalement interne rapide devient alors une mesure de sécurité critique.
Le rôle du service informatique ou du RSSI
La plupart des entreprises structurent une chaîne de gestion des emails suspects. Elle implique généralement :
- le service informatique ou l’équipe cybersécurité,
- le RSSI (Responsable de la Sécurité des Systèmes d’Information),
- parfois un SOC (Security Operation Center) externe.
Dans ce contexte, le bon réflexe consiste à transférer l’email suspect selon la procédure définie :
- à une adresse dédiée (par exemple : [email protected]),
- via un bouton de signalement intégré à Outlook ou au webmail de l’entreprise,
- ou par opening de ticket dans l’outil de support interne.
Les équipes sécurité analysent ensuite les en-têtes (SPF, DKIM, DMARC, Authentication-Results), les liens, les pièces jointes et les comportements déjà observés sur le réseau. Cette analyse peut déclencher :
- un blocage au niveau du serveur de messagerie,
- une règle spécifique dans le NGFW (pare-feu nouvelle génération),
- une campagne de sensibilisation flash auprès des salariés,
- une corrélation avec d’autres alertes (tentatives de connexion suspectes, scans internes, etc.).
Signalement hiérarchique en cas de fraude au président ou BEC
Les campagnes de BEC se caractérisent par :
- un faux dirigeant qui exige un virement urgent,
- une fausse équipe juridique qui réclame un paiement confidentiel,
- une fausse mise à jour de coordonnées bancaires d’un fournisseur.
Dans ces scénarios, l’email doit circuler très vite vers plusieurs interlocuteurs :
- le service financier et la direction,
- la DSI ou le RSSI,
- le référent conformité ou juridique.
Un simple message interne de type « Nous venons de recevoir une demande de virement inhabituelle, merci de ne pas la traiter sans validation directe par téléphone. » suffit souvent à stopper la tentative. L’email frauduleux peut ensuite être formellement transmis aux équipes concernées pour analyse.
« La fraude au président ne repose pas sur la technologie, mais sur la pression psychologique. Le signalement interne rapide brise l’urgence artificielle sur laquelle comptent les escrocs. »
Comment envoyer un mail de phishing aux équipes sécurité sans perdre les informations techniques
Le transfert simple d’un email efface ou modifie souvent des en-têtes cruciaux. Pour une analyse complète, l’email original doit être transmis en tant que pièce jointe.
Transférer l’email en pièce jointe (.eml / .msg)
La majorité des clients de messagerie permet d’exporter un message sous forme de fichier, puis de l’envoyer à un service de sécurité ou un CERT. Selon la solution utilisée :
- Gmail web : ouvrir l’email, cliquer sur « ⋮ » > « Télécharger le message » (fichier .eml), puis l’envoyer en pièce jointe à l’adresse désignée.
- Outlook : glisser‑déposer le message dans un nouveau courriel (il devient une pièce jointe .msg), ou utiliser la fonction « Transférer en tant que pièce jointe ».
- Thunderbird : enregistrer le message au format .eml, puis l’attacher à un nouvel email.
Ce mode de transmission préserve :
- les en-têtes complets (Received, From, Reply‑To, Authentication‑Results),
- les signatures DKIM éventuelles,
- les informations d’authentification SPF / DMARC,
- les horodatages précis des différents relais.
Exploiter les en-têtes pour la traçabilité
Les équipes de sécurité qui reçoivent le message complet examinent notamment :
- le résultat SPF : autorisation de l’adresse IP à envoyer pour ce domaine,
- la signature DKIM : intégrité du contenu par rapport à une clé cryptographique,
- les politiques DMARC : instruction de rejet, de quarantaine ou de surveillance,
- la cohérence entre From:, Return‑Path, Reply‑To et domaines utilisés.
Un email qui échoue aux contrôles SPF, DKIM et DMARC simultanément indique souvent une usurpation de domaine classique. En revanche, un email techniquement valide mais au contenu frauduleux signale un compte compromis ou une infrastructure légitime détournée (services SaaS abusés, boîtes mail piratées).
Les cas particuliers : SMS, quishing (QR codes) et réseaux sociaux
Le phishing ne passe plus uniquement par l’email. Les SMS frauduleux (« smishing »), les QR codes piégés (« quishing ») et les messages privés sur les réseaux sociaux progressent fortement, en particulier en 2026 pour les PME.
Signaler un SMS de phishing
Les opérateurs et les autorités encouragent un mode de signalement spécifique aux SMS. Selon le pays et les opérateurs, un numéro court dédié permet généralement de transférer le message pour analyse automatisée. Ce signalement contribue à :
- faire bloquer les numéros émetteurs,
- ajouter les liens frauduleux aux bases de threat intelligence,
- déclencher des alertes ciblées sur les campagnes en cours.
Parallèlement, une capture d’écran du SMS, accompagnée d’un commentaire, peut être envoyée à la banque, à l’opérateur ou au service concerné, en suivant la même logique que pour l’email.
Quishing : QR codes frauduleux et signalement
Le quishing repose sur un QR code qui redirige vers un faux site de connexion, de paiement ou de récupération de colis. Le signalement demande une approche différente :
- conserver une photo du QR code (affiche, prospectus, sticker, écran, etc.),
- ne pas rescanner le code avec un autre appareil pour éviter les redirections imprévisibles,
- transmettre la photo aux autorités ou au service sécurité de l’entreprise,
- partager l’URL obtenue (si déjà scannée) via un canal sécurisé.
Les équipes de sécurité analysent ensuite l’URL grâce aux bases de threat intelligence (Safe Browsing, VirusTotal, PhishTank) et peuvent signaler ou faire bloquer le domaine incriminé.
« Un QR code reste un lien comme un autre, simplement déguisé. Le réflexe de signalement doit être identique à celui adopté pour un email de phishing. »
Réseaux sociaux, messageries instantanées et plateformes SaaS
Les plateformes de messagerie (WhatsApp, Messenger, Telegram) et les services SaaS (partage de documents, signatures électroniques, CRM) servent de plus en plus de vecteurs aux campagnes d’hameçonnage. Les escrocs en profitent pour contourner les filtres email classiques.
Dans ces environnements, le signalement se fait souvent en deux temps :
- via le bouton natif de la plateforme (« Signaler », « Report »),
- puis en transmettant les captures d’écran et les liens aux équipes sécurité internes ou aux autorités si une escroquerie structurée apparaît.
Les comptes abusifs peuvent alors être suspendus, les liens blacklistés et les futures tentatives bloquées plus rapidement.
Après le signalement : sécuriser ses comptes et renforcer sa posture
Le signalement ne clôt pas toujours le sujet. Selon le niveau d’exposition (clic, formulaire complété, pièce jointe ouverte), un parcours de sécurisation s’impose.
Si vous avez cliqué sans rien saisir
Dans ce cas, le risque reste limité mais réel. Certains sites malveillants tentent d’exploiter des failles du navigateur ou d’installer des scripts de suivi. Les étapes recommandées :
- fermer immédiatement l’onglet ou le navigateur,
- lancer une analyse antivirus / antimalware complète,
- mettre à jour le navigateur et le système d’exploitation,
- signaler l’URL via les canaux officiels ou à votre service sécurité.
Les outils de sécurité exploitent ces signalements pour affiner leurs détections, en particulier face aux malwares distribués via des kits d’attaque récents.
Si vous avez saisi des identifiants, codes ou numéros de carte
Lorsque des données sensibles ont été divulguées, la réaction doit être structurée et rapide :
- changer immédiatement le mot de passe du compte concerné,
- activer la double authentification (MFA) si ce n’est pas déjà fait,
- vérifier l’adresse de récupération et le téléphone associé au compte,
- surveiller les connexions récentes et déconnecter les sessions inconnues.
En cas de données bancaires transmises :
- contacter votre banque via les numéros officiels (carte, site, application),
- demander la mise en opposition de la carte ou la surveillance renforcée du compte,
- noter précisément la date, l’heure et les montants en jeu,
- préparer un éventuel dépôt de plainte ou une déclaration officielle.
Si votre boîte mail semble déjà compromise
Un compte email compromis devient un levier redoutable pour les escrocs. Ils s’en servent pour envoyer de nouveaux phishing à vos contacts, réinitialiser d’autres comptes ou accéder à vos documents stockés en ligne.
Les signaux d’alerte incluent :
- envois d’emails que vous ne reconnaissez pas,
- notifications de connexion depuis un pays inhabituel,
- messages de vos contacts indiquant qu’ils reçoivent des liens étranges de votre part.
Les actions à engager immédiatement :
- modifier le mot de passe vers une phrase de passe robuste,
- activer la MFA (SMS, application d’authentification, clé physique),
- vérifier les filtres de redirection et les règles automatiques,
- contrôler les adresses de récupération présentes dans les paramètres,
- informer vos proches qu’aucun lien suspect ne doit être ouvert, même s’il semble venir de vous.
Apprendre à reconnaître un mail de phishing pour mieux le signaler
Un signalement reste d’autant plus pertinent que le message a été correctement identifié. Les arnaques générées par IA affichent désormais une orthographe soignée, un ton professionnel et des scénarios crédibles. S’appuyer uniquement sur les fautes de français ne suffit plus.
Les indices récurrents dans les mails de phishing
Certains marqueurs reviennent régulièrement, même dans les campagnes avancées :
- un sentiment d’urgence ou de menace (blocage imminent, pénalité, suspension),
- une demande d’informations confidentielles par email ou via un formulaire non authentifié,
- un lien dont l’URL finale ne correspond pas au domaine officiel de l’organisation,
- un ton légèrement décalé par rapport à la communication habituelle de la marque,
- l’absence de personnalisation réelle ou une personnalisation incohérente (nom erroné, service non utilisé).
De nombreux exemples concrets d’emails de phishing, commentés et annotés, sont rassemblés dans cette ressource dédiée : exemples détaillés de mails de phishing.
Les nouvelles formes d’hameçonnage : IA, deepfakes et campagnes hybrides
Les statistiques récentes montrent une hausse de 73 % des escroqueries de phishing assistées par IA en début 2026. Ces campagnes combinent souvent plusieurs vecteurs :
- un email très bien rédigé, produit par IA,
- un site miroir imitant parfaitement la charte graphique de la cible,
- un appel téléphonique ou un message vocal deepfake imitant un conseiller ou un dirigeant,
- des notifications SMS ou messagerie instantanée pour légitimer l’échange.
Le signalement de ces attaques hybrides doit englober tous les supports utilisés : emails, SMS, enregistrements vocaux, captures d’écran de sites, numéros appelants. Plus le dossier transmis aux autorités ou au service sécurité reste complet, plus la réponse s’avère ciblée.
« Les campagnes de phishing modernes fonctionnent comme des scénarios. Chaque indice transmis lors du signalement aide à reconstituer l’ensemble de la mise en scène. »
Former et entraîner : simulations, MFA et biométrie comportementale
Le signalement individuel reste utile, mais les organisations qui réduisent réellement l’impact du phishing misent sur des dispositifs continus : formation, tests, technologies d’authentification avancées.
Simulations de phishing et culture de signalement
Les formations immersives par simulations reproduisent des campagnes réelles, envoyées aux collaborateurs sans les prévenir. L’objectif ne se limite pas à « piéger » les salariés, mais à :
- mesurer les taux de clics et les reflexes de signalement,
- identifier les services les plus exposés (finance, achats, direction),
- ajuster les contenus pédagogiques en fonction des faiblesses constatées,
- valoriser les bons reflexes, notamment le signalement rapide.
Les résultats sont ensuite anonymisés ou agrégés, afin d’éviter une culture de la culpabilisation. Le message clé reste : « Signaler sans honte, même après un clic, reste toujours préférable au silence. »
MFA, biométrie comportementale et notifications en temps réel
Les systèmes orientés client intègrent de plus en plus de couches d’authentification et de détection comportementale pour limiter les dégâts en cas de phishing réussi :
- MFA obligatoire : code SMS, application d’authentification, clé FIDO2.
- Biométrie comportementale : analyse du rythme de frappe, des mouvements de souris, des appareils habituels.
- Surveillance temps réel : alertes pour les paiements NFC dépassant certains seuils, connexions depuis des pays inhabituels.
- Multiplication des canaux indépendants : validation par email, SMS et notification in‑app pour les opérations sensibles.
En cas de détection d’une activité anormale, les systèmes bloquent parfois automatiquement l’action et invitent l’utilisateur à confirmer ou signaler l’opération comme frauduleuse. Dans ce schéma, chaque utilisateur devient un relais de détection, au même titre que les filtres automatiques.
