

Le phishing par SMS explose. Messages de faux livreurs, carte Vitale à renouveler, péages routiers en retard, conseillers bancaires insistants… Les escrocs ciblent désormais chaque geste du quotidien, avec des SMS courts, crédibles et souvent personnalisés.
Dans cet article, on va décortiquer les signaux qui trahissent un message frauduleux, les techniques actuelles des arnaqueurs et les bons réflexes à adopter avant de cliquer sur un lien ou de répondre, même lorsque le SMS semble venir de votre banque, de l’Assurance maladie ou d’un proche.
| Élément clé | À retenir |
| Signes d’un faux SMS 📩 | Messages urgents, fautes, liens suspects ou numéros inconnus. |
| Leur objectif 🎯 | Vol d’informations personnelles ou bancaires via des liens piégés. |
| Bonnes pratiques ✔️ | Ne jamais cliquer, vérifier l’expéditeur, contacter l’organisme par un canal officiel. |
| Réaction en cas de doute 🚨 | Supprimer le SMS et signaler au 33700. |
Phishing par SMS : comprendre le smishing et ses nouvelles variantes
Le phishing par SMS, souvent appelé smishing, désigne l’ensemble des arnaques qui utilisent les messages texte pour voler des données personnelles, des mots de passe ou de l’argent. L’attaquant envoie un SMS qui imite une entité de confiance (banque, opérateur, administration, entreprise de livraison) et pousse la victime vers une action rapide : cliquer sur un lien, rappeler un numéro, répondre un code.
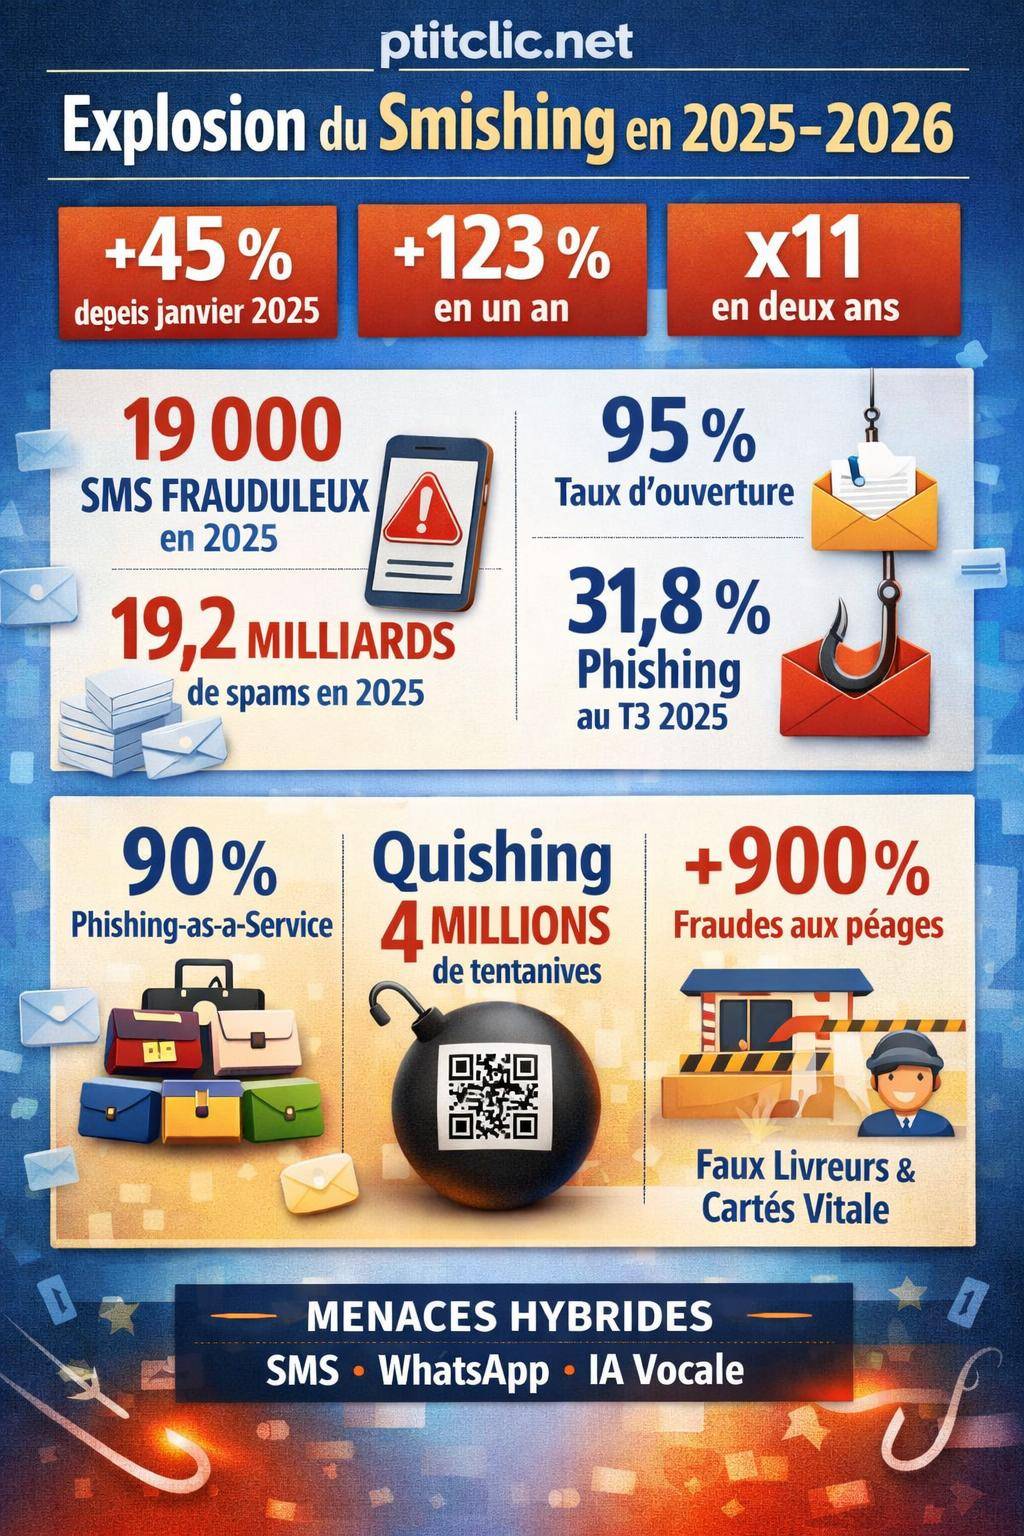
Depuis 2025, la pression s’accentue. Les campagnes de smishing affichent une progression de +45 % depuis janvier 2025, avec une tendance encore haussière en 2026. Les SMS restent un vecteur privilégié : leur taux d’ouverture dépasse 95 %, ce qui offre aux escrocs un terrain d’attaque particulièrement rentable.
En parallèle, le phishing dans son ensemble occupe une place centrale dans la cybercriminalité. Plus de 80 % des cyberattaques démarrent par un message frauduleux, le plus souvent par email, mais les frontières se brouillent. Les cybercriminels combinent SMS, emails, messageries instantanées et faux sites dans des scénarios hybrides complexes.

Les chiffres clés du phishing par SMS en 2025-2026
Les données récentes illustrent une dynamique claire : les SMS frauduleux gagnent en volume et en sophistication. Rien qu’en 2025, plus de 19 000 signalements de SMS frauduleux ont été recensés, avec une hausse de +123 % en un an et une multiplication par 11 en deux ans. La tendance se maintient en 2026, avec des arnaques toujours plus ciblées.
Sur le phishing au sens large, les chiffres sont tout aussi parlants. Au troisième trimestre 2025, le volume global des signalements atteint 5,92 millions de cas, dont plus de 1,17 million en France, soit 22,5 % du total mondial. D’un trimestre à l’autre, la hausse se situe à +7 %. Le phishing représente déjà 31,8 % des signalements au T3 2025 et devrait atteindre 60 % des attaques en 2026.
E-commercePROBLEME PAIEMENT VINTED : 5 réponses à vos difficultés de paiementLes SMS indésirables explosent à l’échelle mondiale. En décembre 2025, on recense 19,2 milliards de SMS indésirables, soit en moyenne 63 spams par personne aux États-Unis. Dans ce volume massif se mêlent publicités agressives, tentatives de phishing, fraudes financières et messages malveillants ciblant les identifiants bancaires.
| Indicateur | Valeur / évolution | Enjeu pour l’utilisateur |
|---|---|---|
| Progression du smishing depuis janvier 2025 | +45 % | Risque quotidien accru de faux SMS ciblant banque, santé, livraison |
| Signalements de SMS frauduleux en 2025 | 19 000 signalements, +123 % en un an, x11 en deux ans | Les escroqueries par SMS se généralisent dans la vie courante |
| Part de la France dans les signalements de phishing T3 2025 | 1,17 million de cas, 22,5 % du total mondial | Le territoire français est fortement ciblé par les campagnes |
| Part du phishing dans les signalements T3 2025 | 31,8 % (projection à 60 % des attaques en 2026) | Les attaques basées sur l’ingénierie sociale dominent |
| Phishing-as-a-Service (PhaaS) | 90 % des campagnes de phishing y sont liées | Industrialisation des attaques, scénarios plus crédibles |
| Kits de phishing actifs | Volume doublé en 2025 | Multiplication de faux sites et liens dans les SMS |
« La massification des SMS frauduleux résulte d’un modèle industriel : les cybercriminels louent des kits prêts à l’emploi, automatisent l’envoi et exploitent des données piratées pour personnaliser les messages. »
Smishing, quishing, hybrides : panorama des techniques actuelles
Les arnaques par SMS ne se limitent plus à un simple lien douteux. Les cybercriminels mélangent plusieurs canaux et technologies pour contourner la méfiance grandissante du public. Trois grandes familles se distinguent : le smishing classique, le quishing et les attaques hybrides amplifiées par l’IA générative.
Smishing classique : faux SMS, vrais dégâts
Le smishing traditionnel repose sur un SMS textuel contenant un message d’alerte ou une promesse, accompagné ou non d’un lien. Objectif : pousser la victime à se connecter à un faux site, rappeler un numéro surtaxé ou fournir des codes de vérification.
Les arnaqueurs exploitent plusieurs leviers :
- Urgence artificielle : « Votre compte va être suspendu », « Votre colis repart dans 24h », « Dernier avis avant poursuites ».
- Autorité apparente : usurpation de la banque, d’un ministère, de l’Assurance maladie, d’un opérateur télécom.
- Gain rapide : remboursement d’impôt, gain de loterie, compensation suite à un incident de livraison.
Dans ce cadre, les faux sites de phishing jouent un rôle central. Les kits de phishing, dont le volume a d’au moins doublé en 2025, proposent des pages web qui imitent fidèlement les interfaces bancaires, les espaces clients d’opérateurs ou les portails gouvernementaux.

Quishing : QR codes et SMS, un duo trompeur
Le quishing combine phishing et QR codes. En 2025, plus de 4 millions de tentatives de quishing sont recensées. L’arnaqueur envoie un SMS contenant un lien vers un QR code ou une image de QR code en pièce jointe, parfois même en renvoyant vers un site qui génère ce code.
Le principe reste identique au phishing classique :
- Le QR code redirige vers un faux site qui imite un service connu.
- L’utilisateur se sent en confiance car il « scanne » et non ne clique pas.
- Les identifiants, codes ou coordonnées bancaires saisis sont immédiatement collectés.
Les QR codes sont souvent présentés comme un moyen plus « sécurisé » ou plus pratique d’accéder à un espace client. Cette perception est exploitée pour contourner la méfiance face aux URLs visibles.
Techniques hybrides : SMS, messageries et IA générative
Les nouvelles campagnes de phishing intègrent plusieurs vecteurs : SMS, emails, WhatsApp, Messenger, appels téléphoniques, voire réseaux sociaux. Les attaquants orchestrent un parcours complet pour étouffer les doutes.
En 2026, la croissance des techniques hybrides phishing + IA générative se confirme. L’usage de l’IA permet :
- La rédaction de SMS parfaitement rédigés, sans faute, adaptés au contexte local.
- La création de voix synthétiques très réalistes pour des faux messages vocaux ou des appels simulés.
- La personnalisation fine des scénarios grâce à des données piratées : nom, adresse, historique d’achats.
Cette industrialisation s’appuie sur le Phishing-as-a-Service (PhaaS). Environ 90 % des campagnes de phishing seraient désormais liées à ces plates-formes clandestines, qui fournissent scripts, kits de sites web, tunnels de paiement et tableaux de bord pour suivre les victimes.

Signes pour reconnaître un SMS de phishing : la méthode en 10 points
Évaluer un SMS en quelques secondes repose sur une grille de lecture simple. Dix signaux reviennent très fréquemment dans les campagnes de smishing. Un seul indice ne suffit pas toujours, mais l’accumulation déclenche une alerte claire.
1. Message inattendu ou sans lien avec votre actualité
Les cybercriminels misent sur le volume et envoient des messages massifs à des milliers de numéros, sans savoir si la personne est réellement cliente ou concernée. Exemple typique : avertissement sur un colis alors que vous n’attendez rien, alerte bancaire d’une banque où vous n’avez aucun compte.
Dès qu’un SMS ne correspond pas à une démarche que vous avez initiée (commande, prise de rendez-vous, opération bancaire récente), considérez-le comme suspect, même si le ton se veut rassurant et professionnel.
2. Sentiment d’urgence et pression temporelle
L’urgence artificielle constitue le cœur de l’ingénierie sociale. Le message vous pousse à agir dans un délai très court, sous peine de blocage, d’amende ou de perte financière :
- « Réglez sous 24h pour éviter des pénalités »
- « Votre compte sera bloqué aujourd’hui »
- « Dernier avis avant mise en recouvrement »
Cette pression réduit le temps de réflexion et affaiblit l’esprit critique. Avant d’obéir, respirez, sortez de l’écran et vérifiez par un canal indépendant.
3. Lien raccourci ou adresse web étrange
Les liens présents dans un SMS constituent souvent la porte d’entrée du phishing. Plusieurs détails méritent un examen :
- Usage de raccourcisseurs d’URL génériques (type bit.ly, tinyurl, etc.).
- Nom de domaine proche de l’original mais avec une variation subtile (lettre manquante, tiret en plus, extension exotique).
- Présence de termes comme « update », « secure », « verify » accolés au nom d’une marque.
Une banque ou une administration solide privilégie généralement des adresses lisibles et cohérentes avec son site officiel. En cas de doute, mieux vaut taper soi-même l’adresse dans le navigateur plutôt que de cliquer depuis le SMS. Pour approfondir l’identification de liens suspects et de scénarios de phishing, une lecture de la page comment reconnaître et éviter le phishing apporte un complément utile.
4. Demande de codes de vérification ou de mots de passe
Aucune banque, aucun service de paiement sérieux, aucun opérateur ne vous demande un code de sécurité par SMS pour le lui renvoyer par SMS, par téléphone ou par email. Ces codes sont réservés à l’utilisateur et servent à valider une opération initiée par lui seul.
Un message qui vous invite à transmettre :
- un code 3D Secure,
- un code de connexion reçu par SMS,
- un mot de passe provisoire,
constitue un signal fort de phishing. L’arnaqueur dispose souvent déjà de vos identifiants et cherche uniquement à franchir la dernière étape de sécurité.
5. Demande inhabituelle de paiement ou de coordonnées bancaires
Le smishing vise fréquemment un paiement immédiat : régulariser une amende, payer des frais de dossier, régler un prétendu retard de péage, solder un colis bloqué en douane. L’objectif est d’obtenir :
- vos numéros de carte bancaire,
- vos identifiants de compte,
- ou un virement instantané.
Les escrocs insistent parfois sur de petits montants (5 à 20 euros) pour limiter votre méfiance, comme dans certains schémas de fraude au péage ou de faux frais administratifs.
6. Expéditeur étrange… ou trop familier
Deux cas de figure se présentent souvent :
- Un numéro inconnu, parfois étranger, parfois très court.
- Un nom d’expéditeur crédible (banque, opérateur) qui s’affiche dans le même fil de discussion que de vrais messages.
Dans ce second cas, l’arnaque s’appuie sur l’usurpation de numéro. En 2025, plus de 19 000 signalements de ce type de fraude sont recensés, avec la même augmentation de +123 % en un an. Les outils de spoofing permettent à un escroc de se présenter comme un expéditeur déjà connu de votre téléphone.
Un nom d’expéditeur familier ne suffit donc pas à garantir l’authenticité du message. Seul compte le contenu et la cohérence par rapport à vos échanges habituels.
7. Tournures maladroites, ton inhabituel, contexte incohérent
De nombreuses campagnes automatisées laissent encore des indices :
- grammaire incertaine, tournures étranges, ponctuation excessive,
- usage de termes très génériques,
- ton trop alarmiste ou au contraire trop commercial pour une administration.
Cependant, les messages générés par IA deviennent plus fluides. L’absence de faute ne signifie plus légitimité. Un bon réflexe consiste à comparer avec les SMS authentiques reçus auparavant de la même entité.
8. Référence floue à un « problème » sans détails
Les campagnes de phishing évitent parfois de préciser la nature exacte du « problème » pour rester adaptées à un maximum de victimes. Le SMS mentionne un « incident », une « irrégularité » ou une « anomalie » sans expliquer clairement :
- la date,
- le montant,
- ou le type d’opération concernée.
Un message sérieux de banque ou d’administration apporte au moins un minimum de détails concrets. L’absence de précision associée à un lien ou à une demande d’action rapide est un marqueur de smishing.
9. SMS suivi d’un appel ou d’un message vocal suspect
Les attaquants combinent de plus en plus SMS et voix. Après un SMS, un faux conseiller peut appeler pour « vous aider » à résoudre la situation. Les faux messages vocaux WhatsApp gagnent en fréquence, parfois avec une voix synthétique imitant un proche ou un prétendu agent bancaire.
Ce scénario vise à renforcer la crédibilité du SMS initial. L’IA générative facilite ces imitations vocales à partir d’échantillons récupérés sur les réseaux sociaux ou dans des fuites de données.
10. Menace de sanction ou de blocage disproportionnée
Les messages frauduleux n’hésitent pas à brandir des conséquences abruptes : blocage immédiat du compte, saisie, poursuite judiciaire. Les services légitimes appliquent des procédures plus graduelles et privilégient la messagerie sécurisée de l’espace client pour les sujets sensibles.
Une simple facture impayée ou un retard ponctuel ne conduit pas à la fermeture d’un compte en quelques heures. L’exagération de la sanction annoncée signale un mécanisme de manipulation émotionnelle.
Les grandes familles d’arnaques par SMS à connaître
Les escrocs adaptent leurs scénarios aux habitudes du quotidien. Plusieurs thèmes reviennent systématiquement dans les campagnes repérées depuis 2025-2026. Les reconnaître en amont aide à réagir rapidement.
Arnaques aux faux livreurs et colis bloqués
Les arnaques de faux livreurs connaissent une forte hausse depuis début 2026. Le SMS prétend provenir d’un transporteur (La Poste, Chronopost, DHL, etc.) et annonce un colis bloqué, une impossibilité de livraison ou des frais complémentaires à régler.
Les attaques les plus récentes affichent un haut niveau de personnalisation : nom, prénom, parfois adresse exacte. Cette précision s’explique par l’exploitation de données issues de piratages ou de reventes de fichiers clients.
Objectif final : conduire la victime vers un faux portail de livraison où elle saisit ses coordonnées bancaires. Certains scénarios vont plus loin en installant une application malveillante sur le smartphone pour capter les SMS de validation bancaire.
Fraudes aux péages et amendes routières
Les fraudes liées aux péages routiers progressent de manière marquée, avec une hausse estimée à +900 % en un an. Le SMS évoque :
- un péage non réglé,
- une amende à payer,
- un rappel avant majoration.
Le modèle repose souvent sur un schéma de paiement par clic : la victime règle un petit montant (entre 5 et 20 dollars ou euros) présenté comme un ajustement ou un frais de dossier. Cette première transaction rassure la victime et ouvre la voie à des débits plus importants, voire à des prélèvements récurrents.
Faux renouvellements de carte Vitale et démarches santé
Depuis 2026, les arnaques à la carte Vitale se multiplient. Le SMS prétend émaner d’un organisme de santé et explique que la carte doit être renouvelée ou mise à jour sous peine de suspension des droits.
Pour rendre l’arnaque crédible, les escrocs :
- utilisent un vocabulaire administratif,
- emploient le logo et la charte graphique dans le site lié,
- réclament de « petits frais » de fabrication ou d’envoi.
Une fois sur le faux portail, la victime saisit ses données personnelles et bancaires, parfois même des informations médicales sensibles. Le préjudice dépasse alors le seul aspect financier.
Faux conseillers bancaires et validation d’opérations
Les arnaques au faux conseiller bancaire progressent nettement en 2026. Le SMS initie souvent la manœuvre avec un message du type :
- « Suspicion de fraude sur votre compte »
- « Opération inhabituelle détectée »
Il invite ensuite à appeler un numéro ou à répondre pour être contacté. L’escroc se présente comme un agent du service fraude et demande de :
- valider ou annuler des opérations,
- confirmer des identifiants,
- transmettre des codes de vérification reçus par SMS.
C’est précisément par ces codes que l’arnaqueur valide des virements ou connecte son propre appareil à votre espace bancaire. Une banque réelle ne demandera jamais ces éléments par téléphone ou SMS.
Arnaque au faux numéro et messages personnels
Les arnaques au faux numéro jouent sur la curiosité et l’aspect personnel. Le SMS commence souvent par :
- « Salut, tu as toujours mon numéro ? »
- « Désolé, j’ai changé de téléphone, c’est bien le numéro de… ? »
- « Je me suis trompé de destinataire, mais tu as l’air sympa »
Une discussion s’engage, parfois sur plusieurs jours. Une fois la confiance installée, la conversation dérive vers :
- des investissements « opportunités » (crypto, trading),
- des applications à installer,
- des plateformes de rencontre douteuses.
L’objectif final reste l’accès à votre argent ou à vos données. Ces scénarios plus longs s’appuient sur des scripts bien rodés et des réponses générées ou assistées par IA.
Messages WhatsApp et vocal frauduleux
Les SMS ne représentent plus l’unique vecteur. Des messages vocaux WhatsApp faussement attribués à un proche ou à une banque font leur apparition. Grâce à la synthèse vocale, la voix imite étonnamment bien la personne ciblée.
E-commercePROBLEME PAIEMENT VINTED : 5 réponses à vos difficultés de paiementLe message demande souvent un « service d’urgence » :
- payer une facture en attente,
- transmettre un code reçu par SMS,
- envoyer de l’argent sur un nouveau compte.
Le SMS initial peut servir d’amorce, puis la conversation bascule sur WhatsApp pour profiter de la proximité perçue de cette messagerie.
Comment vérifier un SMS suspect étape par étape
Face à un SMS douteux, la meilleure réaction consiste à interrompre le réflexe de clic. Une démarche en quelques étapes permet de trier rapidement les messages légitimes des tentatives de smishing.
1. Stopper l’urgence et relire à froid
Dès qu’un message génère du stress, le premier réflexe consiste à marquer une pause. Éloignez le téléphone, respirez, puis relisez le SMS quelques minutes plus tard. Cette simple distance réduit l’impact émotionnel et facilite l’analyse rationnelle.
Posez-vous quelques questions :
- ai-je réellement une démarche en cours avec cet organisme ?
- ai-je déjà reçu ce type de message dans le passé ?
- le ton et le contenu ressemblent-ils aux communications habituelles ?
2. Ne pas cliquer, ne pas répondre, ne pas rappeler le numéro du SMS
Tant que vous n’avez pas validé l’origine du message, abstenez-vous de :
- cliquer sur le lien,
- répondre,
- rappeler le numéro indiqué.
Une réponse confirme à l’escroc que le numéro est actif. Un appel peut rediriger vers un centre frauduleux ou un numéro surtaxé. Un clic sur un lien peut déclencher le chargement d’un site malveillant ou d’une application espionne.
3. Vérifier depuis l’espace client officiel ou le site institutionnel
Pour contrôler une alerte prétendument bancaire, fiscale ou administrative, connectez-vous directement à votre espace client ou à votre compte en ligne, en entrant l’adresse dans votre navigateur ou en utilisant l’application officielle.
Si un vrai problème existe, il y a de fortes chances qu’un message figure aussi dans la messagerie interne sécurisée, ou qu’une notification apparaisse dans l’application. En l’absence de trace, le SMS a de fortes probabilités d’être frauduleux.
4. Contacter l’organisme avec un numéro officiel
Lorsque le doute persiste, appelez votre banque, votre opérateur ou l’administration via un numéro trouvé de manière indépendante :
- sur le site officiel,
- au dos de votre carte bancaire,
- sur un courrier officiel déjà reçu.
Expliquez le contenu du SMS et demandez une confirmation. Les services clients sont désormais habitués à ce type de vérification et peuvent signaler si une campagne de phishing est en cours.
5. Analyser le lien sur un autre appareil (pour les plus avancés)
Pour les utilisateurs à l’aise avec les questions de sécurité, une vérification supplémentaire consiste à copier l’URL (sans la visiter) et à l’analyser sur un autre appareil via un service de réputation d’URL (par exemple VirusTotal ou équivalent).
Cela ne remplace pas la vigilance, mais ajoute un niveau d’analyse utile pour repérer des sites déjà identifiés comme malveillants. En cas d’alerte, n’ouvrez pas le lien sur votre smartphone.
Que faire en cas de SMS frauduleux : réagir et signaler
Lorsqu’un SMS suspect arrive sur votre téléphone, deux actions principales entrent en jeu : se protéger immédiatement et contribuer à la lutte globale contre le smishing via le signalement.
Supprimer le SMS et bloquer l’expéditeur
Si vous identifiez clairement un message frauduleux :
- supprimez-le après l’avoir noté ou signalé,
- bloquez l’expéditeur, même si ce blocage n’empêche pas de nouveaux numéros d’être utilisés,
- évitez d’y répondre, même par un simple « STOP ».
Répondre confirme à l’escroc que votre numéro est actif et potentiellement exploitable dans de futures campagnes.
Signaler le SMS frauduleux pour aider les autres
Le signalement constitue un levier concret pour faire reculer les campagnes de smishing. En France, la procédure de référence passe par le 33700, service dédié à la lutte contre les SMS et appels vocaux indésirables.
Le principe : transférer le SMS frauduleux au 33700, puis suivre les instructions reçues en retour. Ce mécanisme aide les opérateurs et les autorités à :
- identifier les numéros d’envoi,
- bloquer certains flux,
- cartographier les campagnes en cours.
Pour un guide pratique détaillé sur cette démarche, la page comment signaler un SMS suspect au 33700 explique les étapes et les délais de prise en compte.
Si vous avez cliqué ou communiqué des informations
Lorsque l’on a cliqué sur un lien ou transmis des données, la priorité est de limiter les dégâts. La réaction rapide influe fortement sur l’ampleur du préjudice.
Plusieurs scénarios se présentent :
- Vous avez saisi vos identifiants bancaires : contactez immédiatement votre banque, demandez le blocage de la carte ou des accès, surveillez vos opérations et contestez sans délai les mouvements suspects.
- Vous avez transmis un code reçu par SMS : signalez-le à votre banque, faites vérifier les connexions et annulez les opérations en cours si possible.
- Vous avez installé une application depuis un lien du SMS : désinstallez l’application, lancez un scan de sécurité, changez vos mots de passe sensibles depuis un autre appareil, et, si nécessaire, réinitialisez le téléphone.
Enfin, conservez des preuves (captures d’écran, messages, historiques) pour faciliter d’éventuelles démarches auprès des autorités ou de votre assureur cyber.
Renforcer sa protection au quotidien contre le phishing par SMS
Au-delà des réflexes face à un message isolé, quelques mesures structurantes réduisent nettement la surface d’attaque. L’objectif consiste à rendre plus difficile l’exploitation de vos données et à limiter l’impact d’un SMS malveillant.
Protéger ses comptes en ligne et ses moyens de paiement
La sécurité de vos comptes reste un pilier. Quelques pratiques se révèlent particulièrement efficaces :
- utiliser des mots de passe uniques et robustes pour chaque service,
- activer la double authentification (2FA) lorsqu’elle existe, de préférence via une application d’authentification plutôt que par SMS seul,
- surveiller régulièrement vos relevés bancaires et vos opérations en ligne,
- limiter le nombre de cartes enregistrées sur des sites marchands.
Ces mesures n’empêchent pas la réception de SMS frauduleux, mais réduisent les chances de succès d’une tentative qui parviendrait à vous faire cliquer.
Limiter la diffusion de son numéro de téléphone
La collecte massive de numéros alimente les bases de données utilisées dans les campagnes de smishing. Pour atténuer l’exposition :
- évitez d’indiquer votre numéro sur des formulaires non indispensables,
- privilégiez des canaux alternatifs lorsque le numéro n’est pas obligatoire,
- utilisez un numéro dédié pour certains services en ligne si possible.
Les sites peu scrupuleux revendent parfois ces données, qui se retrouvent ensuite dans des listes exploitées par des plateformes de Phishing-as-a-Service.
Installer des outils de filtrage et maintenir son appareil à jour
Certaines solutions de sécurité mobile proposent :
- des filtres anti-spam SMS,
- des systèmes de détection d’URL malveillantes,
- des protections contre les applications frauduleuses.
Les mises à jour régulières du système d’exploitation et des applications réduisent aussi les failles exploitables par les logiciels malveillants. Dans un environnement où les attaques ClickFix, par exemple, ont augmenté de +400 %, la réduction des vulnérabilités techniques forme un complément utile aux réflexes de vigilance.
S’informer et sensibiliser son entourage
Le phishing par SMS repose sur l’ingénierie sociale. Plus une personne connaît les scénarios typiques, moins elle se laisse piéger. Partager les bons réflexes autour de soi renforce la protection collective :
- expliquer aux proches âgés comment reconnaître un SMS suspect,
- former les adolescents aux fausses opportunités d’investissement,
- informer les collègues des campagnes actuelles ciblant l’entreprise.
Pour approfondir la compréhension des mécaniques globales de phishing (email, SMS, sites frauduleux), la ressource que faire face à une arnaque par SMS détaille les actions clés à entreprendre et les points de vigilance à maintenir dans la durée.
« La meilleure défense contre le phishing par SMS repose sur un trio simple : douter, vérifier, signaler. Cette habitude transforme chaque utilisateur en maillon actif de la sécurité numérique collective. »
