

Un clic sur un lien de phishing, et la panique monte. Données bancaires en danger, mot de passe exposé, espionnage du téléphone ou de l’ordinateur… l’attaque semble invisible mais les conséquences surgissent parfois plusieurs semaines plus tard seulement.
Pourtant, des actions immédiates limitent fortement les dégâts, à condition de suivre la bonne méthode, dans le bon ordre, sans perdre de temps et sans commettre les erreurs qui aggravent discrètement la situation.
| Action immédiate | Objectif |
| Changer tous les mots de passe ⚠️ | Empêcher l’accès aux comptes compromis |
| Activer l’authentification à deux facteurs | Renforcer la sécurité globale |
| Scanner l’appareil | Détecter d’éventuels logiciels malveillants |
| Contacter les services concernés | Limiter les risques financiers ou d’usurpation |
| Surveiller les activités inhabituelles 🔍 | Repérer rapidement une utilisation frauduleuse |
J’ai cliqué sur un lien de phishing : que faire dans les toutes premières minutes
Un clic sur un lien frauduleux ne signifie pas toujours que tout est déjà compromis. En revanche, chaque minute compte. Les cybercriminels misent sur la confusion et la peur pour récolter un maximum d’informations avant que la victime ne réagisse.
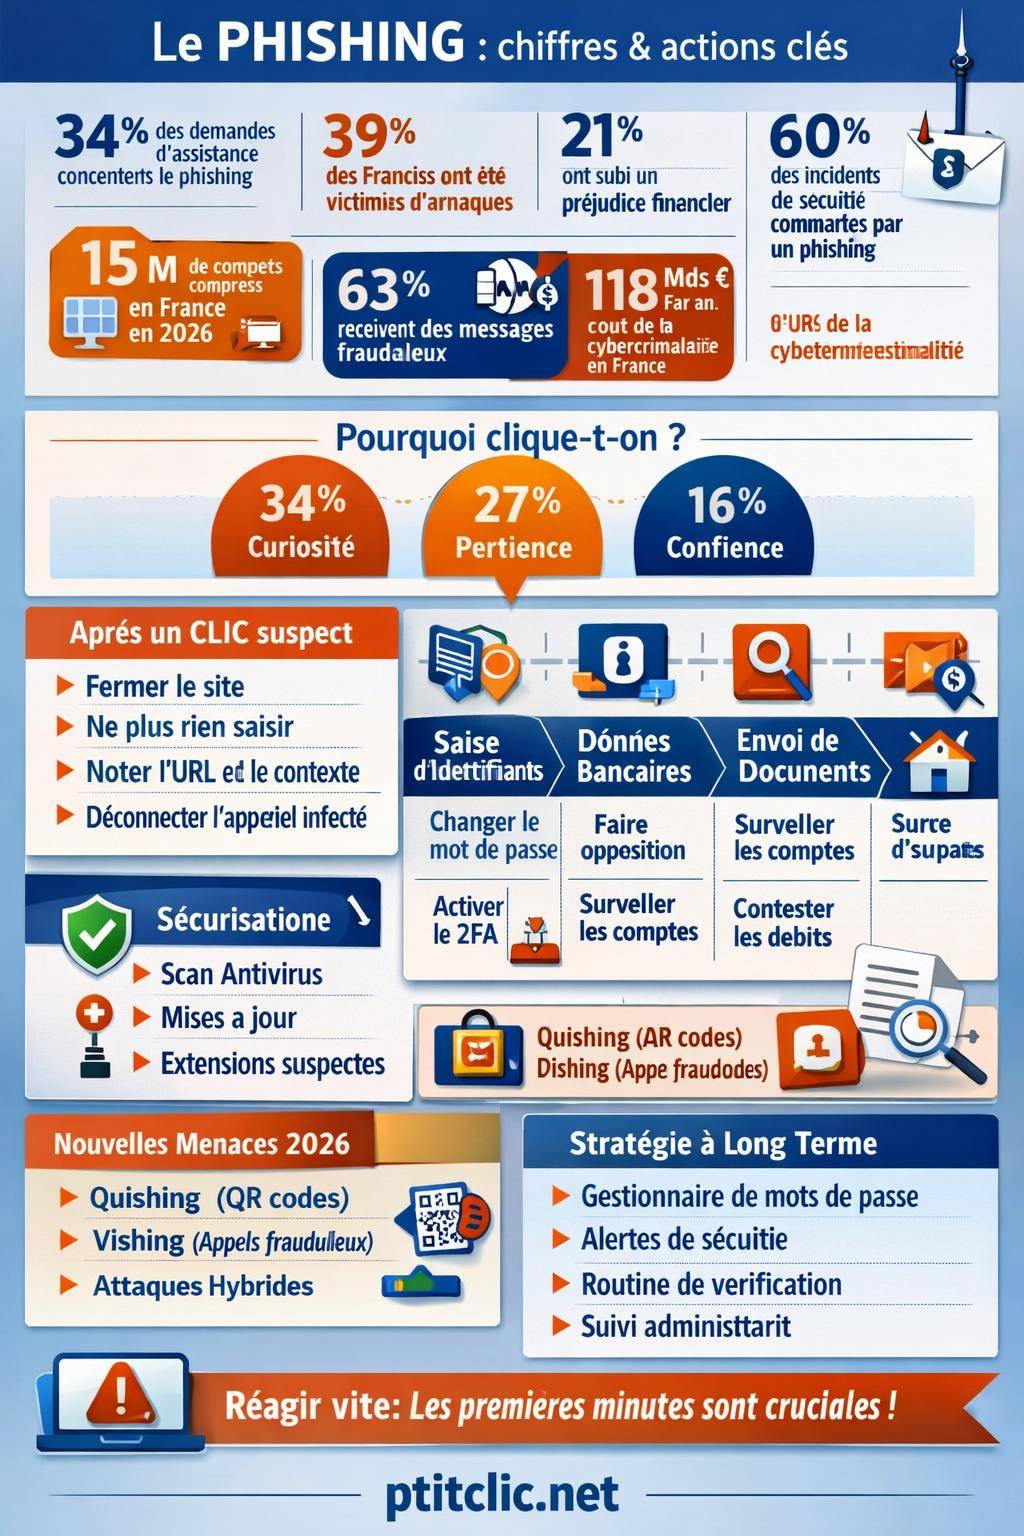
E-commercePROBLEME PAIEMENT VINTED : 5 réponses à vos difficultés de paiementSelon les données récentes, environ 34 % des demandes d’assistance en France sont liées au phishing et au piratage de messagerie. Les attaques restent souvent discrètes pendant plusieurs semaines, surtout lorsque des identifiants ont été volés sans transaction visible immédiate.

1. Ne fournissez plus aucune information et fermez immédiatement le site
Si le site frauduleux est encore ouvert, fermez l’onglet ou le navigateur sans cliquer sur d’autres boutons. Les fausses pages de support ou d’assistance ajoutent parfois une seconde couche d’arnaque pour obtenir encore plus de données.
Ne rappelez jamais un numéro de téléphone indiqué sur la page frauduleuse. Les groupes criminels orchestrent des campagnes complètes mêlant faux sites, vishing (appels téléphoniques malveillants) et hameçonnage par SMS ou e-mail.
« Un même groupe peut envoyer un e-mail, renvoyer vers un faux site, afficher un numéro d’“assistance” et rappeler la victime dans la foulée. »
2. Notez précisément ce qui s’est passé
Avant de tout fermer, notez sur papier ou sur un autre appareil les éléments suivants :
- Adresse du site (URL) sur lequel vous avez cliqué
- Canal d’origine : e-mail, SMS, message WhatsApp, réseau social, publicité…
- Informations éventuellement saisies : identifiants, mot de passe, numéro de carte, code 2FA, scan de pièce d’identité…
- Date et heure approximatives de l’incident
Ces informations serviront pour la banque, le support de votre service en ligne, la plainte ou le signalement officiel. Elles aident aussi à reconstituer les actions à prioriser.
3. Déconnectez l’appareil d’Internet si un fichier a été téléchargé
Si le lien vous a conduit au téléchargement d’un fichier (pièce jointe, application, mise à jour « urgente »), déconnectez l’appareil du réseau :
- désactivez le Wi-Fi et la 4G/5G,
- ou débranchez le câble Ethernet.
Certains logiciels malveillants contactent un serveur distant pour transmettre vos données ou télécharger d’autres modules. Couper la connexion limite ces échanges et réduit le périmètre de l’attaque.

Identifier précisément ce que le phishing a pu compromettre
La réaction adéquate dépend de ce que vous avez fait après le clic. Les conséquences ne sont pas les mêmes selon que vous avez seulement ouvert le lien ou que vous avez transmis des données sensibles.
Les statistiques montrent que 39 % des internautes français déclarent avoir déjà été victimes d’arnaques en ligne, et que 21 % se disent financièrement lésés par des e-mails ou appels frauduleux. Comprendre ce qui a été exposé permet d’agir vite et efficacement.
Vous avez seulement cliqué sur le lien sans rien saisir
Si vous avez ouvert la page mais que vous n’avez saisi ni identifiant, ni mot de passe, ni informations bancaires, le risque principal réside dans :
- l’installation silencieuse d’un logiciel malveillant,
- le pistage via des scripts ou des cookies,
- l’exploitation d’une faille de votre navigateur ou système non à jour.
Dans ce cas, un contrôle de sécurité approfondi reste pertinent : antivirus, analyse de l’historique, vérification des extensions installées, mises à jour de sécurité.

Vous avez saisi vos identifiants (e-mail, réseaux sociaux, services en ligne)
Si vous avez communiqué vos identifiants à un faux site (webmail, espace client, réseau social), considérez ces comptes comme compromis. Les attaquants testent ensuite ces mêmes identifiants sur d’autres services grâce à la technique de credential stuffing.
De nombreuses compromissions débutent de cette manière : environ 60 % des incidents de sécurité démarrent par un phishing, pour évoluer ensuite vers un vol de données ou une extorsion.
Vous avez transmis des données bancaires ou validé un paiement
La transmission d’un numéro de carte, d’un code 3D Secure ou des accès à l’espace bancaire entraîne un risque direct de fraude financière :
- achats non autorisés,
- virements frauduleux,
- ouverture de comptes bancaires frauduleux en votre nom.
Ce type de phishing alimente aussi des montages plus structurés : création de faux profils, production de faux documents, ou blanchiment d’argent.
Vous avez envoyé des documents d’identité ou des informations très sensibles
Une copie de carte d’identité, passeport, justificatif de domicile ou RIB offre aux fraudeurs de quoi bâtir une identité numérique quasi complète. Cette matière est précieuse pour :
- l’ouverture de comptes bancaires ou de crédits à la consommation,
- la souscription de lignes téléphoniques,
- la création de sociétés écrans,
- la location de logements ou de véhicules avec usurpation d’identité.
Actions immédiates en cas de compromission de mot de passe
La compromission d’identifiants reste l’un des scénarios les plus fréquents. Des millions de comptes français sont concernés : au début de 2026, environ 15 millions de comptes compromis ont été recensés en France.
Une réaction structurée réduit la réutilisation de ces identifiants sur d’autres services.
1. Changer le mot de passe du compte ciblé, depuis un appareil sûr
Connectez-vous directement au site légitime (en tapant l’adresse dans le navigateur ou via votre application habituelle) et changez immédiatement le mot de passe. Évitez de passer par des liens reçus par e-mail ou SMS.
Si vous suspectez une infection du téléphone ou de l’ordinateur utilisé, réalisez d’abord la modification depuis un autre appareil de confiance, à jour et analysé par un antivirus.
2. Activer ou renforcer l’authentification à deux facteurs (2FA)
L’authentification à deux facteurs limite fortement l’exploitation d’un mot de passe volé. Lorsque c’est possible, privilégiez :
- une application d’authentification (Google Authenticator, Microsoft Authenticator, etc.),
- ou une clé de sécurité physique (clé USB de type FIDO2).
Les codes reçus par SMS restent utiles, mais certains groupes utilisent des attaques de SIM swap pour détourner ces SMS. Un second facteur indépendant de la carte SIM renforce la protection.
3. Modifier les mots de passe identiques sur d’autres services
Si le même mot de passe a été réutilisé ailleurs, considérez-le comme compromis sur tous ces comptes. Changez-le partout, en veillant à utiliser un mot de passe distinct pour chaque service.
Un gestionnaire de mots de passe facilite cette stratégie : il génère des mots de passe longs, uniques, et les stocke de manière chiffrée.
| Situation | Action sur les mots de passe | Priorité |
|---|---|---|
| Mot de passe divulgué pour l’e-mail principal | Changer immédiatement, activer 2FA, vérifier les connexions récentes | Très élevée |
| Mot de passe divulgué pour un réseau social | Modifier, activer 2FA, vérifier les messages et publications sortantes | Élevée |
| Mot de passe identique utilisé sur plusieurs sites | Changer sur tous les sites, utiliser des mots de passe uniques | Élevée |
| Mot de passe ancien, non réutilisé ailleurs | Changer par précaution, surveiller le compte | Modérée |
Réagir en cas de risque ou de fraude bancaire
Le phishing vise souvent directement les moyens de paiement. En France, la fraude bancaire liée aux cyberattaques s’inscrit dans un contexte économique très lourd : le coût annuel de la cybercriminalité est estimé à 118 milliards d’euros, avec un impact mondial autour de 3,5 milliards de dollars en 2024 pour certaines typologies documentées.
1. Faire opposition immédiatement auprès de la banque
Si vous avez saisi votre numéro de carte, code confidentiel, ou validé un paiement suspect :
- appelez le numéro d’opposition de votre banque (ou le numéro interbancaire d’urgence),
- indiquez clairement que vous êtes victime de phishing,
- demandez le blocage de la carte ou des accès à l’espace client si nécessaire.
Notez la date, l’heure, le nom de votre interlocuteur et le numéro de dossier transmis. Ces éléments servent de preuve en cas de contestation ultérieure.
2. Surveiller les opérations et contester les débits frauduleux
Connectez-vous à votre banque dès que la situation est stabilisée pour :
- vérifier la liste des dernières opérations,
- identifier les débits inconnus, même de faible montant,
- signaler tout mouvement suspect (paiement, virement, prélèvement).
Les fraudeurs testent parfois un petit montant avant d’enchaîner sur des sommes plus élevées. Une réaction rapide limite ces « tests » et protège votre compte.
E-commercePROBLEME PAIEMENT VINTED : 5 réponses à vos difficultés de paiementPour approfondir les bons réflexes en cas d’arnaque par SMS conduisant à une fausse page bancaire, un article dédié est disponible sur que faire en cas d’arnaque SMS.
3. Sécuriser en profondeur son compte bancaire en ligne
Au-delà du blocage d’urgence, renforcez durablement la sécurité de votre espace bancaire :
- changement du mot de passe par un code long et unique,
- vérification des appareils autorisés (smartphones, ordinateurs),
- activation des notifications en temps réel pour chaque opération,
- désactivation des options inutiles (paiement sans contact au-delà d’un certain montant, plafond trop élevé, etc.).
Un guide complet sur ce sujet est proposé dans la ressource sécuriser son compte bancaire, utile après un incident de phishing.
Nettoyer et sécuriser l’appareil après un clic sur un lien de phishing
Un simple clic sur un lien ne suffit pas toujours à infecter un appareil, mais de nombreuses campagnes exploitent des failles logicielles ou incitent au téléchargement de fausses mises à jour. Une vérification technique renforce la sécurité globale.
1. Lancer un scan complet avec un antivirus ou une suite de sécurité
Sur ordinateur comme sur smartphone, lancez un scan complet avec un logiciel de sécurité reconnu. Si possible :
- mettez à jour les signatures de l’antivirus avant le scan,
- activez une analyse approfondie des fichiers système et des applications installées.
En cas de détection d’un logiciel malveillant, suivez les recommandations de suppression puis redémarrez l’appareil. Une seconde analyse de contrôle apporte une confirmation utile.
2. Mettre à jour le système et les applications
De nombreux kits d’exploitation de failles ciblent des systèmes ou navigateurs obsolètes. Après un incident :
- mettez à jour le système d’exploitation (Windows, macOS, Android, iOS…),
- mettez à jour le navigateur et les extensions,
- supprimez les plugins inutilisés ou non maintenus.
Une version récente corrige souvent des vulnérabilités déjà exploitées dans des campagnes de phishing avancées.
3. Vérifier les extensions et applications récemment installées
Certains liens malveillants redirigent vers l’installation d’extensions de navigateur ou d’applications mobiles frauduleuses. Inspectez :
- la liste des extensions Chrome, Firefox, Edge, Safari,
- les applications récemment ajoutées sur votre smartphone,
- les permissions accordées (accès SMS, contacts, microphone, caméra, etc.).
Supprimez toute extension ou application inconnue ou inutile. En cas de doute, recherchez son nom sur des sites de confiance ou forums de cybersécurité.
Signaler l’attaque de phishing et protéger les autres victimes potentielles
Le signalement de l’attaque ne sert pas seulement à « faire son devoir ». Il permet aussi de :
- bloquer plus rapidement les sites frauduleux,
- améliorer les filtres anti-spam et anti-phishing,
- alimenter les enquêtes des autorités.
Les données montrent qu’environ 63 % des internautes déclarent avoir reçu des e-mails ou appels frauduleux, mais que près de 2/3 des e-mails signalés ne sont finalement pas dangereux. Un signalement précis et argumenté offre donc une vraie valeur.
1. Utiliser les dispositifs officiels de signalement
Selon votre pays, plusieurs plateformes existent pour signaler un message ou un site de phishing. En France, par exemple :
- transfert de l’e-mail suspect à une adresse dédiée (type « spam@… » ou dispositif gouvernemental),
- signalement de SMS frauduleux par renvoi à un numéro court,
- utilisation de plates-formes en ligne de lutte contre les arnaques.
Ces recours permettent parfois de faire fermer un site ou un numéro en quelques heures lorsque les éléments fournis sont assez complets.
2. Signaler à vos contacts si votre adresse a servi à diffuser le phishing
Si vos contacts ont reçu des messages frauduleux envoyés depuis votre adresse e-mail ou votre compte de messagerie instantanée, prévenez-les. Un message simple limite l’extension de la campagne :
« Mon compte vient d’être compromis. Si vous avez reçu un message inhabituel de ma part, ne cliquez sur aucun lien et supprimez-le. »
Cette démarche rétablit aussi la confiance avec vos interlocuteurs, notamment dans un cadre professionnel.
3. Déposer plainte ou main courante en cas de préjudice
En cas de perte financière, d’usurpation d’identité ou de préjudice important, un dépôt de plainte est envisageable. Apportez :
- les preuves collectées (captures d’écran, relevés bancaires, échanges avec la banque),
- la référence de votre signalement officiel,
- le descriptif chronologique des faits.
Même si la résolution semble incertaine, ces éléments nourrissent les enquêtes et renforcent vos demandes auprès des établissements bancaires ou d’assurance.
Comprendre pourquoi vous avez cliqué : mécanismes psychologiques et contexte
De nombreux internautes se sentent coupables après un clic sur un lien de phishing. Les cybercriminels jouent justement sur les mécanismes psychologiques pour pousser à l’action rapide, sans réflexion.
Les motifs de clic recensés montrent une répartition typique :
- 34 % par curiosité,
- 27 % pour pertinence contextuelle (message crédible, en lien avec une situation réelle),
- 16 % par confiance liée au prénom ou à l’expéditeur apparent.
1. L’urgence comme arme principale du phishing
Les messages frauduleux évoquent souvent un blocage de compte, une amende, un colis retenu ou une opération bancaire à valider. L’objectif : déclencher une réaction immédiate, avant toute vérification.
Apprendre à repérer les signaux d’alerte réduit le risque de rechute : fautes de grammaire, adresse d’expéditeur suspecte, ton menaçant ou au contraire excessivement rassurant.
2. L’illusion de légitimité
Les logos, couleurs et formulations imitent avec soin les communications officielles. Certaines campagnes exploitent même des fuites de données antérieures pour personnaliser les messages :
- mention d’un ancien mot de passe dans l’e-mail,
- référence à un service réellement utilisé,
- utilisation de votre prénom ou de votre entreprise.
Pour renforcer vos réflexes, un guide détaillé sur les signaux de phishing et les bonnes pratiques de vérification est disponible dans l’article reconnaître et éviter le phishing.
3. L’augmentation des attaques ciblant les plus jeunes et les TPE/PME
Les statistiques indiquent que 59 % des moins de 25 ans ont déjà subi une cyberattaque, tandis qu’environ 40 % des TPE/PME déclarent des incidents liés au phishing. Cette tendance montre l’élargissement du champ de tir des attaquants :
- jeunes très connectés, exposés aux arnaques sur réseaux sociaux, jeux, streaming,
- petites entreprises avec moins de ressources en cybersécurité,
- profils hybrides (freelances, indépendants) mêlant usages personnels et professionnels.
Nouvelles formes de phishing en 2026 : quishing, vishing et attaques hybrides
Le phishing ne se limite plus à l’e-mail ou au SMS. Les attaquants innovent, combinent plusieurs canaux et exploitent les habitudes numériques actuelles.
1. Quishing : QR codes malveillants
Le quishing consiste à piéger la victime via un QR code frauduleux menant à un site malveillant. On le retrouve :
- sur des affiches ou prospectus imprimés,
- dans des e-mails ou documents PDF,
- sur des tables de restaurant ou des parkings (faux menus, faux paiements de stationnement).
Pour limiter les risques :
- vérifiez l’origine du QR code, surtout s’il est collé sur un support officiel,
- contrôlez l’URL qui s’affiche avant d’ouvrir le lien,
- évitez les scans de QR codes inconnus pour des opérations sensibles (paiement, authentification).
2. Vishing : appels vocaux sophistiqués
Le vishing (phishing par appel vocal) exploite les appels téléphoniques, parfois avec clonage vocal ou utilisation de deepfakes. Les cibles typiques :
- particuliers contactés par de faux conseillers bancaires,
- salariés sollicités par un faux « service informatique »,
- dirigeants visés par l’« arnaque au président » ou au PDG.
Les fraudeurs manipulent l’affichage du numéro pour faire apparaître celui de la banque ou de l’entreprise. Ne validez jamais une opération sensible sur simple appel entrant : raccrochez et rappelez via le numéro officiel indiqué sur votre carte bancaire ou sur le site de l’organisme.
3. Campagnes hybrides et attaques en plusieurs étapes
De plus en plus de campagnes combinent plusieurs techniques :
- e-mail de phishing menant à un site,
- relance par SMS pour confirmer une opération,
- appel téléphonique pour « valider votre identité ».
Ce type d’attaque vise à créer un climat de confiance et à lever progressivement vos résistances. Conserver une démarche systématique de vérification (rappel via les numéros officiels, vérification directe sur l’espace client) reste une défense efficace.
Mettre en place une stratégie de protection durable après un incident
Une fois l’urgence gérée, l’incident de phishing offre l’occasion de renforcer l’ensemble de votre hygiène numérique. L’objectif : réduire la probabilité de récidive et limiter l’impact d’une future attaque éventuelle.
1. Centraliser vos accès avec un gestionnaire de mots de passe
Un gestionnaire de mots de passe permet :
- de générer des mots de passe uniques et robustes pour chaque site,
- de stocker ces identifiants dans un coffre-fort chiffré,
- de remplir automatiquement les formulaires uniquement sur les sites légitimes.
Cette automatisation réduit le recours aux mots de passe simples ou réutilisés, très appréciés des cybercriminels.
2. Activer systématiquement les notifications de sécurité
La détection précoce fait souvent la différence. Activez, lorsque c’est possible :
- les alertes de connexion depuis un nouvel appareil ou une nouvelle localisation,
- les notifications d’actions sensibles (changement de mot de passe, ajout d’un bénéficiaire de virement),
- les alertes pour chaque opération bancaire.
Plus la détection intervient tôt, moins l’attaque progresse silencieusement dans vos comptes.
3. Préparer une routine de vérification régulière
Instaurer quelques contrôles systématiques limite considérablement le risque :
- revue trimestrielle des comptes sensibles (banques, e-mails principaux, stockage cloud),
- vérification des appareils connectés et sessions actives sur vos comptes principaux,
- mise à jour régulière de vos coordonnées de récupération (e-mail de secours, numéro de téléphone).
Cette routine transforme la sécurité numérique en habitude, plutôt qu’en réaction de crise lors des seules situations d’urgence.
Conséquences à moyen terme : surveillance renforcée et suivi administratif
Certains effets d’un phishing ne se révèlent pas immédiatement. Les données dérobées circulent parfois sur des forums clandestins ou dans des bases de données revendues à d’autres groupes. La vigilance s’inscrit alors dans la durée.
1. Surveiller vos relevés et courriers officiels
Après un incident impliquant des données financières ou d’identité, accordez une attention particulière :
- aux relevés bancaires et de carte,
- aux courriers d’organismes de crédit ou d’assurance,
- aux avis d’imposition, factures d’énergie, opérateurs télécom.
Des courriers inattendus, relances injustifiées ou ouvertures de comptes inconnus constituent des signaux d’alerte d’une possible usurpation.
2. Garder une trace organisée de l’incident
Conservez dans un dossier dédié :
- vos notes sur la chronologie des événements,
- les mails échangés avec votre banque ou les services de support,
- la copie de vos signalements et, le cas échéant, de votre plainte.
Ce dossier facilite la gestion des suites de l’incident et les éventuelles démarches auprès des assurances, banques ou autorités.
3. Sensibiliser votre entourage et vos collègues
Partager votre expérience contribue à réduire le risque collectif. Les cybercriminels profitent des mêmes failles psychologiques chez des milliers de personnes. Expliquer comment vous avez été piégé, ce qui vous a mis en confiance et comment vous avez réagi, aide votre entourage à anticiper.
Dans un cadre professionnel, un simple retour d’expérience en réunion ou sur l’intranet de l’entreprise renforce la culture de sécurité et limite l’impact de futures campagnes de phishing ciblant vos collègues ou votre structure.
