

Les arnaques en ligne ne relèvent plus de cas isolés. Elles s’industrialisent, se professionnalisent et touchent chaque mois des millions d’internautes, particuliers comme entreprises. Derrière un simple email, une page web ou un SMS, se cachent parfois des réseaux structurés, des techniques psychologiques affûtées et des outils d’intelligence artificielle utilisés pour tromper en quelques secondes.
Les chiffres récents donnent une image très concrète de cette menace numérique, mais révèlent aussi où et comment les escrocs frappent le plus souvent. À partir de ces données, plusieurs réflexes simples et quelques ajustements dans vos usages en ligne réduisent fortement les risques…
| Aspect clé | À retenir |
| Types d’arnaques | Phishing, faux sites marchands, usurpation d’identité, messages frauduleux. |
| Signaux d’alerte | Promesses trop belles, fautes nombreuses, demandes urgentes ou inhabituelles. |
| Bonnes pratiques | Vérifier l’URL, activer la double authentification, utiliser des mots de passe solides 🔒. |
| Réaction en cas de doute | Ne rien cliquer, contacter l’entité réelle, signaler aux autorités. |
Repartition des principales arnaques en ligne en 2024
Le phishing reste la menace numero 1 : toujours verifier l expediteur et l URL avant de cliquer.

Arnaques en ligne en 2025 : comprendre l’ampleur réelle du risque
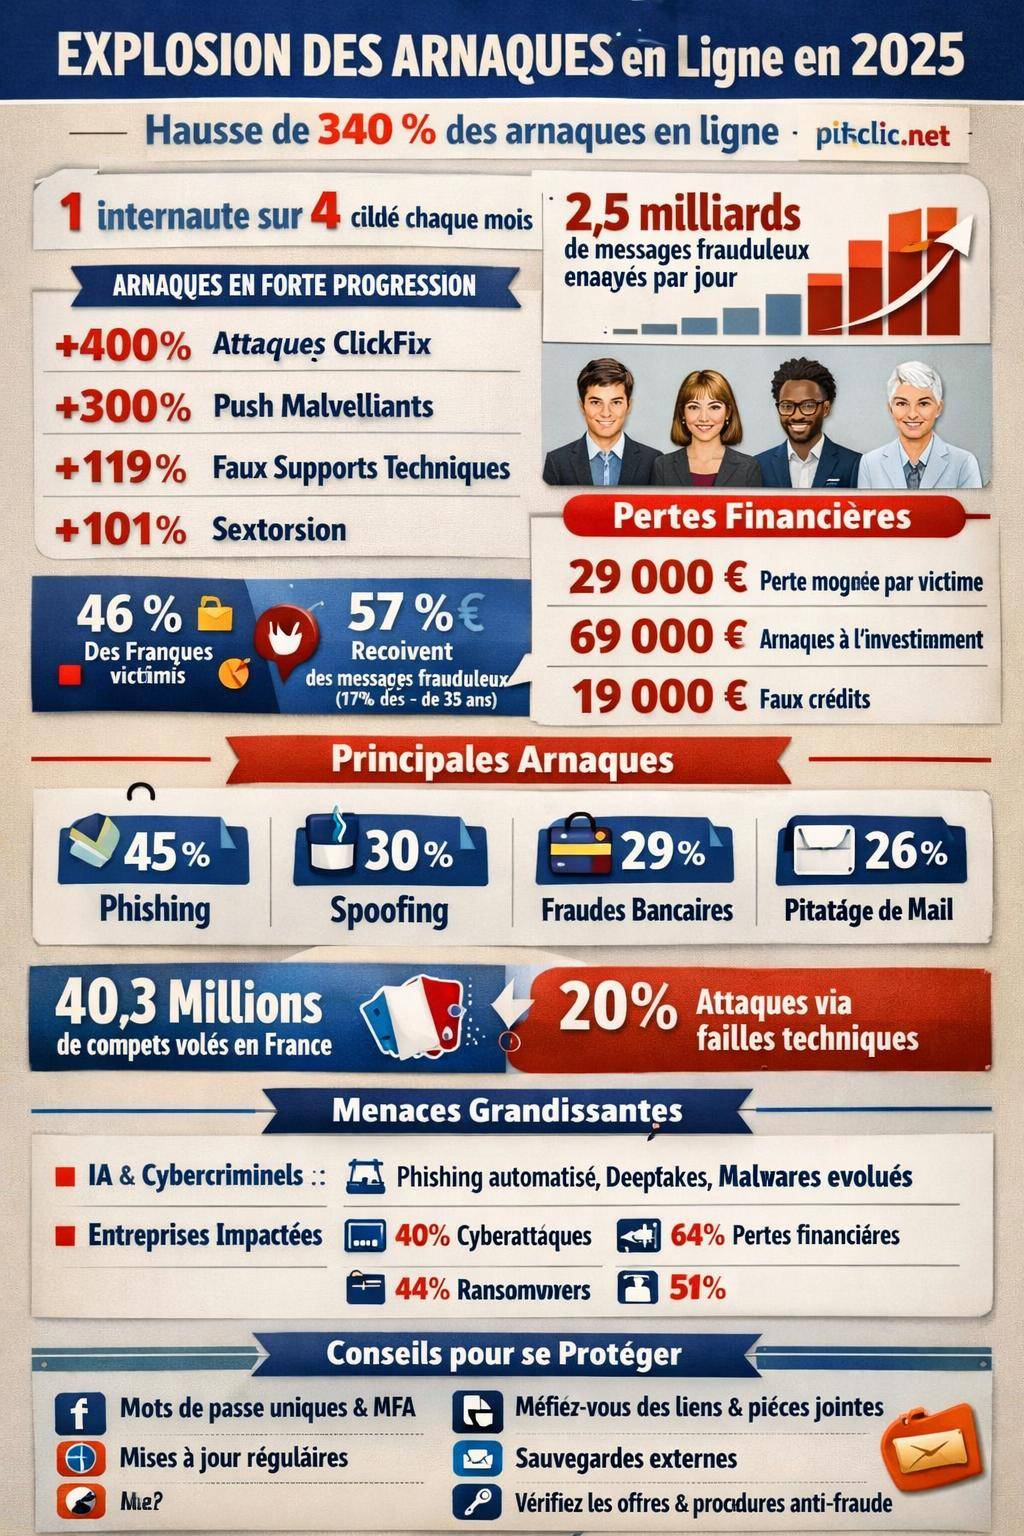
Le paysage de la fraude sur internet a profondément changé. Les cybercriminels ne se contentent plus d’attaquer au hasard, ils ciblent, testent, automatisent et industrialisent leurs méthodes. Sur le deuxième trimestre 2025, les fraudes en ligne affichent une hausse globale de 340 %. Autrement dit, la fréquence des tentatives explose et ne concerne plus seulement les profils « fragiles ».
En pratique, 1 internaute sur 4 est confronté chaque mois à au moins une menace numérique : email frauduleux, faux message bancaire, fausse mise à jour de sécurité, usurpation de contact, ou encore faux support technique. Cette exposition massive impose une vigilance de tous les instants, à la maison comme au travail.
Les formes d’arnaques qui progressent le plus vite
Les escroqueries en ligne ne se ressemblent pas toutes. Certaines augmentent de manière spectaculaire et touchent des publics très variés :
- Faux supports techniques : +119 % – faux messages ou appels se présentant comme Microsoft, Apple, un opérateur ou une banque.
- Sextorsion par email : +101 % – chantages basés sur des vidéos imaginaires ou des mots de passe volés.
- Push malveillants : +300 % – notifications de navigateur trompeuses qui redirigent vers des sites dangereux.
- Attaques « ClickFix » : +400 % – fausses alertes de sécurité qui incitent à cliquer pour « tout réparer » et déclenchent l’infection.
À l’échelle mondiale, on recense 2,5 milliards de messages frauduleux envoyés chaque jour. Ce volume illustre une stratégie de masse : inonder les boîtes mail, les messageries et les SMS pour toucher un maximum de victimes potentielles, puis affiner les attaques les plus rentables.
Les pertes financières liées aux arnaques : un impact concret sur le quotidien
Derrière chaque fraude réussie, il y a une histoire personnelle : économies d’une vie envolées, découvert bancaire, crédit souscrit à l’insu de la victime, tensions familiales, voire poursuites administratives en cas d’usurpation d’identité. Les montants en jeu atteignent des niveaux élevés.
E-commercePROBLEME PAIEMENT VINTED : 5 réponses à vos difficultés de paiementLa perte moyenne par victime de cyberfraude est estimée à 29 000 €. Ce chiffre ne concerne pas uniquement les gros patrimoines, mais aussi des ménages qui se retrouvent engagés dans des crédits ou des placements présentés comme sans risque.

Investissements bidon, faux livrets, faux crédits : les montants typiques
Les escroqueries financières ciblent particulièrement les personnes en quête de rendement pour leur épargne ou de solutions de financement rapides :
- Arnaques à l’investissement : pertes moyennes autour de 69 000 €.
- Faux livrets d’épargne : montants similaires, avec la promesse de taux d’intérêt très attractifs.
- Faux crédits : pertes en moyenne de 19 000 €, entre frais fictifs, usurpation d’identité et véritables prêts contractés au nom de la victime.
Ces schémas utilisent tous le même levier : susciter l’urgence, la peur de « rater une occasion », ou la pression administrative pour pousser à décider vite, sans vérification.
| Type d’arnaque financière | Promesse mise en avant | Perte moyenne estimée | Signal d’alerte majeur |
|---|---|---|---|
| Arnaque à l’investissement | Placement « sûr » avec rendement élevé | ≈ 69 000 € | Interlocuteur incite à vider un autre placement rapidement |
| Faux livret d’épargne | Taux largement au-dessus du marché | ≈ 69 000 € | Contrat et IBAN ne correspondent pas à une banque reconnue |
| Faux crédit | Réponse rapide, sans étude de dossier | ≈ 19 000 € | Demande de frais « de dossier » ou « d’assurance » à payer à l’avance |
« On m’a proposé un livret à 5 % garanti, au nom d’une banque connue. Le site était soigné, le conseiller très convaincant au téléphone. Je n’ai réalisé l’arnaque qu’au moment où ma banque habituelle m’a alerté sur un virement inhabituel. » – Témoignage d’une victime d’arnaque à l’investissement
Qui est ciblé par les escrocs en ligne ?
Les fraudeurs ne visent pas seulement les personnes « peu à l’aise » avec le numérique. Les profils qu’ils privilégient varient selon les escroqueries, mais toutes les tranches d’âge sont concernées.
En France, 72 % des personnes estiment que les fraudes ont augmenté, et 46 % déclarent avoir déjà été victimes. Les jeunes adultes constituent un groupe particulièrement exposé : 2 personnes sur 3 entre 18 et 34 ans sont directement ciblées par des messages frauduleux.

Exposition aux messages frauduleux : une menace banale mais sous-estimée
À l’échelle de la population :
- 57 % des individus reçoivent des messages frauduleux (email, SMS, messagerie, réseaux sociaux).
- 13 % deviennent victimes après en avoir reçu.
- Chez les moins de 35 ans, 72 % reçoivent des messages frauduleux et 16 % tombent dans le piège.
Cette banalisation crée une sorte de fatigue de vigilance : à force de voir des messages suspects, on se laisse plus facilement surprendre par un email mieux rédigé, un SMS plus crédible ou un faux site très soigné.
Les principaux types d’arnaques en ligne à connaître
Comprendre comment fonctionnent les différentes fraudes aide à repérer plus vite les signaux d’alerte. Les escrocs recyclent et combinent souvent plusieurs méthodes : ils commencent par un phishing, enchaînent avec un appel téléphonique, puis orientent vers un site piégé ou un faux espace client.
Phishing, smishing, vishing : les pièges liés aux messages
Le phishing (ou hameçonnage) reste l’arnaque la plus répandue : 45 % des personnes déclarent y avoir déjà été confrontées. Il consiste à envoyer un email, un SMS ou un message instantané se faisant passer pour une entité légitime (banque, impôts, livraison, réseau social).
Les variantes les plus fréquentes sont :
- Phishing par email : faux emails de sécurité, fausses factures, notifications de connexion suspecte.
- Smishing : phishing par SMS, souvent lié à des livraisons, des amendes ou des alertes bancaires. Pour aller plus loin sur ce sujet précis, un article dédié détaille les bons réflexes : que faire en cas d’arnaque par SMS ?.
- Vishing : phishing vocal, via un appel téléphonique souvent lié à une urgence (paiement, sécurité, impôts, assistance technique).
Les escrocs exploitent la peur de perdre l’accès à un compte, la crainte de frais ou d’une pénalité. Le message invite presque toujours à cliquer sur un lien, renseigner des identifiants ou rappeler un numéro.
Pour reconnaître et éviter ces techniques d’hameçonnage, un guide plus complet peut être utile : reconnaître et éviter le phishing.
Spoofing téléphonique et faux services clients
Le spoofing téléphonique touche environ 30 % de la population. Il consiste à falsifier l’affichage du numéro appelant pour faire croire que l’appel provient d’une banque, d’un opérateur ou d’une administration. Les fraudeurs disposent de scripts rodés pour inspirer confiance.
Dans le même esprit, les faux supports techniques (+119 %) utilisent plusieurs approches :
- Fenêtres surgissantes sur ordinateur signalant un « virus critique » avec un numéro à appeler.
- Appels se présentant comme le support Microsoft, Apple, ou une entreprise de cybersécurité.
- Faux chat en ligne intégré à un site piégé.
Le but est de prendre le contrôle à distance de l’ordinateur (via un outil d’assistance) puis d’installer un logiciel malveillant ou de forcer des opérations bancaires.
Fraudes bancaires en ligne et piratage de boîtes mail
Les fraudes bancaires en ligne concernent environ 29 % des individus. Elles impliquent souvent :
- Des virements réalisés après vol d’identifiants bancaires.
- Des paiements par carte non autorisés.
- Des modifications d’IBAN enregistrées chez le banquier après usurpation d’identité.
Le piratage de boîtes mail touche 26 % des personnes. Une fois dans la messagerie, l’escroc accède aux échanges avec la banque, les prestataires, les contacts proches. Il peut ensuite :
- Demander de l’argent en se faisant passer pour un proche en difficulté.
- Modifier des factures dans les pièces jointes pour détourner un virement.
- Réinitialiser des mots de passe de multiples services (réseaux sociaux, plateformes d’achat, comptes professionnels).
Arnaques d’investissement et faux conseillers financiers
Les arnaques à l’investissement ont triplé en trois ans. En France, environ 3 % de la population (soit près de 2 millions de personnes) en a déjà été victime ou a frôlé la fraude. La stratégie est rodée :
- Publicité en ligne ou démarchage téléphonique présentant un placement « innovant » (crypto, énergie, immobilier, trading).
- Plateforme web très aboutie, avec tableau de bord, faux gains, et soi-disant agréments officiels.
- Pression pour réinvestir les « gains » et convaincre de transférer des montants de plus en plus importants.
Près de 43 % des fraudes bancaires proviennent de faux conseillers se faisant passer pour des banques ou des établissements connus. La crédibilité repose sur le langage technique, la connaissance partielle de la situation de la victime (informations récupérées en ligne) et un discours rassurant.
Rançongiciels, intrusions et cyberattaques ciblant les entreprises
Les entreprises vivent une pression constante. Les statistiques européennes montrent que 40 % des entreprises françaises ont subi au moins une cyberattaque significative. Plus largement :
- 64 % des entreprises ont déjà subi une perte financière liée à une fraude.
- 36 % ont connu un impact sur leur réputation après un incident.
Les rançongiciels (ransomware) représentent 44 % des brèches et 44 % des violations de données en 2025. Ils combinent :
- Exfiltration des données vers des serveurs contrôlés par les attaquants.
- Double extorsion : menace de publier les données si la rançon n’est pas payée.
- Ciblage des sauvegardes pour empêcher une restauration rapide.
- Techniques d’évasion avancées pour contourner les antivirus et les solutions de sécurité.
Pour les dirigeants, la question des rançongiciels n’est plus théorique : elle touche la trésorerie, la continuité d’activité, la confiance des clients et les obligations légales liées à la protection des données.
Comment les attaquants opèrent : les nouvelles méthodes de cybercriminalité
Les escrocs n’agissent plus en improvisant devant leur clavier. Ils s’appuient sur des outils puissants, souvent automatisés, et sur une véritable organisation industrielle. L’intelligence artificielle accélère cette transformation.
Attaques « identity first » : quand le compte devient la porte d’entrée
Les pirates ciblent en priorité l’identité numérique. Une fois un compte compromis (email, cloud, réseau social, back-office professionnel), toutes les portes s’ouvrent. Les vecteurs d’attaque les plus courants incluent :
- Réutilisation des mots de passe : même identifiant et même mot de passe sur plusieurs sites. En cas de fuite, l’attaquant teste la combinaison partout.
- Vol de tokens de session : contournement du mot de passe une fois la session ouverte, souvent via des malwares sur le poste.
- Infostealers (logiciels voleurs d’infos) diffusés via malvertising (publicités malveillantes) ou SEO poisoning (fausses pages bien référencées dans les moteurs de recherche).
- Accès achetés à des brokers : revente de comptes déjà compromis sur des places de marché clandestines.
Environ 40,3 millions de comptes ont été dérobés en France en 2025. Cette masse d’identifiants alimente un vaste marché souterrain, dont l’objectif final reste souvent la fraude financière ou l’espionnage économique.
Exploitation de vulnérabilités et contournement de l’authentification forte
Environ 20 % des attaques exploitent des vulnérabilités techniques : failles logicielles non corrigées, systèmes obsolètes, services mal configurés. Ces brèches permettent d’entrer dans des réseaux d’entreprise ou d’installer discrètement un logiciel espion.
E-commercePROBLEME PAIEMENT VINTED : 5 réponses à vos difficultés de paiementLes cybercriminels contournent aussi l’authentification multifacteur (MFA) en combinant :
- Vishing : appel téléphonique pour « valider une opération » et récupérer le code à usage unique.
- Ingénierie sociale : scénarios construits pour convaincre la personne d’approuver une demande de connexion ou d’ignorer une alerte de sécurité.
Une authentification forte réduit nettement le risque, mais ne remplace pas la vigilance et l’éducation des utilisateurs.
L’impact de l’IA sur les fraudes : contenus, deepfakes, automatisation
L’intelligence artificielle est devenue un allié pour les attaquants. Elle permet :
- Phishing automatisé : génération massive d’emails personnalisés, sans fautes, adaptés au langage et au contexte de chaque victime.
- Malwares polymorphes : programmes malveillants qui se transforment pour échapper aux antivirus.
- Scan automatisé de vulnérabilités : repérage rapide des systèmes mal protégés, 24h/24.
- Création de contenus frauduleux : textes, images, vidéos réalistes pour alimenter des sites, des annonces, des faux profils.
Les deepfakes jouent un rôle croissant : usurpation vocale ou visuelle plus crédible, intégration de médias synthétiques dans des emails ou des visioconférences. Une voix de dirigeant, une vidéo de responsable financier ou un message vidéo d’un proche suffisent parfois à déclencher un virement ou à partager des informations sensibles.
Les responsables sécurité craignent aussi le phénomène de shadow IA : 75 % des RSSI y voient un risque fort. Il s’agit de l’usage non maîtrisé d’outils d’IA par les équipes (copier-coller de données sensibles, documents internes, codes sources) dans des services externes non contrôlés.
Les secteurs et plateformes particulièrement touchés
Les arnaques s’adaptent aux usages numériques du moment. Les fraudeurs observent où se trouvent les flux d’argent, les échanges de données et la confiance des utilisateurs, puis concentrent leurs efforts sur ces environnements.
Médias, rencontres en ligne et plateformes sociales
Les sites de médias et les plateformes de rencontres affichent tous deux un taux de fraude autour de 6,3 %. Les escrocs exploitent :
- Des faux profils séduisants ou très empathiques, qui instaurent une relation de confiance.
- Des scénarios émotionnels : urgence médicale, difficulté financière, impossibilité de se déplacer.
- Des liens malveillants partagés en message privé ou dans des commentaires.
Les réseaux sociaux servent également de terrain de chasse pour :
- Diffuser des annonces d’investissement trompeuses.
- Collecter des informations sur les habitudes, les proches, le métier de la cible.
- Usurper l’identité d’un contact ou d’un collègue et solliciter un transfert d’argent.
Chaîne d’approvisionnement numérique et tiers de confiance
Les cybercriminels ciblent aussi la chaîne d’approvisionnement : prestataires, hébergeurs, logiciels tiers, intégrateurs. Une compromission chez un partenaire permet de :
- Propager un malware via une mise à jour logicielle.
- Accéder indirectement au système d’un grand client.
- Utiliser une adresse email ou un nom de domaine de confiance pour piéger les utilisateurs finaux.
Ce risque systémique oblige les entreprises à évaluer non seulement leur propre sécurité, mais aussi celle de leurs fournisseurs et partenaires.
Réflexes de base pour se protéger des fraudes en ligne
Les comportements quotidiens jouent un rôle central dans la protection. Quelques habitudes simples limitent fortement le risque de piratage de comptes, de perte d’argent ou de fuite d’informations personnelles.
Gérer ses mots de passe de manière robuste
La gestion des mots de passe conditionne une grande partie de la sécurité numérique. Plusieurs principes structurants méritent d’être appliqués :
- Un mot de passe unique par service : pour éviter la réutilisation massives après une fuite.
- Des expressions longues : combinaison de plusieurs mots sans lien apparent, avec chiffres et symboles.
- Un gestionnaire de mots de passe : outil chiffré qui stocke et génère des identifiants robustes.
- Double authentification sur les comptes clés : email principal, banque, réseaux sociaux, stockage cloud, services professionnels.
Une fois ces briques en place, un compte isolé compromis ne permet plus d’ouvrir tous les autres. Les risques de rebond d’une plateforme à l’autre sont fortement réduits.
Vérifier les liens, pièces jointes et sites visités
La plupart des attaques débutent par un lien ou une pièce jointe. Avant de cliquer, quelques vérifications simples limitent l’exposition :
- Passer la souris sur le lien pour voir l’URL réelle avant de cliquer.
- Regarder attentivement le nom de domaine (lettres inversées, orthographe trompeuse, extension différente).
- Ouvrir soi-même le site dans le navigateur plutôt que suivre un lien reçu par email ou SMS.
- Traiter toute pièce jointe inattendue comme suspecte, même envoyée par un contact connu.
En cas de doute, un appel direct à l’organisme supposé émetteur (via un numéro officiel) permet de confirmer la légitimité du message. Un organisme sérieux valide toujours cette démarche prudente.
Protéger ses appareils : mises à jour, antivirus, sauvegardes
Un appareil à jour résiste mieux aux infections. Trois piliers techniques forment la base :
- Mises à jour automatiques du système, du navigateur et des logiciels installés.
- Solution de sécurité réputée (antivirus, antimalware, protection web).
- Sauvegardes régulières (disque externe, cloud chiffré) déconnectées en dehors des opérations de copie.
En cas de rançongiciel, des sauvegardes externes récentes permettent de restaurer rapidement les données sans céder au chantage. Ce réflexe limite aussi l’impact d’un vol, d’une panne ou d’une erreur de manipulation.
Se protéger des arnaques financières et des faux investissements
Les arnaques financières en ligne suivent un scénario assez régulier. Repérer les éléments communs permet de couper court avant de transférer le moindre euro.
Signaux d’alerte typiques d’un faux placement
Plusieurs indicateurs reviennent constamment dans les dossiers d’arnaques à l’investissement :
- Promesse de rendement garanti largement au-dessus du marché.
- Pression temporelle (« offre limitée », « dernière place », « fermeture imminente du fonds »).
- Contact initié par le « conseiller » et non à votre demande.
- Absence de rendez-vous physique possible, ou bureau introuvable.
- Numéro de téléphone, email ou site qui ne correspondent pas aux coordonnées officielles de la banque ou de l’organisme.
Une vérification rapide sur les registres officiels (registres des autorités financières, listes noires de l’AMF) aide à confirmer la légitimité ou la dangerosité d’une offre.
Vérifier l’identité du conseiller et la réalité de la structure
Avant d’engager des fonds, plusieurs vérifications concrètes sécurisent la relation :
- Rechercher le nom de la société et du conseiller sur des sources indépendantes (sites institutionnels, presse économique, registres).
- Comparer l’IBAN fourni avec les coordonnées bancaires de l’établissement officiel.
- Refuser tout transfert vers des comptes personnels ou situés dans des pays sans lien logique avec l’investissement.
- Demander un délai de réflexion et confronter le projet avec un interlocuteur de confiance (banquier habituel, conseiller indépendant, avocat).
Protéger les entreprises : fraude au président, paiements et réputation
Les organisations, petites comme grandes, subissent des attaques financièrement ciblées. Les fraudeurs étudient la structure, observent les profils clés et utilisent des informations publiques pour bâtir des scénarios crédibles.
Fraude au président et arnaques au virement
La fraude au président consiste à se faire passer pour un dirigeant ou un cadre pour obtenir un virement urgent. Elle combine :
- Usurpation d’adresse email ou création d’un domaine très proche de l’original.
- Pression temporelle et confidentielle sur un collaborateur autorisé à initier des paiements.
- Scénario crédible : acquisition urgente, règlement confidentiel, règlement de litige.
Des procédures internes simples limitent ce risque :
- Validation à deux niveaux pour tout virement supérieur à un certain montant.
- Vérification par un autre canal (appel direct, messagerie interne) de toute demande inhabituelle.
- Formation régulière des équipes comptables et financières aux techniques d’ingénierie sociale.
Cybersécurité organisationnelle : politique, outils, culture
La protection des entreprises repose sur trois dimensions complémentaires :
- Politique : règles écrites de gestion des accès, des mots de passe, des sauvegardes, des mises à jour, de la sous-traitance.
- Outils : pare-feu, filtrage web, solutions EDR, chiffrement, gestion centralisée des correctifs.
- Culture : sensibilisation régulière, retours d’expérience après incident, mise en valeur des comportements prudents.
Les notifications de violation de données progressent fortement : 5 629 notifications en 2024, soit une hausse de 20 %. Chaque incident implique souvent des obligations réglementaires, des coûts d’investigation, voire des sanctions.
Que faire en cas de message suspect, de fraude avérée ou de doute ?
Face à une tentative d’arnaque ou à une fraude déjà subie, la réaction rapide limite les dégâts financiers, juridiques et psychologiques. Plusieurs scénarios exigent des réflexes précis.
Face à un message suspect : blocage et vérification
Lorsqu’un email, un SMS ou un appel semble douteux :
- Ne pas cliquer sur les liens, ne pas ouvrir les pièces jointes.
- Ne jamais communiquer de code reçu par SMS, ni d’identifiant complet.
- Contacter directement l’organisme via ses coordonnées officielles.
- Supprimer le message après signalement éventuel (interne ou externe).
Pour les SMS, des démarches spécifiques permettent d’alerter les opérateurs et les autorités. Un guide détaillé apporte un complément utile : que faire face aux arnaques par SMS ?.
Si vous avez cliqué ou renseigné des informations
En cas d’erreur (clic sur un lien, saisie de mot de passe, téléchargement suspect), la priorité consiste à :
- Changer immédiatement le mot de passe du compte concerné et de tout compte utilisant la même combinaison.
- Activer ou renforcer la double authentification si ce n’est pas déjà fait.
- Lancer une analyse complète du poste avec un outil de sécurité à jour.
- Prévenir la banque en cas de risque sur les moyens de paiement ou les accès bancaires.
Une surveillance renforcée des comptes (bancaires, messagerie, réseaux sociaux) sur les jours suivants permet d’identifier toute activité anormale.
Signaler une arnaque et alerter les autorités
Le signalement joue un rôle clé : il aide les autorités à cartographier les campagnes en cours, à bloquer des sites, à faire fermer des numéros, et à informer le public. Plusieurs canaux existent selon la situation.
Un guide dédié récapitule les démarches vers les plateformes officielles, les banques, les opérateurs ou les services de police : signaler une arnaque sur internet.
« Après avoir signalé l’escroquerie, j’ai appris que d’autres personnes avaient reçu exactement le même message. Si j’avais gardé l’information pour moi, la campagne aurait continué plus longtemps. » – Retour d’expérience d’un internaute victime de phishing
