

Les cybercriminels réutilisent souvent les mêmes modèles d’adresses mail frauduleuses, avec des schémas récurrents qui reviennent de campagne en campagne. En observant ces structures, on repère rapidement une grande partie des tentatives de phishing, même lorsque le message semble très convaincant.
Entre les fausses adresses de banques, les imitations de services publics et les usurpations de grandes marques comme Microsoft, Google ou Apple, certaines combinaisons reviennent sans cesse. Plusieurs signaux précis permettent de reconnaître ces expéditeurs dangereux au premier coup d’œil…
| Type d’adresse suspecte | Indicateur de fraude |
| Adresses imitant un service connu (ex : support‑paypal.info) | Nom ressemblant mais légèrement modifié 🕵️♂️ |
| Domaines gratuits suspects (ex : [email protected]) | Entreprises réelles utilisent rarement ces domaines |
| Adresses trop longues ou incohérentes | Souvent générées automatiquement |
| Ajout de chiffres ou caractères aléatoires | Tentative de contourner les filtres de sécurité |
Comprendre le fonctionnement des adresses mail frauduleuses
Les adresses mail frauduleuses suivent des logiques assez prévisibles. Les attaquants cherchent à imiter une marque, une administration ou une personne de confiance, tout en utilisant un nom de domaine qu’ils contrôlent réellement. Ils misent sur la rapidité de lecture de l’utilisateur et sur l’affichage parfois tronqué des adresses dans certains clients mail.
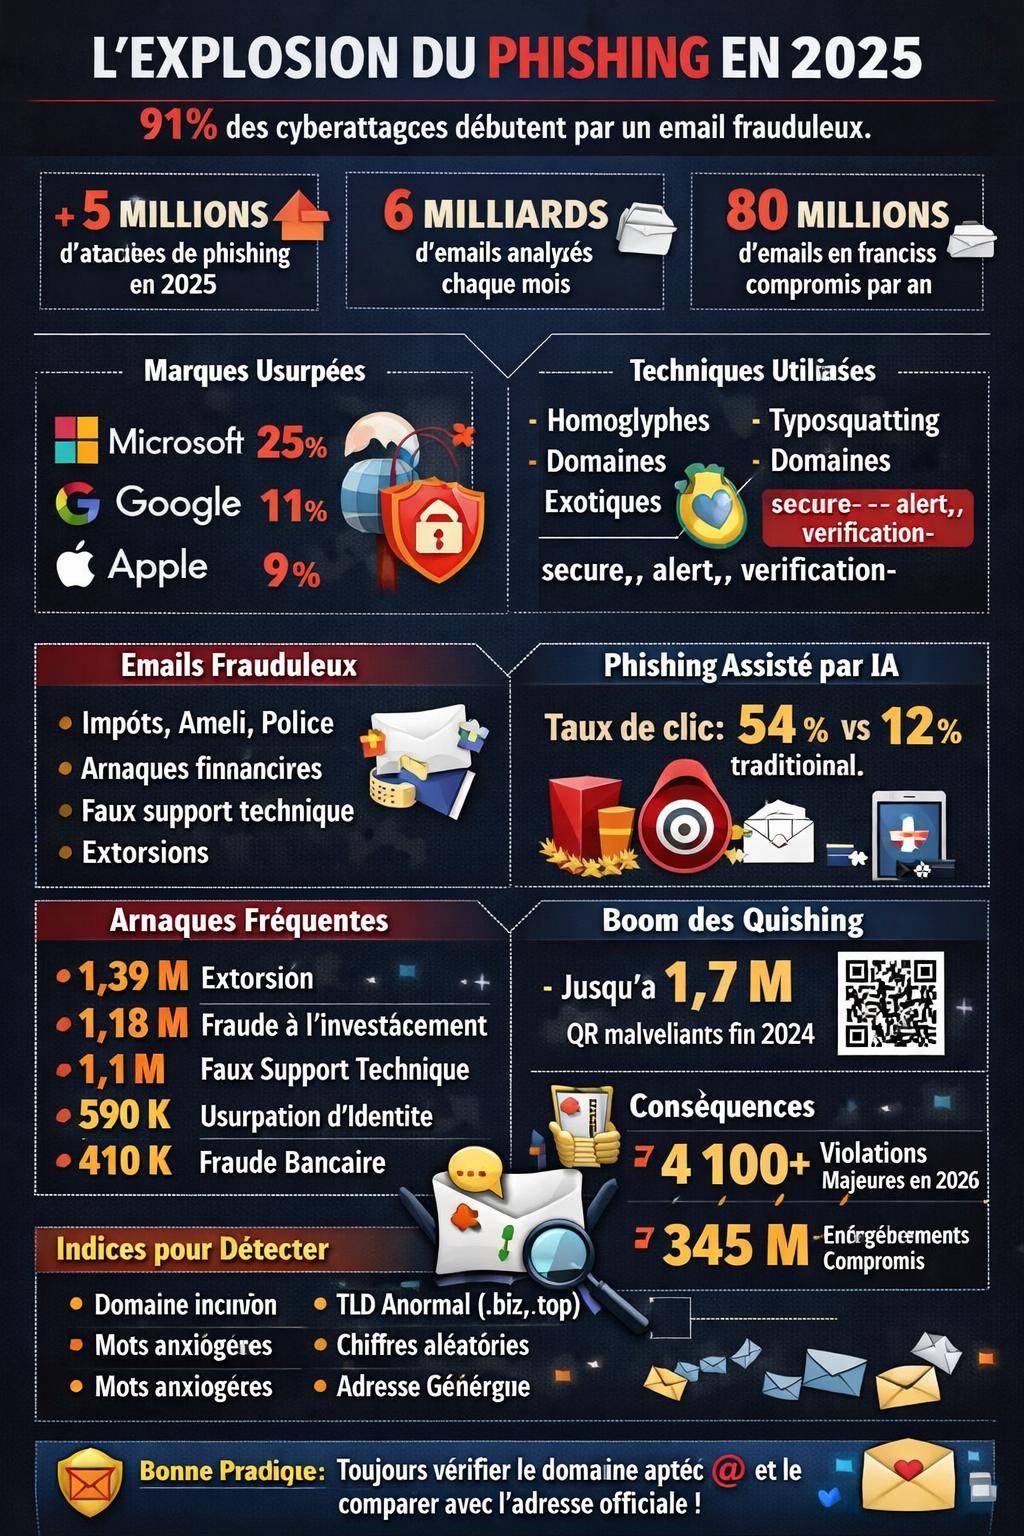
Les campagnes de phishing représentent une part critique de la menace. En 2025, on recense environ 5 000 000 attaques de phishing dans le monde, avec plus de 6 milliards d’emails traités par mois et près de 80 millions d’emails en français compromis chaque année. Dans 91 % des cyberattaques, l’attaque commence par un email frauduleux. Les adresses utilisées sont rarement aléatoires : elles s’appuient sur des techniques rodées d’usurpation d’identité et d’ingénierie sociale.

Les modèles d’adresses mail frauduleuses les plus courants
Les escrocs réutilisent des structures d’adresses récurrentes. Ces modèles se déclinent avec des variantes, mais la base reste similaire. Les segments « support », « service-client », « helpdesk », « security » ou encore « billing » reviennent très souvent.
ActualitéComment se connecter à messagerie neuf frCi-dessous une typologie de formats fréquemment observés, inspirée de campagnes actives dans le phishing, le quishing et les arnaques par usurpation de marque.
Adresses qui imitent des grandes marques (Microsoft, Google, Apple, etc.)
Les marques technologiques sont ciblées en priorité. Les statistiques récentes montrent que les escrocs usurpent notamment :
- Microsoft dans 25 % des campagnes observées
- Google dans 11 % des cas
- Apple dans 9 % des tentatives
- Spotify et Adobe dans une moindre proportion
Les adresses frauduleuses associent souvent ces marques à des sous-domaines suspects ou à des TLD exotiques.
| Marque ciblée | Exemples de structures frauduleuses | Indices d’alerte |
|---|---|---|
| Microsoft |
|
|
|
[email protected] (I majuscule à la place du l) |
|
|
| Apple / iCloud |
|
|
| Spotify / Adobe |
|
Adresses qui imitent les services publics et organismes officiels
Les usurpations d’identité en 2026 ciblent massivement des entités comme les impôts, l’assurance maladie (Ameli), des services techniques, des policiers ou encore des coursiers. Les arnaques jouent sur la peur : amende, dette, suspension de droits, colis bloqué.
Voici des modèles fréquemment utilisés, à adapter en fonction de ton pays ou de ton administration :
Les domaines officiels des administrations sont en général très standardisés (en France, .gouv.fr pour l’État). Toute variation comme .org, .net, .com associés à des mots clés fiscaux ou sociaux doit susciter un contrôle approfondi.
« J’ai reçu un email de remboursement d’impôts avec une adresse du type [email protected]. Le logo était correct, le ton du message aussi. C’est en vérifiant le domaine après le @ que j’ai compris que quelque chose n’allait pas. »

Adresses génériques de support, facturation ou sécurité
Les attaquants déploient également des adresses plus génériques, réutilisables pour n’importe quelle usurpation de marque. Les mots clés reviennent en boucle dans les boîtes de réception :
Ces adresses sont souvent associées à des attaques de Business Email Compromise (BEC) ou de fraude au président, qui ont généré près de 2,9 milliards de dollars de pertes en 2025. Les domaines sont créés pour inspirer le sérieux : « center », « secure », « verification », « payment ».
Techniques d’usurpation derrière ces adresses frauduleuses
Une adresse frauduleuse repose rarement uniquement sur un simple nom inventé. Les cybercriminels emploient diverses techniques d’usurpation de domaine et de détournement de protocole pour rendre leurs emails crédibles.

Homoglyphes, typosquatting et variantes de domaines
Les techniques d’usurpation de domaine les plus répandues s’appuient sur des modifications très légères du nom de domaine initial. L’objectif consiste à tromper l’œil en profitant de la rapidité de lecture.
On retrouve notamment :
- Homoglyphes : remplacement d’une lettre par un caractère visuellement proche (o/0, l/I, rn/m). Exemple : [email protected], [email protected].
- Typosquatting : fautes d’orthographe volontaires ou ajout/suppression de caractères. Exemple : [email protected], [email protected].
- Ajout de préfixes/suffixes : secure-, login-, auth-, -verification, -support, -billing. Exemple : [email protected].
Email spoofing et absence d’authentification SMTP
Certaines infrastructures restent vulnérables à l’email spoofing : un attaquant envoie un message en indiquant un expéditeur usurpé sans contrôler réellement le domaine. Quand l’authentification SMTP est absente ou mal configurée, le serveur destinataire ne dispose pas de mécanisme fiable pour rejeter ou marquer le message.
Les protocoles SPF, DKIM et DMARC réduisent cette surface d’attaque lorsqu’ils sont correctement configurés. Mais de nombreuses petites structures en restent dépourvues, ce qui augmente le volume global de messages frauduleux. L’augmentation observée entre 2024 et 2026 est significative : +131 % pour les emails véhiculant des malwares, +34,7 % pour les escroqueries par email, +21 % pour le phishing au global.
Phishing assisté par IA : adresses propres, contenus plus crédibles
Les campagnes de phishing assisté par IA modifient la donne. Le taux de clic moyen atteint environ 54 % contre 12 % pour du phishing artisanal. L’IA génère des textes sans fautes, adaptés au contexte, parfois en utilisant des signatures copiées sur des emails légitimes.
L’adresse expéditrice, dans ce cas, semble « propre » et cohérente, par exemple : [email protected], [email protected]. La crédibilité vient surtout du contenu personnalisé, de l’objet du message et du timing de l’envoi.
« Avec l’IA, les emails frauduleux ressemblent beaucoup aux notifications internes habituelles : mêmes formules, mêmes signatures, jargon d’entreprise identique. L’adresse expéditrice n’est qu’un indice parmi d’autres. »
Types d’arnaques associées à ces adresses frauduleuses
Les adresses mail frauduleuses ne sont qu’un vecteur. Elles s’inscrivent dans une stratégie d’escroquerie plus large. Les chiffres récents recensent :
- 1,39 million d’arnaques à l’extorsion
- 1,18 million de fraudes à l’investissement
- 1,1 million d’arnaques de faux support technique
- 590 000 cas d’usurpation d’identité
- 410 000 fraudes à la carte bancaire
Extorsion et chantage par email
Les adresses d’extorsion imitent parfois des organismes de police, des cabinets d’avocats ou des services de cybersécurité. Objectif : imposer un sentiment d’urgence et de honte pour pousser la victime à payer rapidement.
Exemples typiques :
Ces expéditeurs affirment avoir piraté ton ordinateur, récupéré des images privées ou constaté un téléchargement illégal. Ils réclament un paiement en crypto-monnaie, souvent avec un délai très court.
Fausse assistance technique (tech support scam)
Les adresses de faux support technique visent en priorité les utilisateurs de systèmes d’exploitation et de suites bureautiques populaires : Windows, Office, comptes Microsoft 365, comptes Google Workspace, etc. Elles exploitent aussi les peurs liées aux virus et aux ransomwares.
Modèles fréquents :
Le message invite souvent à appeler un numéro de téléphone ou à installer un logiciel de « prise en main à distance ». L’adresse email fonctionne comme un premier point de contact vers une escroquerie téléphonique (vishing).
Fraudes financières et investissements
Les fraudes à l’investissement et les escroqueries financières se basent sur des adresses qui imitent des cabinets de gestion de patrimoine, des plateformes de trading ou des banques en ligne.
Exemples structurants :
Les escrocs jouent sur la rareté d’une offre, un rendement annoncé très élevé ou la pression d’une « opportunité limitée dans le temps ». Dans ce type de campagne, l’adresse vise surtout à inspirer le sérieux et la légitimité.
Phishing multicanal : quand l’adresse mail n’est qu’un maillon
Les attaques se déploient désormais sur plusieurs canaux : email, SMS (smishing), téléphone (vishing), réseaux sociaux, mais aussi codes QR (quishing). L’adresse email frauduleuse alimente souvent un scénario plus large.
Les chiffres liés aux QR malveillants sont parlants : environ 635 000 codes QR malveillants détectés au deuxième trimestre 2025, après un pic d’environ 1,7 million entre fin 2024 et début 2025. Dans ces scénarios, l’email propose un QR à scanner, soi-disant pour valider un paiement, confirmer un colis ou accéder à un portail sécurisé.
Signaux concrets pour repérer une adresse mail frauduleuse
Plutôt qu’une simple liste nominative, l’approche la plus efficace repose sur des critères de détection. Les cybercriminels créent et abandonnent des milliers de domaines chaque mois. Les schémas, eux, restent similaires.
Indices techniques et sémantiques dans l’adresse
Plusieurs éléments aident à évaluer la fiabilité d’une adresse :
- Nom de domaine inconnu pour une marque connue (ex. : microsoft-support-login-help.com).
- TLD inhabituel pour une administration ou une banque (.top, .xyz, .info, .biz, etc.).
- Mots anxiogènes dans le domaine : -alert, -verification, -blocked, -suspended, -security.
- Suites de chiffres sans logique : [email protected].
- Adresse générique alors que tu attends un contact nominatif (ex. : ton conseiller bancaire ne communique pas depuis [email protected]).
Le contenu de l’email renforce ou infirme les doutes. Pour approfondir les techniques de repérage, un guide complet détaille les signaux à vérifier dans le message, les pièces jointes et les liens : reconnaître et éviter un mail de phishing.
Comparer une adresse suspecte à l’adresse officielle
La méthode la plus fiable consiste à comparer de manière systématique l’adresse suspecte avec l’adresse officielle connue de l’organisation :
- Consulte le site officiel en tapant l’URL manuellement.
- Va dans la page « Contact », « Mentions légales » ou « Support ».
- Repère les adresses de contact officielles indiquées.
- Compare lettre par lettre avec l’adresse de l’email reçu.
En entreprise, une charte de communication interne peut lister les formats d’adresses utilisés pour les notifications (facturation, RH, IT). Tout email sortant de ce cadre mérite une vérification auprès de l’IT ou de la sécurité.
Exemples typiques d’emails liés à ces adresses frauduleuses
Les motifs de phishing reviennent avec une régularité frappante, indépendamment des adresses utilisées. Parmi les plus fréquents :
- Mise à jour de mot de passe pour un compte Microsoft, Google, Apple ou banque en ligne.
- Facture impayée ou suspension de service (streaming, stockage cloud, téléphone).
- Remboursement fiscal ou de sécurité sociale (impôts, Ameli).
- Colis bloqué avec frais de douane à régler.
- Alerte de connexion suspecte depuis un nouvel appareil.
Pour chaque scénario, les adresses suivent la logique de la thématique. Un faux remboursement d’impôts emploie par exemple [email protected]. Une fausse alerte de connexion Apple utilise [email protected].
ActualitéComment rédiger un exorde captivant pour votre discours ?Une section dédiée présente des exemples très concrets de messages frauduleux, avec captures d’écran et analyses détaillées des adresses, objets et liens utilisés : exemples de mails de phishing à connaître.
Conséquences des campagnes utilisant ces adresses frauduleuses
Les campagnes massives d’emails frauduleux débouchent sur des impacts tangibles : pertes financières, vol d’identifiants, compromission de comptes professionnels, violation de données sensibles. En 2026, on compte plus de 4 100 violations majeures déclarées, pour environ 8 000 incidents exposés et 345 millions d’enregistrements compromis.
Ces chiffres restent liés à des emails initiaux envoyés depuis des adresses trompeuses. Dès que l’utilisateur clique sur un lien ou ouvre une pièce jointe malveillante, l’attaque s’étend : déploiement de malwares, vol de jetons d’authentification, escalade de privilèges, mouvements latéraux dans le système d’information.
« Dans la grande majorité des intrusions analysées, l’email de départ provenait d’une adresse qui ressemblait de très près à celle d’un fournisseur ou d’un partenaire habituel. »
Bonnes pratiques pour gérer les adresses mail frauduleuses
Face à ce volume d’emails suspects, la meilleure stratégie repose sur un mélange de mesures techniques, de processus internes et de réflexes individuels. L’objectif n’est pas seulement de bloquer les messages, mais aussi d’éduquer les utilisateurs pour qu’ils identifient eux-mêmes les signaux d’alerte.
Que faire quand tu reçois un email depuis une adresse suspecte ?
Quelques actions simples permettent de limiter les risques en cas de doute :
- Ne clique sur aucun lien et n’ouvre aucune pièce jointe tant que l’adresse n’est pas vérifiée.
- Affiche l’adresse complète de l’expéditeur et lis-la lettre par lettre.
- Compare le domaine avec les informations présentes sur le site officiel.
- Contacte l’organisation par un canal alternatif (téléphone, espace client, application officielle).
- Transmets le message à ton service informatique ou sécurité si tu es en entreprise.
Pour aller plus loin, un guide complet explique comment signaler un mail de phishing aux services compétents, aux FAI ou aux éditeurs de messagerie. Ce signalement contribue à faire bloquer les domaines les plus utilisés par les escrocs.
Renforcer la protection côté organisation
Les entreprises et administrations disposent de plusieurs leviers pour réduire l’impact de ces adresses frauduleuses :
- Déployer et configurer rigoureusement SPF, DKIM et DMARC.
- Mettre en place des passerelles de messagerie avec filtrage avancé, analyse des URL et sandboxing des pièces jointes.
- Surveiller les enregistrements DNS afin de détecter les domaines proches (homoglyphes, typosquatting).
- Former régulièrement les collaborateurs, en particulier les services finances, RH et direction.
- Simuler des campagnes de phishing interne pour mesurer les réflexes et ajuster les programmes de sensibilisation.
Vers une cartographie continue des adresses frauduleuses
La liste des adresses mail frauduleuses les plus connues évolue en permanence. Les cybercriminels ferment, recréent et réorientent leurs infrastructures en fonction des blocages appliqués par les fournisseurs de messagerie et les autorités. L’enjeu ne consiste donc pas à mémoriser une liste figée, mais à développer une capacité d’analyse.
Les RSSI et les équipes de sécurité, déjà préoccupés par l’usage de l’IA dans les attaques (77 % d’entre eux expriment une inquiétude croissante), mettent en place des outils de threat intelligence pour suivre ces domaines malveillants. Les listes internes se complètent de flux externes, mis à jour au fil des incidents détectés sur le terrain.
En pratique, une culture de la vigilance partagée reste centrale : encourager les utilisateurs à signaler les adresses douteuses, consolider ces signalements, et en tirer des règles de filtrage et de sensibilisation adaptées à l’organisation et à ses partenaires.
