

L’arnaque par SMS ne vise plus seulement quelques personnes distraites. En 2024, les attaques de smishing ont bondi de +85 % par rapport à 2023, et les SMS frauduleux pèsent déjà près de 28 % de tout le phishing. Un simple clic sur un lien reçu par SMS suffit parfois à ouvrir la porte à une série d’actions ultra rapides : vol d’identifiants, virement immédiat, prélèvements répétés.
Si vous avez cliqué, chaque minute compte. Entre les réflexes techniques à adopter tout de suite, les démarches auprès de la banque, les signalements officiels et la gestion du choc émotionnel, la marche à suivre reste souvent floue. Pourtant, une réaction structurée limite fortement les dégâts… à condition de savoir exactement quoi faire, dans quel ordre, et à qui s’adresser.
| Étapes clés | Actions rapides |
| Sécuriser son téléphone | Activer l’antivirus, supprimer l’appli ou lien suspect, redémarrer l’appareil |
| Protéger ses comptes | Changer les mots de passe sensibles, activer la double vérification 🔐 |
| Vérifier ses opérations | Contrôler les mouvements bancaires et alerter la banque en cas d’anomalie |
| Signaler l’arnaque | Transmettre le SMS au 33700 et déposer un signalement en ligne |
Arnaque par SMS : comprendre la mécanique avant de réagir
Un SMS frauduleux repose toujours sur la même logique : créer un sentiment d’urgence, obtenir un clic, puis exploiter la réaction à chaud pour soutirer des informations sensibles ou de l’argent. Les cybercriminels capitalisent sur la rapidité de réponse aux messages mobiles et sur la difficulté à vérifier un lien depuis un petit écran.
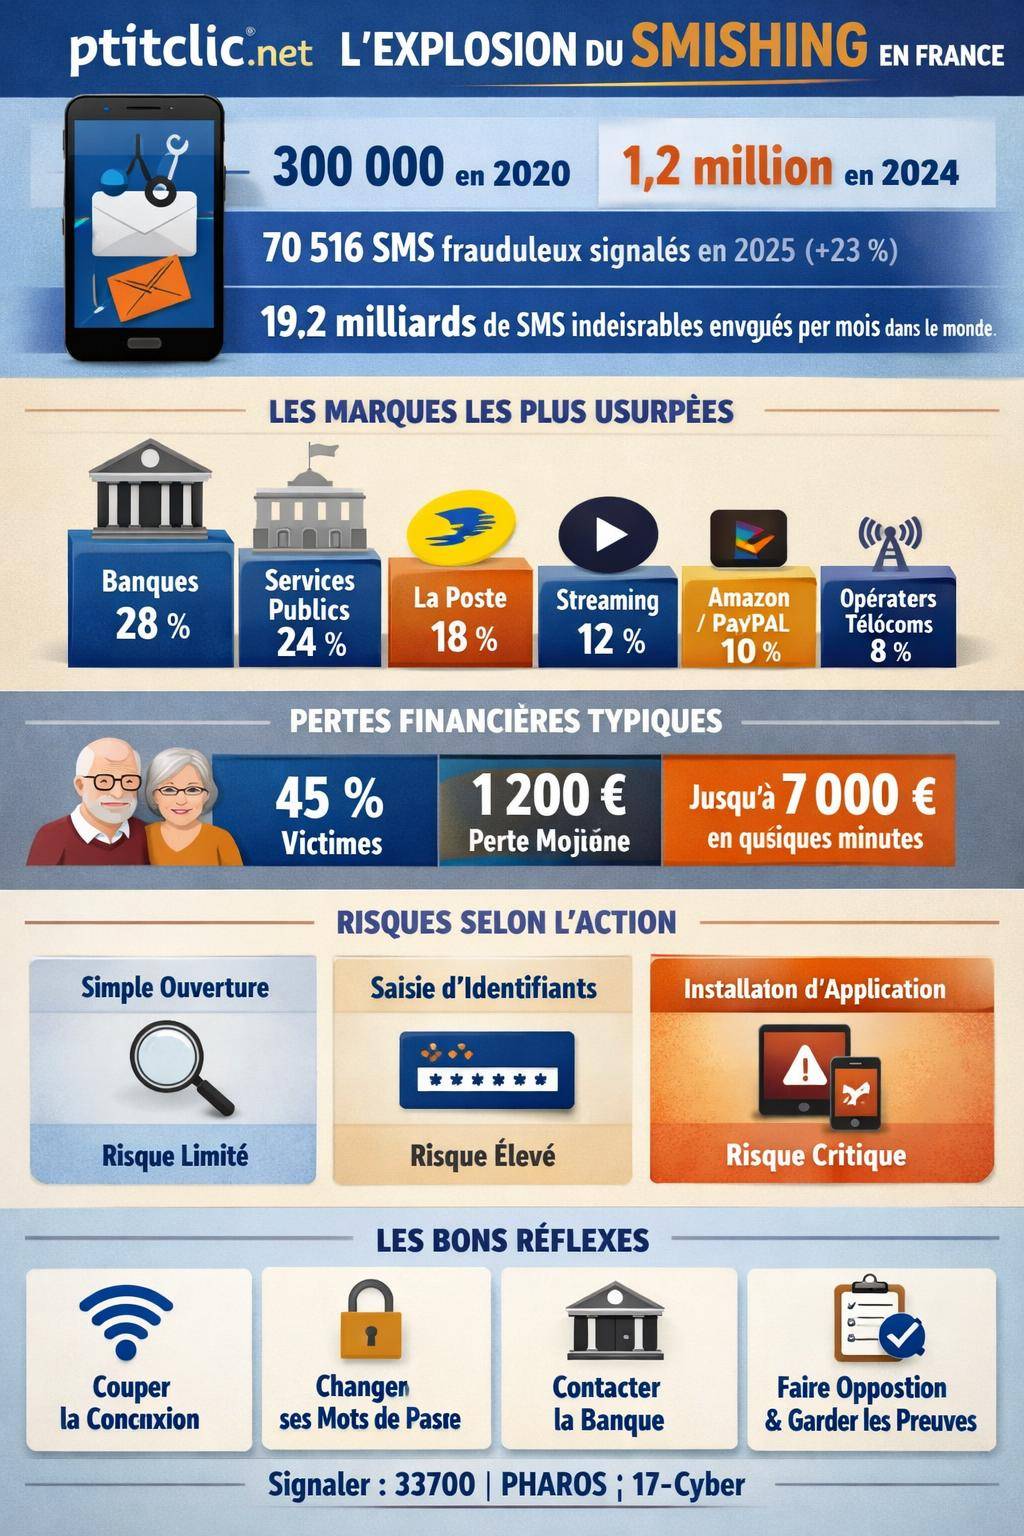
En France, les attaques de phishing suivent une progression continue : 300 000 tentatives en 2020, 500 000 en 2021, 700 000 en 2022, 900 000 en 2023, puis 1,2 million en 2024. Le SMS prend une place grandissante dans ce paysage, avec des campagnes massives envoyées à des milliers de numéros en quelques minutes.
ActualitéComment se connecter à messagerie neuf frLes marques les plus usurpées restent très proches du quotidien des victimes. Les criminels exploitent la confiance accordée à ces organismes pour donner de la crédibilité au message.
| Marque / service usurpé | Part estimée des SMS/appels frauduleux |
|---|---|
| Banques et néobanques | 28 % |
| Services publics (impôts, Assurance Maladie, etc.) | 24 % |
| La Poste / Colissimo | 18 % |
| Plateformes de streaming | 12 % |
| PayPal / Amazon | 10 % |
| Opérateurs télécoms | 8 % |
Les chiffres confirment aussi la montée en puissance de ces communications malveillantes : 70 516 communications frauduleuses signalées à l’Arcep en 2025, soit +23 % en un an, avec 23 383 appels et SMS non sollicités (+113 % en un an, multiplié par 11 en deux ans) et près de 19,2 milliards de SMS indésirables sur un seul mois à l’échelle mondiale.
« Le SMS n’est plus un simple outil de notification : il devient un canal de manipulation financière, conçu pour déclencher un clic immédiat et un passage à l’acte précipité. »
Comprendre cette mécanique permet déjà de mieux analyser ce qu’il s’est passé après un clic malencontreux, et donc d’ajuster la réponse étape par étape.

Les différentes formes d’arnaques par SMS en 2024–2025
Les cybercriminels emploient plusieurs scénarios de smishing, souvent combinés entre eux. Mieux les identifier aide à reconstituer ce qu’il s’est passé après votre clic.
SMS d’urgence avec lien malveillant
Le message vous met sous pression en jouant sur la peur ou la perte immédiate :
- « Votre compte va être suspendu, validez vos informations »
- « Connexion suspecte détectée, vérifiez votre identité »
- « Facture en retard, dernier rappel avant coupure »
Le lien renvoie vers un site de phishing imitant la banque, l’opérateur ou un service public. L’objectif consiste à obtenir vos identifiants, codes 2FA ou coordonnées bancaires.
Usurpation d’identité d’organismes de confiance
L’arnaque repose sur un nom connu :
- Banques et néobanques
- Impôts, Assurance Maladie, CAF, services municipaux
- La Poste, Colissimo ou entreprises de livraison privées
- Plateformes de streaming, services de paiement, grands e-commerçants
Les criminels utilisent souvent le spoofing de numéro : le SMS semble provenir du même fil de discussion que de vrais messages de votre banque ou de La Poste. Le réflexe de méfiance diminue fortement dans ce cas.

Exploitation de l’attente de colis et des remboursements
Un grand nombre d’arnaques s’appuie sur des situations très banales :
- SMS de « frais de dédouanement » ou de « livraison reprogrammée » pour un colis
- Faux remboursements d’Assurance Maladie, de mutuelle ou de Sécurité sociale
- « Ajustement de facture » d’électricité, de gaz ou d’abonnement télécom
Les victimes se retrouvent souvent ciblées au bon moment par hasard. Les campagnes sont massives : par exemple, plus de 424 000 SMS frauduleux liés à un faux site d’Assurance Maladie ont été recensés sur une seule opération.
Combinaison SMS + appel (smishing + vishing)
Le SMS sert de prétexte à un appel frauduleux ulérieur. Le scénario typique :
- Vous recevez un SMS signalant une opération suspecte ou un paiement inhabituel.
- Vous cliquez, paniquez ou tentez de vous connecter.
- Dans l’heure, un « conseiller » vous appelle pour « sécuriser » le compte.
C’est le moment où la fraude par manipulation opère. Le faux conseiller vous demande de :
- Valider des opérations en temps réel sur votre application bancaire
- Donner des codes reçus par SMS
- Effectuer vous-même un virement « de sécurité » vers un soi-disant compte technique
Près de 40 % des fraudes reposent sur cette manipulation psychologique, avec un discours bien rôdé, parfois agrémenté de références à de vrais éléments de votre dossier obtenus par fuite de données.

Faux codes, faux messages vocaux, techniques avancées
D’autres techniques utilisent le socle du SMS :
- Faux codes de validation envoyés par SMS, interceptés ou demandés par téléphone
- Messages annonçant un nouveau « message vocal sécurisé » avec lien vers un faux portail
- Combination d’une base de données piratée et de SMS ciblés pour personnaliser le discours
Les attaques ciblent particulièrement les seniors : près de 45 % des seniors victimes subissent un préjudice financier, avec une perte moyenne d’environ 1 200 €. Les montants atteignent parfois plusieurs milliers d’euros sur un seul virement, comme ces cas à 7 000 € transférés en quelques minutes.
Vous avez cliqué sur un SMS frauduleux : évaluer la situation en 3 questions
Avant d’agir, clarifiez ce que vous avez réellement fait. L’objectif est de déterminer l’ampleur du risque.
Question 1 : avez-vous seulement cliqué sur le lien ?
Si vous avez cliqué mais que la page ne s’est pas affichée ou que vous l’avez immédiatement fermée, le risque principal réside dans :
- Une tentative de chargement de script malveillant (malware)
- Le suivi de votre adresse IP et de votre navigateur
Sur smartphone, la plupart des navigateurs récents limitent l’installation automatique de fichiers. Le risque d’infection existe surtout si vous avez accepté explicitement un téléchargement ou autorisé l’installation d’une application hors des stores officiels.
Question 2 : avez-vous saisi des informations ?
Les données communiquées orientent les actions à mener :
- Identifiants bancaires : très forte urgence, risque immédiat de virement frauduleux.
- Numéro de carte bancaire : risque de paiements en ligne ou d’abonnements.
- Identifiants de messagerie ou de réseaux sociaux : risque de prise de contrôle des comptes, d’usurpation d’identité et de rebonds d’arnaque vers vos contacts.
- Données d’identité (nom, adresse, numéro de sécu…) : risque accru d’usurpation d’identité, mais danger souvent plus étalé dans le temps.
Si vous avez validé des opérations en même temps que l’appel d’un pseudo conseiller, partez du principe que le fraudeur a déjà engagé ou testé des transactions.
Question 3 : avez-vous téléchargé ou installé quelque chose ?
Certains liens renvoient vers des fichiers APK (Android) ou des profils de configuration (notamment iOS) :
- Application bancaire factice qui enregistre vos identifiants
- Logiciel espion (spyware) qui surveille vos SMS et vos actions
- Profil de configuration modifiant les paramètres de l’appareil
Dans ce cas, la priorité consiste à déconnecter l’appareil du réseau et à lancer une analyse de sécurité approfondie avant toute autre connexion à des comptes sensibles.
Réagir dans les minutes qui suivent : les bons réflexes d’urgence
Après un clic sur un SMS frauduleux, la priorité consiste à bloquer la capacité d’action du fraudeur. Les étapes diffèrent selon les données communiquées, mais le principe reste le même : couper les accès, figer les comptes, tracer les opérations.
Étape 1 : interrompre l’accès et sécuriser l’appareil
Commencez par limiter l’action en temps réel du fraudeur :
- Fermez immédiatement l’onglet ou l’application ouverte.
- Activez le mode avion pendant quelques minutes pour couper les connexions.
- Si vous avez installé une application suspecte, ne l’ouvrez pas et désinstallez-la sans délai.
Ensuite, redémarrez le téléphone. Certains malwares perdent une partie de leurs capacités après un simple redémarrage, même si cela ne remplace jamais une analyse complète.
Étape 2 : changer les mots de passe sensibles
Si vous avez saisi des identifiants, modifiez-les immédiatement, en priorité pour :
- La messagerie principale (Gmail, Outlook, etc.).
- Les comptes bancaires et services de paiement (banque en ligne, PayPal, comptes de trading).
- Le compte Apple ID ou Google, qui donne accès à tout l’écosystème de votre téléphone.
Activez l’authentification à deux facteurs si elle n’est pas déjà en place, via une application d’authentification plutôt que par SMS, pour limiter la réutilisation abusive de codes.
Étape 3 : contacter immédiatement la banque en cas de données financières exposées
Si vos coordonnées bancaires ont été communiquées ou si vous avez validé des opérations sous la pression, appelez votre banque sans attendre. Utilisez le numéro figurant sur le site officiel, sur votre carte ou dans l’application, jamais celui d’un SMS.
- Demandez le blocage de la carte bancaire en cas de fuite du numéro complet.
- Signalez tout virement suspect ou mouvement que vous ne reconnaissez pas.
- Notez la date, l’heure, le nom de l’interlocuteur et ce qui a été décidé.
« Un virement frauduleux de 7 000 € peut être exécuté en quelques minutes. Plus la banque est prévenue tôt, plus les chances de blocage ou de récupération augmentent. »
En France, le refus d’indemnisation s’appuie souvent sur la notion de négligence grave. Plus vous prouvez que vous avez réagi vite et suivi une démarche structurée, plus votre dossier gagne en crédibilité.
Étape 4 : faire opposition et consigner les preuves
En parallèle de la réaction bancaire :
- Faites opposition carte via le numéro d’urgence ou l’application.
- Conservez tous les SMS reçus, les captures d’écran des sites visités et l’historique des appels.
- Notez chronologiquement ce qui s’est passé : heure du SMS, du clic, de l’appel, des validations effectuées.
Ce journal rend les démarches juridiques et administratives plus efficaces. Il aide aussi à raconter les faits avec précision auprès de la banque, de la police ou du service 17-Cyber.
Que faire selon le type d’informations transmises ?
La réponse doit coller au type de données que le fraudeur possède. Voici les réflexes par situation.
Cas 1 : vous avez transmis des identifiants bancaires
Les comptes bancaires restent la cible principale des campagnes de smishing. Les chiffres montrent une forte recrudescence des usurpations de numéros (environ 19 000 cas en 2025, +123 % en un an), précisément pour vous faire croire à un appel de votre banque après le SMS.
- Changez immédiatement le mot de passe de la banque en ligne depuis un appareil sûr.
- Déconnectez toutes les sessions actives si votre banque le permet.
- Demandez à la banque de renforcer la surveillance des opérations et des plafonds.
Surveillez ensuite vos comptes dans les jours suivants. De nombreuses victimes ne constatent les débits qu’après plusieurs jours, alors que les fraudeurs ont déjà enchaîné plusieurs retraits ou virements.
Cas 2 : vous avez donné les codes de carte bancaire
Avec le numéro de carte, la date d’expiration et le cryptogramme, le fraudeur teste rapidement :
- Des paiements en ligne sur des sites étrangers ou peu contrôlés.
- Des abonnements discrets, parfois à faible montant, pour passer sous le radar.
Les montants ne sont pas toujours élevés au départ. Un faux remboursement d’une trentaine d’euros peut servir de prétexte à la saisie de vos coordonnées, puis à des débits plus importants.
- Bloquez ou faites opposition à la carte dès le moindre doute.
- Activez les notifications de paiement par SMS ou via l’application bancaire.
- Contestez les opérations frauduleuses dès leur apparition.
Cas 3 : vos identifiants de messagerie ou réseaux sociaux sont compromis
Le risque dépasse directement la dimension financière. Une messagerie compromise permet aux fraudeurs :
- De réinitialiser les mots de passe d’autres services (banque, réseaux sociaux, stockage en ligne).
- De contacter vos proches et collègues pour lancer de nouvelles arnaques.
- D’accéder à des documents sensibles stockés dans la boîte mail.
Dans cette situation :
- Changez le mot de passe de la boîte mail et activez l’authentification à deux facteurs.
- Vérifiez l’adresse de secours et les numéros de téléphone associés à votre compte.
- Sur les réseaux sociaux, publiez si besoin un message informant vos contacts d’un possible piratage récent.
Cas 4 : données personnelles et identité exposées
Nom, prénom, adresse, numéro de sécurité sociale, copie de pièce d’identité… Ces éléments nourrissent des scénarios plus longs :
- Ouverture de comptes à votre nom.
- Demandes de crédit ou souscription de services.
- Renforcement d’un discours d’arnaque très personnalisé.
Les conséquences se matérialisent parfois plusieurs mois après l’attaque initiale. D’où l’intérêt de :
- Surveiller régulièrement vos relevés bancaires et courriers d’organismes financiers.
- Conserver les preuves de la fuite pour les produire en cas d’usurpation confirmée.
- Suivre les conseils d’organismes spécialisés en cybersécurité ou d’associations d’aide aux victimes.
Signaler l’arnaque par SMS : les bons canaux en France
Au-delà de la protection individuelle, chaque signalement renforce les dispositifs de filtrage, d’alerte et les enquêtes en cours. Les autorités et opérateurs s’appuient sur ces données pour bloquer des numéros, des noms de domaines ou remonter des filières.
Le réflexe 33700 pour les SMS frauduleux
En France, le service 33700 sert de point central pour remonter les SMS indésirables et frauduleux. Le fonctionnement reste simple :
- Transférez le SMS frauduleux au 33700 (numéro gratuit).
- Suivez les instructions automatiques pour compléter le signalement.
- Supprimez ensuite le SMS du téléphone, après avoir conservé une capture d’écran.
Ce canal alimente les actions de filtrage et permet aux opérateurs de réduire la circulation de messages similaires. Pour aller plus loin sur cette démarche, un guide détaillé est disponible sur la page signaler un SMS au 33700.
Signaler l’arnaque aux plateformes spécialisées
Plusieurs dispositifs complètent le 33700 :
- Pharos (plateforme de signalement des contenus illicites) pour les sites frauduleux.
- 17-Cyber, qui oriente et conseille les victimes de cybermalveillance.
- Les formulaires intégrés dans certains navigateurs ou moteurs de recherche pour signaler un site comme dangereux.
Ces signalements contribuent à la désindexation ou au marquage des sites frauduleux et à l’amélioration des filtres de sécurité.
Informer son entourage pour limiter la propagation
L’arnaque par SMS fonctionne souvent par effet domino. Une victime peut devenir, malgré elle, un relais auprès de ses proches, notamment si ses comptes sont compromis. Après l’incident :
- Prévenez votre entourage proche que vous avez été ciblé.
- Invitez-les à ne pas cliquer sur des liens reçus en votre nom sans vérification.
- Partagez les captures du SMS frauduleux pour les aider à le reconnaître.
Pour une vision plus large des mécanismes d’arnaques numériques et des autres formes de fraude en ligne, un panorama détaillé est présenté dans la rubrique arnaques et fraudes en ligne.
Porter plainte et engager des démarches officielles après une arnaque par SMS
Lorsque l’arnaque a généré un préjudice financier, ou une tentative suffisamment grave, la plainte contribue à alimenter les enquêtes en cours. Pourtant, seuls environ 25 % des victimes de virements frauduleux engagent réellement cette démarche.
Quand et où porter plainte ?
Une plainte se justifie notamment si :
- Un virement non autorisé a été réalisé.
- Des achats ou retraits frauduleux apparaissent sur votre compte.
- Votre identité a été usurpée ou manifestement utilisée.
Vous pouvez :
- Vous rendre dans un commissariat ou une gendarmerie.
- Préparer en amont un récit chronologique et vos preuves.
- Demander une copie de la plainte déposée ou du récépissé en cas de pré-plainte.
« Même lorsque le montant semble limité, chaque plainte alimente des dossiers plus larges qui relient différentes victimes à des mêmes numéros, sites ou modes opératoires. »
La relation avec la banque : négocier et documenter
Les banques indemnisent encore assez peu les victimes de smishing, souvent en invoquant la négligence grave. Pourtant, certains dossiers aboutissent, en particulier lorsque :
- La victime montre une réaction rapide et structurée.
- Les SMS de confirmation étaient confus ou trompeurs.
- Les mécanismes de sécurité présentaient des failles ou des ambiguïtés.
Pour renforcer votre position :
- Envoyez un courrier recommandé détaillant les faits et les démarches déjà entreprises.
- Fournissez les captures d’écran des SMS, des sites, et les relevés bancaires.
- Appuyez-vous sur d’éventuels rapports de 17-Cyber ou sur les conseils d’associations de consommateurs.
Impact psychologique : gérer le choc et reprendre le contrôle
L’arnaque par SMS ne laisse pas seulement des traces financières. De nombreuses victimes décrivent :
- Un sentiment de culpabilité (« j’aurais dû voir le piège »).
- Un stress intense lié à l’incertitude sur l’ampleur des dégâts.
- Une sensation de paralysie dans les premières heures, qui retarde les démarches.
Les chiffres montrent que près de 60 % des Français ont été exposés à une tentative de hameçonnage sur les 12 derniers mois, avec plus d’un tiers ayant subi une violation de données. Les victimes ne sont donc ni rares ni isolées.
Rompre l’isolement et s’appuyer sur un tiers de confiance
Parler de l’arnaque à un proche ou à un professionnel aide à :
- Mettre de l’ordre dans les faits, sans les minimiser ni les dramatiser.
- Prioriser les démarches, surtout en cas de montant important.
- Réduire la charge émotionnelle qui freine parfois l’action.
Les seniors sont particulièrement touchés, avec un préjudice moyen estimé autour de 1 200 €. Pour ce public, l’accompagnement par la famille ou des aidants facilite les échanges avec la banque et les services de police.
Ne pas laisser l’arnaque durablement dicter son comportement numérique
Après un incident, certaines personnes développent une méfiance globale vis-à-vis de tout message numérique. Une vigilance renforcée reste saine, mais la peur permanente fragilise la vie quotidienne. Un équilibre se construit progressivement :
- Améliorer ses réflexes de vérification des liens et des expéditeurs.
- Mettre en place des outils de filtrage et d’authentification.
- Accepter que le risque zéro n’existe pas, même avec un bon niveau de prudence.
Renforcer sa prévention après un clic sur un SMS frauduleux
Un incident d’arnaque peut devenir un point de bascule vers une hygiène numérique plus robuste. L’objectif ne consiste pas à vivre dans la peur, mais à réduire la surface d’attaque.
Mettre en place des garde-fous techniques
Quelques réglages simples apportent une couche de protection utile :
- Mettre à jour régulièrement le système d’exploitation et les applications.
- Installer un antivirus ou un outil de sécurité reconnu sur le smartphone.
- Désactiver l’installation d’applications hors des stores officiels.
- Limiter les autorisations accordées aux applications (SMS, contacts, localisation).
En parallèle, surveillez l’apparition de nouveaux SMS frauduleux. Certaines campagnes peuvent cibler plusieurs fois les mêmes numéros, en exploitant les données recueillies lors d’une tentative précédente.
S’entrainer à repérer les signaux d’alerte
Une lecture rapide du SMS suffit rarement pour détecter l’arnaque. Un entraînement régulier permet de repérer :
- Les formules trop alarmistes ou au contraire trop génériques.
- Les liens raccourcis ou les adresses web mal orthographiées.
- L’absence d’informations précises sur votre dossier (nom, numéro de contrat, etc.).
Les pages de conseils dédiées au phishing par SMS détaillent davantage ces indices et les bonnes pratiques de signalement.
Organiser ses canaux de communication avec les banques et services publics
Pour réduire l’efficacité des usurpations, clarifiez pour vous-même :
- Les numéros officiels que votre banque utilise réellement pour vous joindre.
- Les situations dans lesquelles un conseiller vous appelle ou non.
- Les procédures officielles de validation d’opérations sensibles.
Une règle simple sert de filet : ne jamais valider une opération ou communiquer un code reçu par SMS à la demande d’un appel entrant. Si besoin, raccrochez puis rappelez en utilisant le numéro officiel de l’organisme.
