

Le phishing ne vise plus seulement les profils « naïfs ». En 2026, les attaques d’hameçonnage exploitent l’IA, les réseaux sociaux et la surcharge d’e-mails pour piéger aussi bien les particuliers que les professionnels aguerris. Les chiffres explosent, les méthodes se diversifient et les frontières entre vrai et faux deviennent floues.
Pourtant, des signaux précis permettent encore de repérer la majorité des tentatives. Certains détails dans les e‑mails, les SMS, les appels ou même les QR codes trahissent les cybercriminels. Une fois qu’on connaît ces indices et quelques réflexes simples, le phishing perd une grande partie de son efficacité.
| Point clé | Synthèse |
| Signes d’un phishing | Messages urgents, adresses suspectes, erreurs de langage, liens inhabituels 🚨 |
| Objectif des attaquants | Vol d’identifiants, données bancaires ou installation de malware |
| Réflexes de protection | Vérifier l’expéditeur, analyser les liens, ne jamais partager de données sensibles 🔒 |
| Actions à éviter | Ne pas cliquer sur les liens douteux ni télécharger des pièces jointes inattendues |
Phishing : définition claire et enjeux concrets en 2026
Le phishing, ou hameçonnage, désigne l’ensemble des techniques utilisées par des cybercriminels pour soutirer des informations sensibles en se faisant passer pour un tiers de confiance : banque, administration, plateforme de livraison, réseau social, employeur, collègue ou service informatique.
ÉducationQuelle est la signification du symbole delta en mathématiques et en science ?L’objectif reste toujours le même : récupérer des identifiants, mots de passe, codes de sécurité, numéros de carte bancaire ou pousser la victime à effectuer une action risquée (virement, installation de logiciel, validation d’un paiement, partage de documents internes).
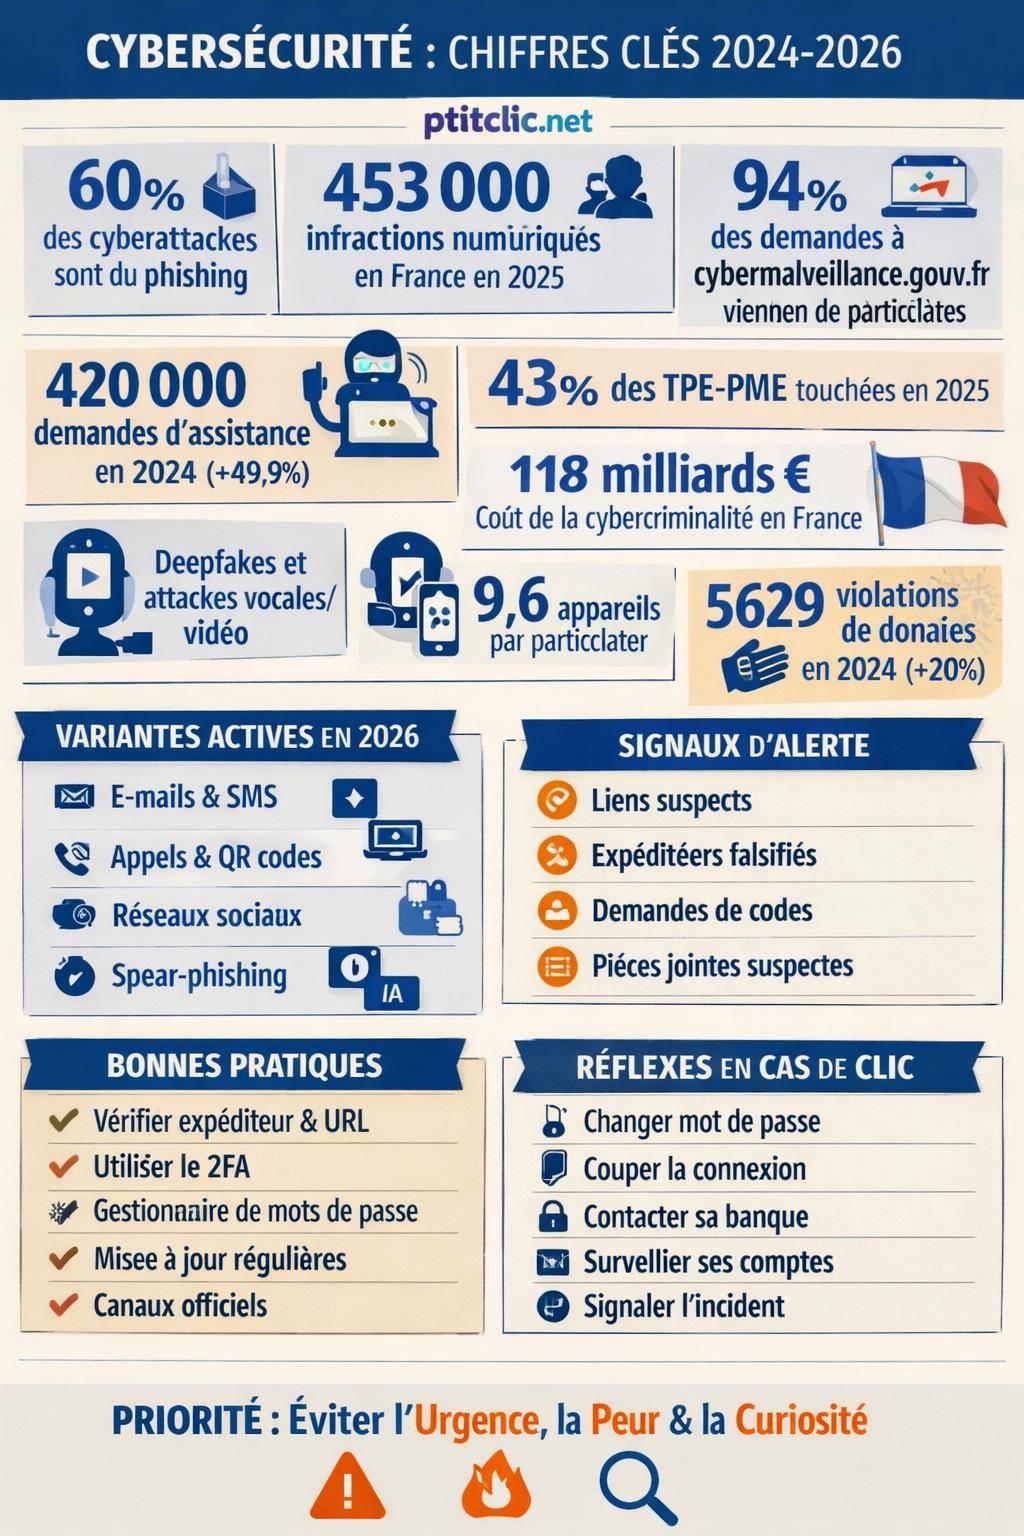
En 2026, le phishing représente environ 60 % des attaques recensées. Les conséquences dépassent largement la simple perte d’un mot de passe : usurpation d’identité, piratage de messagerie, fraudes bancaires, blocage d’accès à des services administratifs ou encore chantage.

Des chiffres qui montrent l’ampleur du phénomène
Les données issues de rapports publics français et internationaux dressent un panorama préoccupant :
- 453 000 infractions numériques en France en 2025, avec le phishing en tête des méthodes utilisées.
- 94 % des demandes adressées à cybermalveillance.gouv.fr proviennent de particuliers.
- En 2024, le site a recensé 420 000 demandes d’assistance, soit +49,9 % par rapport à 2023.
- Les TPE‑PME ne sont pas épargnées : 43 % d’entre elles ont été touchées par le phishing en 2025 (contre 24 % seulement en 2024).
- Plus de 90 % des attaques réussies contre les entreprises démarrent par un e‑mail ou message d’hameçonnage.
Le coût global de la cybercriminalité en France en 2024 est estimé à 118 milliards d’euros, avec un coût moyen de 4,35 millions de dollars pour une violation de données. Le phishing se situe au cœur de ce modèle économique criminel.
« L’hameçonnage reste l’un des vecteurs de cyberattaque les plus utilisés, car il mise sur la confiance et la distraction des victimes plutôt que sur la seule exploitation technique des systèmes. »
Les grandes familles de phishing à connaître
Les campagnes d’hameçonnage se déclinent aujourd’hui en une multitude de scénarios. Connaître ces variantes permet de repérer plus vite une tentative malveillante et d’adopter les bons réflexes de réaction ou de signalement, par exemple via les ressources dédiées aux arnaques et fraudes en ligne.
Phishing par e‑mail : la porte d’entrée la plus utilisée
L’e‑mail reste le canal historique du phishing. Les cybercriminels exploitent l’apparence d’e‑mails légitimes pour inciter la victime à cliquer sur un lien ou ouvrir une pièce jointe.
Les thèmes les plus fréquents :
- Banque ou assurance : validation d’opérations, alerte de sécurité, carte bloquée.
- Administration : impôts, CAF, Ameli, cartes grises, documents manquants.
- Services de livraison : frais de douane, colis retenu, adresse incomplète.
- Plateformes en ligne : comptes Apple, Google, Microsoft, réseaux sociaux, messageries.
- Entreprises : faux messages RH, fausses directives de la direction, demandes de paiement urgentes.
Les attaquants vont jusqu’au clonage d’e‑mails légitimes : même logo, même structure, même ton, mais avec un lien détourné vers un site frauduleux imitant parfaitement l’original.

SMiShing : le phishing par SMS
Le SMiShing (SMS phishing) exploite le sentiment d’urgence à travers de courts messages :
- « Votre colis est en attente, réglez les frais via ce lien ».
- « Suspicion de fraude sur votre compte bancaire, connectez‑vous ici ».
- « Amende impayée, dernier rappel avant majoration ».
Les SMS frauduleux redirigent vers des pages web optimisées pour mobile, très proches des sites officiels. Certains véhiculent directement des malwares Android.
Pour aller plus loin sur ce canal spécifique, un guide détaillé sur la manière de signaler un phishing par SMS reste utile pour formaliser les bons réflexes.
Vishing : l’hameçonnage vocal
Le vishing repose sur les appels téléphoniques. Les fraudeurs se font passer pour :
- des conseillers bancaires,
- des agents de support technique,
- des représentants d’administrations,
- voire des collègues ou dirigeants dans un contexte professionnel.
En 2026, l’usage de voix synthétiques et de deepfakes vocaux se démocratise. Les coûts de production sont passés de plusieurs centaines ou milliers d’euros à quelques euros. Les pirates reproduisent la voix d’un dirigeant pour ordonner un virement, ou celle d’un proche pour demander une aide financière.

Quishing : phishing via QR codes
Le quishing cible les utilisateurs via des QR codes piégés placés sur des affiches, e‑mails, tables de restaurants, parking, faux avis de contraventions. Le QR code redirige vers un site frauduleux ou déclenche le téléchargement d’une application malveillante.
Ce type d’attaque contourne la méfiance habituelle envers les liens visibles, car l’URL finale n’apparaît parfois que brièvement sur l’écran du téléphone.
Réseaux sociaux, messageries et scénarios relationnels
Les réseaux sociaux et messageries instantanées servent désormais de vecteur d’hameçonnage à part entière :
- faux comptes service client,
- faux profils d’investisseurs,
- escroqueries via fausses annonces d’animaux perdus,
- fausses opportunités d’investissement (crypto, trading, immobilier à rendement rapide).
Les cybercriminels usurpent aussi l’identité de vrais contacts (amis, collègues, proches) dont la messagerie a été compromise, pour envoyer des liens ou documents infectés.
Phishing ciblé, spear‑phishing et attaques BEC
Le spear‑phishing correspond à un hameçonnage ciblé sur une personne ou une équipe précise, à partir d’informations récoltées sur Internet, les réseaux sociaux ou des fuites de données.
Dans le monde professionnel, les attaques de type BEC (Business Email Compromise) exploitent la hiérarchie de l’entreprise : un faux e‑mail du dirigeant demande un virement urgent, la validation d’une facture ou le partage de contrats confidentiels.
Techniques modernes de phishing : IA, deepfakes et attaques hybrides
Les campagnes d’hameçonnage de 2026 exploitent largement les avancées en intelligence artificielle. Les messages comportent moins de fautes, sont mieux contextualisés et paraissent plus crédibles.
Phishing assisté par IA et contenus hyper‑personnalisés
Les attaquants utilisent des modèles linguistiques pour générer :
- des e‑mails sans fautes, adaptés au ton de l’organisation ciblée ;
- des variantes infinies d’un même scénario afin de contourner les filtres anti‑spam ;
- des réponses automatiques pour poursuivre une conversation avec la victime.
Les campagnes de phishing hybride IA croisent aussi des données issues de fuites (adresses, numéros de téléphone, employeurs) avec les informations publiques du web. Le message mentionne parfois un vrai collègue, un projet réel ou une interaction passée, ce qui augmente fortement la confiance.
Deepfakes et escroqueries visuelles ou vocales
Les médias synthétiques transforment le phishing classique en scénarios beaucoup plus convaincants :
- visioconférences truquées avec un faux dirigeant généré par IA,
- vidéos qui reprennent l’apparence d’un influenceur ou d’un expert financier,
- voix clonées pour des demandes urgentes, notamment dans les services financiers.
Le coût d’un deepfake est passé d’une fourchette de 257 à 17 000 € à seulement quelques euros pour des contenus d’apparence professionnelle. Les escroqueries à l’investissement, au virement ou à la collecte de dons exploitent intensément ces techniques.
Malvertising, SEO poisoning et infostealers
Au‑delà des e‑mails, certains acteurs misent sur :
- malvertising : publicités en ligne piégées, menant vers des faux sites de téléchargement ou de support technique ;
- SEO poisoning : faux sites positionnés en haut des résultats de recherche pour attirer les internautes ;
- infostealers : logiciels voleurs d’identifiants, installés après un clic sur un lien frauduleux.
Ces infostealers récupèrent ensuite les mots de passe, cookies d’authentification et tokens stockés dans les navigateurs, ce qui permet de contourner l’authentification classique.
Comment reconnaître un e‑mail de phishing : signaux et exemples
La plupart des e‑mails d’hameçonnage présentent des indices récurrents. Une méthode simple consiste à analyser systématiquement cinq éléments : l’expéditeur, le contenu, les liens, les pièces jointes et le contexte.
1. Analyse de l’adresse de l’expéditeur
Les escrocs jouent sur des détails subtils :
- remplacement de lettres par des caractères ressemblants (ex. rn au lieu de m, 0 au lieu de o) ;
- ajout de termes comme « support‑client », « secure », « helpdesk » ;
- utilisation de domaines gratuits ou exotiques sans lien avec l’organisation officielle.
Une adresse du type support‑banque@secure‑fr.info n’a rien à voir avec les domaines utilisés par les institutions financières légitimes.
2. Style, ton et erreurs dans le message
Les messages frauduleux laissent souvent transparaître un décalage :
- formules de politesse génériques (« Cher client », sans mention de votre nom),
- menaces de blocage immédiat du compte,
- incohérences dans la mise en page ou l’usage du logo,
- dates, montants ou références qui ne correspondent pas à votre situation.
Les fautes de français régressent grâce à l’IA, mais on repère souvent des formulations inhabituelles pour l’organisation qui est censée parler.
3. Liens suspects et redirections
Un réflexe simple consiste à survoler les liens avec la souris (sans cliquer) pour afficher l’adresse réelle dans la barre d’état du navigateur ou du client de messagerie. Quelques signaux d’alerte :
- URL longue, pleine de chiffres ou de caractères bizarres ;
- nom de marque relégué dans un sous‑domaine (ex. banque.exemple.com.secure‑login.ru) ;
- absence de chiffrement HTTPS ou certificat étrange.
Un site officiel ne demande jamais de saisir un mot de passe après une redirection depuis une adresse obscurcie ou raccourcie douteuse.
4. Pièces jointes et fichiers dangereux
De nombreuses campagnes utilisent des fichiers joints comme porte d’entrée :
- faux PDF de factures ou d’amendes,
- documents Office demandant d’« activer le contenu » ou les macros,
- images SVG malveillantes contenant du code,
- archives compressées (ZIP, RAR) contenant des exécutables.
Les fichiers SVG sont appréciés des attaquants, car ils semblent inoffensifs et contiennent pourtant du code exécutable ou des redirections vers des scripts distants.
5. Contexte et cohérence avec votre situation
Un bon filtrage repose aussi sur le contexte personnel :
- vous ne possédez pas de compte dans cette banque,
- vous n’attendez aucun colis,
- vous n’avez pas d’échéance fiscale ou sociale à cette date,
- votre banque n’envoie jamais de lien cliquable pour la connexion.
Si le message ne correspond à aucune situation réelle, le réflexe consiste à vérifier par un canal officiel indépendant : application bancaire, site tapé manuellement, numéro figurant sur votre carte.
Phishing par SMS : signaux d’alerte et exemples concrets
Le phishing par SMS suit les mêmes logiques que l’e‑mail, avec des spécificités liées au format court et à l’usage du smartphone.
Caractéristiques d’un SMS frauduleux
On retrouve régulièrement :
- un ton alarmiste : blocage de compte, amende majorée, colis renvoyé ;
- un lien raccourci (type bit.ly ou autre) pour masquer le vrai domaine ;
- une orthographe approximative du nom de la marque ;
- un numéro d’expéditeur inconnu ou difficilement vérifiable.
Les campagnes de SMiShing ciblent les habitudes quotidiennes : livraisons en période de fêtes, déclarations fiscales, remboursements de santé, renouvellement de carte Vitale.
Réflexes à adopter face à un SMS suspect
- Ne jamais cliquer sur un lien reçu par SMS pour accéder à un espace client.
- Ouvrir l’application officielle ou saisir l’URL officielle dans le navigateur.
- Contacter le service client via les coordonnées déjà enregistrées, jamais via celles du message.
- En cas de doute, bloquer le numéro et conserver une capture d’écran pour un éventuel signalement.
Pour les démarches de signalement structurées (opérateurs, plateformes officielles), des ressources détaillées sur le signalement de phishing SMS apportent un cadre clair.
Vishing, quishing et scénarios complexes : comment réagir
Les attaques vocales et par QR codes exploitent davantage la confiance immédiate et la rapidité de réaction.
Déjouer le vishing : appels frauduleux et voix synthétiques
Quelques signaux de vishing :
- l’appelant sollicite des codes reçus par SMS ou des détails de carte bancaire ;
- il insiste sur le caractère discret ou urgent de la demande ;
- il décourage d’appeler le numéro officiel de l’institution.
La parade reste simple : raccrocher, puis rappeler l’institution via son numéro officiel (présent sur la carte, le site ou l’application) et non via le numéro affiché lors de l’appel.
Reconnaître un QR code piégé (quishing)
Le QR code est un vecteur d’hameçonnage pratique, car il évite d’afficher l’URL en clair et profite d’un geste devenu automatique.
- Se méfier des QR codes collés sur d’anciens supports (autocollants par‑dessus un affiche existante).
- Vérifier que le QR code provient bien de l’organisation affichée (site officiel, application).
- Surveiller l’URL qui s’affiche avant validation et annuler en cas de doute.
Un QR code légitime n’exige jamais la saisie d’identifiants bancaires complets ni de codes de sécurité à usage unique hors d’un contexte attendu.
Phishing ciblant les particuliers : usages, risques et statistiques
Avec en moyenne 9,6 appareils connectés par foyer en France, les particuliers disposent d’une surface d’attaque large : ordinateurs, smartphones, tablettes, objets connectés, consoles, téléviseurs intelligents.
Pourquoi les particuliers sont autant ciblés
Les particuliers représentent 94 % des demandes enregistrées par cybermalveillance.gouv.fr. Plusieurs facteurs expliquent cette exposition :
- multiplication des comptes en ligne (banque, santé, e‑commerce, réseaux sociaux) ;
- usage intensif des SMS, des applications de messagerie et des réseaux sociaux ;
- habitudes d’installation rapide d’applications et de clic sur des liens partagés ;
- présence de données personnelles et photos exploitables pour d’autres arnaques.
Les attaques ciblent aussi le lien affectif : fausses urgences familiales, faux proches en détresse à l’étranger, canulars impliquant des animaux perdus ou malades pour soutirer de l’argent.
Conséquences pour les victimes
Un hameçonnage réussi entraîne souvent :
- débits frauduleux sur la carte bancaire,
- usurpation d’identité pour ouvrir des crédits ou comptes en ligne,
- piratage de la messagerie et réutilisation de l’adresse pour d’autres escroqueries,
- chantage ou sextorsion à partir de données ou images récupérées.
La réponse rapide limite fortement les dégâts : opposition bancaire, changement de mots de passe, dépôt de plainte, signalement aux plateformes spécialisées dans les arnaques en ligne.
Phishing en entreprise : vecteur majeur de cyberattaque
Dans les organisations, le phishing ouvre la voie à des attaques plus complexes : ransomware, vol de propriété intellectuelle, espionnage industriel, fraudes financières.
Une exposition croissante pour les TPE‑PME
Les statistiques récentes montrent une progression marquée :
- 43 % des TPE‑PME touchées par le phishing en 2025, contre 24 % en 2024 ;
- environ 60 % des entreprises citent le phishing comme vecteur d’attaque principal ;
- 21,2 % des attaques recensées en 2023 sont directement liées au phishing.
Les TPE‑PME disposent rarement de ressources de cybersécurité dédiées. Les cybercriminels ciblent ces structures comme point d’entrée vers de plus grands comptes, via la supply chain ou des accès partagés.
Travailleurs tech et comportements à risque
Un paradoxe apparaît : 47 % des travailleurs tech déclarent avoir déjà cliqué sur un lien de phishing. L’expertise technique ne protège pas du tout contre la pression de l’urgence, la fatigue ou la surcharge d’e‑mails.
Les attaquants adaptent leurs scénarios :
- faux messages DevOps ou IT,
- faux systèmes de ticketing,
- notifications de faux bugs ou incidents de production,
- invitations à rejoindre des outils collaboratifs infectés.
Attaques multi‑vecteurs et exploitation des identifiants
Une large proportion des attaques contre les entreprises combine plusieurs méthodes :
- récupération d’identifiants via phishing ;
- utilisation de ces identifiants pour des attaques par force brute ou credential stuffing ;
- exploitation de vulnérabilités d’applications ou d’accès RDP ;
- propagation via la chaîne d’approvisionnement (fournisseurs, prestataires, outils SaaS).
Les attaques RDP, par exemple, ont augmenté de 242 % entre mars et décembre 2020 et restent encore largement exploitées comme pivot à partir d’identifiants compromis.
Signaux génériques pour reconnaître une tentative de phishing
Quel que soit le canal (mail, SMS, appel, réseaux sociaux, QR code), les tentatives d’hameçonnage s’appuient sur quelques ressorts récurrents.
Les leviers psychologiques les plus utilisés
- Urgence : « immédiat », « dernier avertissement », « sinon votre compte sera fermé ».
- Peur : menace de poursuites, amende, blocage de compte, pénalités.
- Gain financier : remboursement inattendu, gain de loterie, prime exceptionnelle.
- Autorité : faux dirigeant, faux avocat, faux agent d’administration.
- Curiosité : pièce jointe intitulée « facture », « photo », « contrat ».
Une demande légitime laisse en général le temps de réfléchir, propose des alternatives et ne repose pas sur une menace immédiate.
Tableau récapitulatif des signaux de phishing
| Signal d’alerte | Exemple typique | Réflexe recommandé |
|---|---|---|
| Urgence ou menace | « Dernier rappel avant blocage de votre compte bancaire » | Ignorer le lien, se connecter via l’application ou le site officiel |
| Demande de données sensibles | « Envoyez votre code reçu par SMS pour vérification » | Refuser, contacter l’institution via un numéro connu |
| Adresse expéditeur douteuse | support‑banque@secure‑fr.info | Comparer avec un ancien e‑mail officiel, supprimer en cas de doute |
| Lien raccourci ou étrange | bit.ly/secure‑compte | Ne pas cliquer, passer par un favori ou l’appli |
| Pièce jointe inattendue | facture_URSSAF.zip envoyée par un inconnu | Ne pas ouvrir, analyser ou supprimer |
| Incohérence contextuelle | Message d’une banque où vous n’avez aucun compte | Supprimer directement |
Bonnes pratiques pour éviter le phishing au quotidien
La réduction du risque repose sur la combinaison de réflexes comportementaux et de mesures techniques de base. Chaque geste limite la surface d’attaque des cybercriminels.
Hygiène numérique personnelle
- Utiliser un gestionnaire de mots de passe pour générer des identifiants uniques et complexes.
- Activer l’authentification à deux facteurs (2FA) partout où c’est proposé.
- Mettre à jour régulièrement systèmes, navigateurs, antivirus et applications.
- Consulter régulièrement l’historique de connexions sur les comptes sensibles (banque, messagerie, réseaux sociaux).
- Limiter l’exposition publique de données personnelles sur les réseaux sociaux.
Séparation des usages et gestion des appareils
Avec en moyenne 9,6 appareils par foyer, la séparation des usages constitue un frein efficace aux propagations d’attaque :
- réserver un appareil ou un profil utilisateur aux activités financières et administratives ;
- éviter les installations de logiciels douteux sur l’ordinateur utilisé pour la banque en ligne ;
- désactiver les installations automatiques d’applications depuis des sources inconnues.
Culture de vérification systématique
Un principe simple guide la plupart des situations :
- ne jamais transmettre de mot de passe, de code 2FA ou de numéro de carte par e‑mail ou SMS ;
- refuser de dicter un code reçu par SMS, même au téléphone ;
- prendre quelques secondes pour relire l’adresse d’expéditeur et l’URL avant de cliquer.
Mesures spécifiques pour les entreprises
Dans un environnement professionnel, l’objectif consiste à diminuer le taux de clic sur les messages malveillants et à limiter l’impact d’un incident isolé.
Sensibilisation et mise en situation
Les campagnes de formation au phishing fonctionnent mieux lorsqu’elles combinent :
- des sessions courtes axées sur des cas concrets (factures, RH, direction, services IT) ;
- des simulations régulières d’e‑mails d’hameçonnage ;
- des retours anonymisés et constructifs, sans culpabiliser les personnes qui ont cliqué.
Les collaborateurs apprennent à repérer les signaux suspects tout en identifiant clairement la procédure interne en cas de doute (adresse de signalement, équipe sécurité, hotline).
Politiques et processus internes
- Imposer une validation à deux personnes pour les virements au‑delà d’un certain montant.
- Formaliser une procédure pour la modification de RIB des fournisseurs.
- Documenter les canaux officiels de communication de la direction et des RH.
- Limiter les droits administrateur aux comptes strictement nécessaires.
Protections techniques
Les solutions techniques ne remplacent pas la vigilance, mais réduisent l’exposition :
- filtres anti‑spam avancés avec détection de liens malveillants ;
- authentification des e‑mails sortants (SPF, DKIM, DMARC) ;
- bloqueurs de script et filtrage DNS pour limiter l’accès aux sites malveillants ;
- supervision des accès distants (RDP, VPN) avec journalisation et détection d’anomalies.
Que faire si vous avez cliqué sur un lien de phishing ?
La réaction rapide permet souvent de contenir l’attaque. Même si la situation semble confuse, quelques étapes structurent la réponse.
Étapes immédiates en cas de doute
- Couper la connexion au site suspect, fermer le navigateur.
- Changer le mot de passe du compte visé depuis un autre appareil sain.
- Activer ou renforcer l’authentification à deux facteurs.
- Vérifier les derniers mouvements (bancaires, connexions, commandes en ligne).
Si des données bancaires ont été saisies
- Appeler immédiatement la banque pour faire opposition et signaler l’arnaque.
- Surveiller les relevés dans les jours suivants.
- Conserver les preuves : captures d’écran, e‑mails, SMS, journaux d’appels.
Signalement et assistance
Les plateformes spécialisées en arnaques et fraudes en ligne orientent vers les bonnes démarches : dépôt de plainte, signalement auprès des fournisseurs de service, accompagnement technique pour la remise en sécurité des comptes.
« En cas d’hameçonnage, la rapidité d’alerte de la banque et des services en ligne concernés limite souvent la portée de la fraude et évite un enchaînement d’attaques secondaires. »
Phishing, violations de données et surface d’attaque numérique
Le phishing s’inscrit dans un écosystème plus large de menaces. Les violations de données alimentent les campagnes suivantes, qui deviennent de plus en plus ciblées.
Violations de données en hausse
Les notifications à la CNIL liées à des violations de données ont augmenté d’environ 20 %. En 2024, 5629 violations ont été enregistrées, soit en moyenne 15 notifications de cyberattaques par jour, contre 13 en 2023. Environ 62 % de ces notifications concernent des cas de piratage informatique.
ÉducationQuelles sont les nouvelles fonctionnalités du Thermomix TM7 ?Chaque fuite génère des bases d’e‑mails, de mots de passe, de numéros de téléphone et d’habitudes de consommation qui servent ensuite de matière première aux campagnes d’hameçonnage.
Tokens, sessions et contournement de l’authentification
Les attaquants ciblent aussi les tokens de session stockés sur les appareils. Une fois récupérés via un malware ou un phishing avancé, ces tokens permettent d’ouvrir une session sans connaître le mot de passe, en court‑circuitant parfois la 2FA.
Cela renforce la nécessité de garder un environnement sain : mises à jour, antivirus, navigation maîtrisée, limitation des extensions installées dans le navigateur.
Phishing, IA et avenir des attaques : vers une vigilance continue
L’IA ne sert pas seulement d’accélérateur ; elle crée une nouvelle surface d’attaque. Les modèles, bibliothèques et services IA externes peuvent renfermer des backdoors ou être utilisés pour automatiser des campagnes complexes.
Supply chain IA et risques associés
Les organisations qui intègrent des briques IA à leurs produits ou à leurs processus exposent leurs utilisateurs à de nouveaux risques :
- modèles compromis qui exfiltrent des données sensibles ;
- scripts d’automatisation téléchargés depuis des référentiels corrompus ;
- intégration de packages contenant du code malveillant.
Le phishing se greffe alors sur ces vecteurs pour récupérer des accès administrateur, des clés API et d’autres secrets techniques.
Une hygiène numérique à maintenir dans la durée
Les tendances de visites de cybermalveillance.gouv.fr (près de 17,5 millions de visites depuis la création, 5,4 millions en 2024 avec une hausse de 47 % sur un an) montrent que les usagers recherchent activement des informations pour faire face aux menaces.
Cette vigilance se nourrit de trois éléments complémentaires : information régulière, réflexes simples et outils adaptés. Le phishing évolue, mais les signes de manipulation et les scénarios de pression restent identifiables dès qu’on adopte une approche méthodique de chaque message reçu.
