
Les boîtes mail des particuliers et des entreprises reçoivent désormais un flux continu de messages frauduleux. Certains sont grossiers, d’autres imitent à la perfection une banque, un fournisseur, un collègue ou même votre propre direction.
Derrière ces emails se cachent des scénarios bien rodés, appuyés par des statistiques alarmantes et des techniques toujours plus crédibles. En comprenant précisément comment ces messages sont construits, chaque employé, dirigeant ou particulier renforce sa capacité à repérer les signaux faibles avant le clic de trop.
| Élément à analyser | Signes de phishing |
|---|---|
| Adresse email de l’expéditeur | Nom trompeur, domaine suspect ou légèrement modifié |
| Contenu du message | Ton alarmiste, fautes de langue, demandes inhabituelles ⚠️ |
| Liens et pièces jointes | URL masquées, fichiers inattendus ou dangereux |
| Demande d’informations sensibles | Mot de passe, données bancaires ou codes de sécurité |
Le phishing par email en 2026 : chiffres clés et réalité du terrain
Le phishing ne se résume plus à quelques faux emails de loterie. Le phénomène touche désormais l’ensemble du tissu économique français et le grand public, avec une industrialisation impressionnante des campagnes frauduleuses.
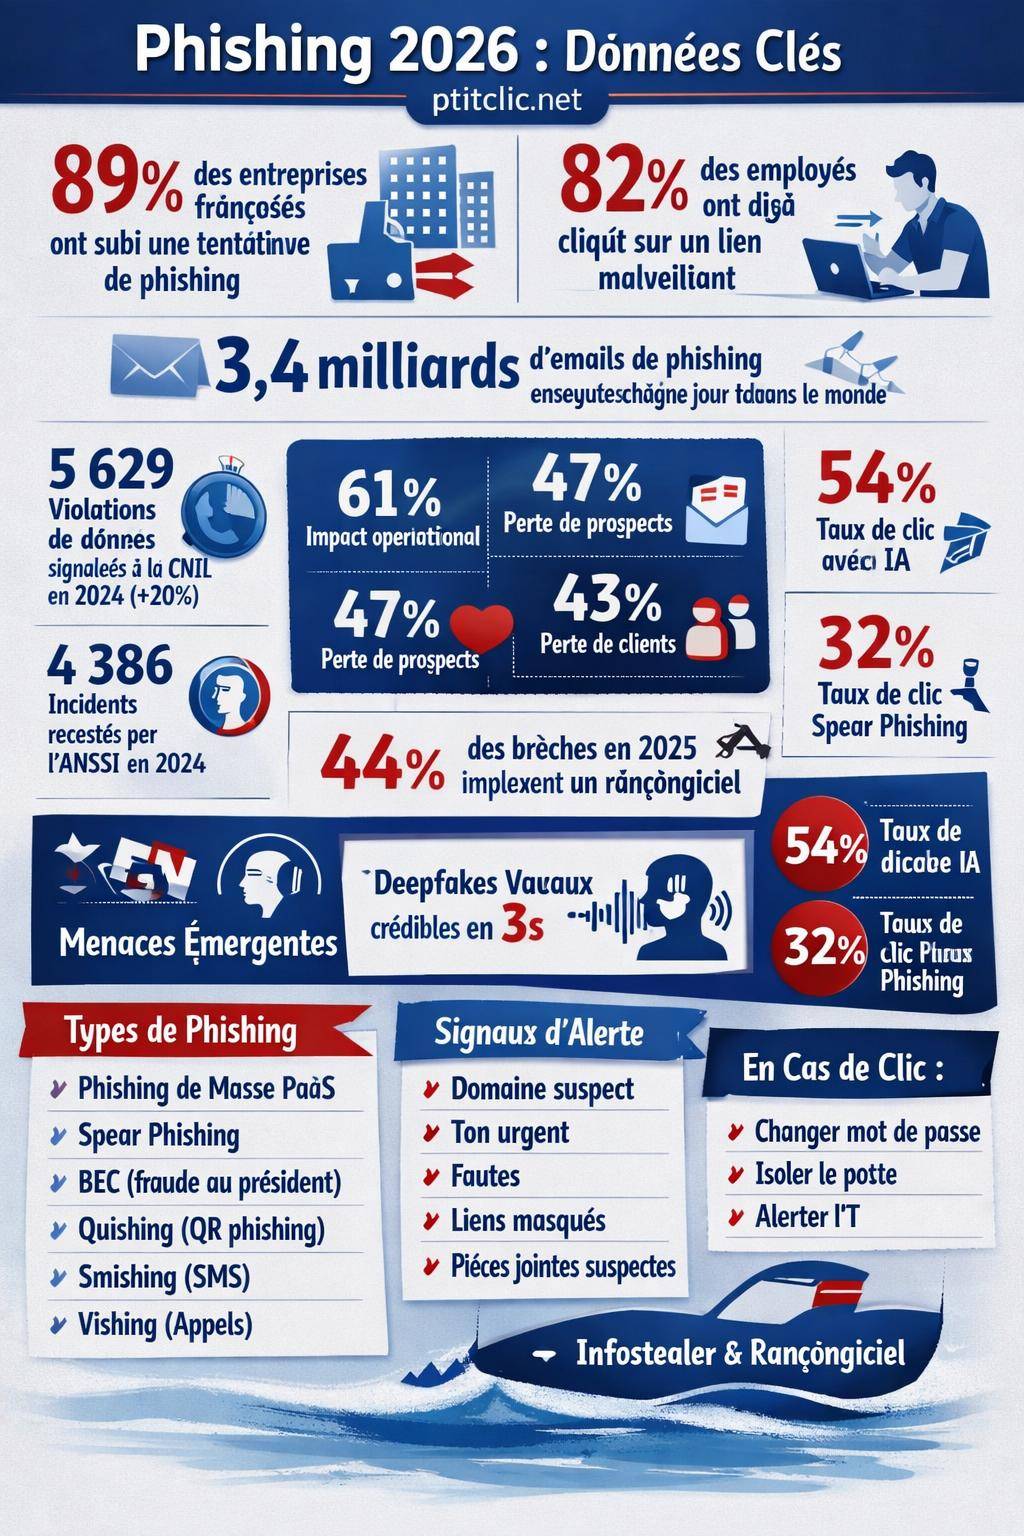
En France, 89 % des entreprises déclarent avoir subi au moins une tentative de phishing par email sur les douze derniers mois. Dans ces organisations, 82 % des employés ont déjà cliqué sur un lien malveillant, preuve que la simple sensibilisation théorique ne suffit plus. À l’échelle mondiale, on estime à 3,4 milliards le nombre d’emails de phishing envoyés chaque jour, tous secteurs confondus.
Les autorités et organismes de contrôle tirent également la sonnette d’alarme. La CNIL a enregistré 5 629 notifications de violations de données en 2024, en hausse de 20 % en un an. L’ANSSI recense de son côté 4 386 événements de sécurité, avec une progression similaire. La plupart de ces incidents démarrent par un email apparemment anodin, souvent reçu un lundi matin ou en fin de journée, dans le flot habituel de messages professionnels.
ÉducationComment synchroniser une nouvelle télécommande à votre Freebox ?Pour les entreprises françaises, les conséquences se matérialisent rapidement : 61 % rapportent des impacts opérationnels (baisse de productivité, retards, désorganisation). 47 % constatent une perte de prospects et 43 % une perte de clients après un incident. Les rançongiciels restent très présents, impliqués dans 44 % des brèches en 2025, souvent à partir d’un simple clic sur une pièce jointe piégée.

Les grandes familles de phishing par email à connaître
Les attaquants adaptent désormais leurs scénarios au profil de la victime. Derrière le terme générique « phishing » se cache une palette de techniques, du message de masse à l’attaque ciblée contre un dirigeant ou un service financier.
Phishing classique de masse : campagnes volumétriques
Le phishing traditionnel repose sur l’envoi d’un même message générique à des milliers voire des millions d’adresses. L’objectif : obtenir un faible pourcentage de réponses, suffisant pour rendre l’opération très rentable. 90 % des campagnes de phishing haute volumétrie s’appuient désormais sur des services de Phishing-as-a-Service, qui fournissent kits, hébergement et scénarios clés en main.
Ces emails imitent souvent :
- Des banques ou organismes de paiement en ligne ;
- Des services de messagerie (Gmail, Outlook, etc.) qui réclament une « vérification de compte » ;
- Des plateformes de streaming ou de commerce électronique ;
- Des opérateurs télécom ou fournisseurs d’énergie.
Les indices classiques restent visibles : orthographe approximative, adresse d’expédition douteuse, ton alarmiste, liens renvoyant vers des domaines sans rapport avec le service affiché. Ces signaux constituent un excellent terrain d’entraînement pour développer un réflexe systématique de vérification.
Spear phishing : attaques ciblées contre une personne ou un service
Le spear phishing vise une cible précise : dirigeant, comptable, responsable RH, administrateur système, chef de projet. L’email s’appuie sur des informations publiques ou volées (LinkedIn, site web, réseaux sociaux, fuite de données) pour paraître parfaitement cohérent.
Un attaquant peut ainsi citer un client réel, une offre en cours, un nom de collègue, un rendez-vous ou un événement d’entreprise. Le taux de clic moyen grimpe alors à 32 % pour ces campagnes ciblées, bien au-dessus des emails génériques.
Le spear phishing constitue souvent la première étape d’une chaîne d’attaque plus large : vol de mots de passe, installation d’un infostealer puis déploiement d’un rançongiciel. Les tokens de session volés permettent ensuite de contourner l’authentification multifacteur et de s’introduire discrètement dans les systèmes internes.

Business Email Compromise (BEC) et fraude au président
La fraude au président et plus largement le Business Email Compromise (BEC) ciblent directement les flux financiers de l’entreprise. L’email semble provenir d’un dirigeant, d’un associé, d’un avocat ou d’un partenaire stratégique, et demande un virement urgent, un changement de RIB ou la validation d’une opération confidentielle.
Les pertes associées au BEC sont évaluées à plusieurs milliards de dollars par an au niveau mondial. Une partie significative de ces fraudes démarre par un simple message, souvent envoyé au bon moment (fin de journée, veille de congés, période de clôture comptable) pour pousser la victime à agir sans vérifier.
« Nous pensions avoir des procédures solides. Un email imitant parfaitement le style de notre direction a suffi pour déclencher un virement de plusieurs centaines de milliers d’euros. Le domaine de l’expéditeur comportait une seule lettre différente, aucun employé ne l’a remarqué dans l’urgence. »
Quishing, smishing, vishing : quand le phishing déborde de l’email
Les cybercriminels exploitent désormais d’autres canaux que l’email pur, en restant dans la même logique de manipulation et de collecte d’identifiants.
- Quishing : utilisation de QR codes malveillants, intégrés dans un email ou sur un support papier. Le scan redirige vers un site frauduleux imitant un portail de messagerie, une application de paiement ou un outil interne.
- Smishing : messages SMS frauduleux, souvent liés à une fausse livraison, un code de sécurité ou une alerte bancaire. Le lien renvoie vers une page de phishing mobile.
- Vishing : appels téléphoniques trompeurs, parfois orchestrés après un email de phishing pour donner une impression de continuité et rassurer la victime.
Les campagnes les plus abouties combinent ces vecteurs. Certaines attaques commencent par un email, se poursuivent par un SMS puis se finalisent par un appel téléphonique pour convaincre la cible d’ignorer les procédures internes habituelles.
Exemples de mails de phishing bancaires : faux virements et comptes bloqués
Les emails se faisant passer pour une banque restent fréquents. Les attaquants profitent de la crainte de perdre l’accès à un compte ou de voir des fonds détournés pour pousser à une réaction immédiate. Voici plusieurs scénarios typiques, inspirés de cas réels.
Exemple 1 : « Votre compte est temporairement suspendu »
Objet : [IMPORTANT] Vérification urgente de votre compte bancaire
Message typique :
« Madame, Monsieur,
Suite à une activité inhabituelle détecté sur votre compte, nous avons suspendu temporairements l’accès à vos services en ligne. Pour réactiver votre accès, merci de cliquez sur le lien ci-dessous et de confirmer votre informations avant 24h.> Réactiver mon compte maintenant <
Sans validation de votre part, votre compte sera définitivement limiter.
Service Sécurité – [Fausse Banque] »
Signaux d’alerte :
- Fautes d’orthographe et de grammaire (« détecté », « temporaires », « votre informations », « limiter »).
- Ton alarmiste : référence à une suspension immédiate et à un délai de 24 heures.
- Lien texte « Réactiver mon compte maintenant » qui renvoie vers un domaine sans rapport avec la banque.
- Adresse d’expédition approximative, par exemple [email protected] alors que la vraie banque utilise un domaine différent.
Dans ce type d’attaque, la page visée imite exactement l’interface de connexion de la banque. Les identifiants saisis sont immédiatement envoyés aux cybercriminels, qui se connectent ensuite en temps réel et déclenchent des virements frauduleux.
Exemple 2 : faux remboursement ou fausse prime
Objet : Remboursement disponible – Mise à jour de vos coordonnées bancaires
Message typique :
« Madame, Monsieur,
Suite à une vérification de votre dossier, vous êtes éligible à un remboursement d’un montant de 184,32 €. Pour recevoir ce remboursement, merci de valider vos informations de paiement via le bouton ci-dessous :> Recevoir mon remboursement <
Cette opération ne vous sera pas facturé et doit être complété dans les 48h.
Cordialement,
Service Clientèle »
Signaux d’alerte :
- Montant précis choisi pour renforcer la crédibilité, sans aucune référence à un contrat réel.
- Absence de personnalisation spécifique (numéro de contrat, référence exacte, objet clair).
- Adresse de l’expéditeur masquée ou utilisant un nom de domaine voisin de celui d’une vraie banque.
- Page de destination qui demande carte bancaire complète, cryptogramme et parfois copie de pièce d’identité.
Exemples de mails de phishing imitant des services en ligne
Les cybercriminels ciblent aussi les messageries, plateformes de stockage, outils de collaboration ou services de streaming. L’objectif reste le même : voler identifiants et accès, puis progresser dans le système d’information ou revendre les comptes sur des places de marché clandestines.
Exemple 3 : faux message de messagerie « boîte pleine »
Objet : Alerte : Votre boîte de réception a atteint 98 % de sa capacité
Message typique :
« Cher utilisateur,
Votre boîte de réception a atteint 98 % de sa capacité. De nouveaux messages ne peuvent plus être livré.Pour éviter la suppression automatique de vos emails, veuillez mettre à jour votre espace de stockage immédiatement en vous connectant à votre portail webmail sécurisé :
> Mettre à jour mon webmail <
Service de messagerie – IT Support »
Signaux d’alerte :
- Formulation approximative (« livré » au lieu de « livrés »).
- Absence de référence à l’organisation réelle (nom de l’entreprise, signature complète du service informatique).
- Domaine de destination sans lien avec le domaine de l’entreprise.
- Page de connexion qui demande identifiant et mot de passe de messagerie, parfois sur un design légèrement différent.
Exemple 4 : fausse alerte de sécurité sur un compte en ligne
Objet : Connexion suspecte détectée sur votre compte
Message typique :
« Bonjour [Prénom],
Une nouvelle connexion à votre compte a été détecté depuis un appareil inconnu (Localisation : Varsovie, Pologne).Si vous êtes à l’origine de cette connexion, aucune action n’est requise. Dans le cas contraire, merci de sécuriser votre compte immédiatement en suivant ce lien :
> Sécuriser mon compte <
Pour votre sécurité, ce lien reste actif 30 minutes.
L’Équipe Sécurité Compte »
Signaux d’alerte :
- Adresse d’expédition qui n’appartient pas au domaine officiel du service.
- Lien raccourci ou redirection multiple avant la page de destination.
- Demande directe de saisie du mot de passe et parfois de code de double authentification sur un site non officiel.
Ces exemples sont détaillés plus en profondeur dans des guides spécialisés sur la détection des arnaques par email, comme la page comment reconnaître et éviter le phishing, qui propose une grille de lecture complémentaire.
Exemples de phishing ciblant les entreprises et les services financiers
Dans les organisations, les attaquants adaptent le contenu pour toucher les fonctions sensibles : comptabilité, achats, RH, DSI. Un email bien formulé, aligné sur le ton interne de l’entreprise, peut conduire à un virement non autorisé ou à une ouverture de pièce jointe contenant un rançongiciel.
Exemple 5 : faux changement de coordonnées bancaires d’un fournisseur
Objet : Mise à jour de nos coordonnées bancaires – Factures en cours
Message typique :
« Bonjour [Prénom],
Suite à une mise à jour de notre organisation financière, merci d’utiliser à compter d’aujourd’hui notre nouveau RIB pour le paiement de vos factures en cours et à venir.Vous trouverez en pièce jointe notre attestation bancaire actualisée.
Nous restons à votre disposition pour toute information complémentaire.
Cordialement,
[Nom d’un contact réel emprunté sur LinkedIn]
Service Comptabilité – [Nom du vrai fournisseur] »
Signaux d’alerte :
- Adresse d’expéditeur légèrement différente de l’adresse habituelle du fournisseur.
- Pièce jointe au format PDF ou DOCX contenant un lien cliquable vers un site malveillant.
- Demande de changement de RIB sans validation par un autre canal (téléphone, portail fournisseur).
Dans de nombreux cas, l’attaquant a au préalable compromis la boîte mail du fournisseur ou d’un interlocuteur interne, rendant le message extrêmement crédible. La vigilance du service comptable devient alors la dernière barrière.
Exemple 6 : faux message du service RH ou de la direction
Objet : Nouvelle procédure d’évaluation – Action requise avant vendredi
Message typique :
« Bonjour à tous,
Dans le cadre de la nouvelle politique de performance, nous vous demandons de compléter votre questionnaire d’évaluation annuelle via le lien ci-dessous.> Accéder à mon évaluation <
L’accès au portail RH sera désactivé pour les collaborateurs n’ayant pas complété ce formulaire dans les délais.
Merci par avance de votre coopération,
[Nom du DRH ou du CEO]
Direction des Ressources Humaines »
Signaux d’alerte :
- Style d’écriture légèrement différent de celui habituel du dirigeant ou du DRH.
- Adresse d’envoi externe à l’organisation ou domaine quasi similaire.
- Portail d’évaluation imité, demandant identifiants professionnels, questions personnelles et parfois données bancaires.
Les signaux d’alerte communs à tous les mails de phishing
Au-delà des scénarios spécifiques, les emails de phishing présentent souvent les mêmes marqueurs. Les intégrer comme une grille de lecture systématique renforce considérablement la sécurité individuelle et collective.
Analyse de l’expéditeur et du domaine
Le champ « De » ne suffit pas. Le nom affiché peut se nommer « Votre Banque » ou « Service RH » sans garantir l’authenticité. L’analyse porte surtout sur l’adresse complète et le domaine.
- Vérifier les variations subtiles de domaine : monbanqe.com au lieu de monbanque.com, ajout d’un tiret, d’un chiffre ou d’un sous-domaine exotique.
- Contrôler si l’email provient réellement du domaine officiel de l’entreprise, de la banque ou du service en question.
- Repérer les adresses génériques suspectes du type [email protected].
Contenu du message : style, ton et structure
Le texte lui-même constitue une mine d’indices. Les cybercriminels ne maîtrisent pas toujours la langue ni les références propres à chaque pays ou secteur.
- Fautes orthographiques ou grammaticales récurrentes, tournures maladroites, ponctuation incohérente.
- Ton trop alarmiste ou au contraire excessivement flatteur, jouant sur la peur ou l’appât du gain.
- Menace de fermeture immédiate de compte, d’amende, de sanction RH ou de rupture de contrat.
- Absence de personnalisation réelle : « Cher client » au lieu de votre nom complet, aucun rappel de numéro de contrat ou de référence.
Liens et pièces jointes : le véritable vecteur de l’attaque
Les liens et pièces jointes constituent la porte d’entrée principale : installation d’un malware, vol d’identifiants, collecte d’informations sensibles. Une simple vérification visuelle réduit considérablement le risque.
- Survoler les liens sans cliquer pour afficher l’URL réelle.
- Se méfier des liens raccourcis ou très longs comportant de multiples paramètres.
- Refuser d’ouvrir des pièces jointes inattendues, même si l’expéditeur paraît connu.
- Vérifier l’extension du fichier : un « .pdf.exe » ou un fichier script doit rester bloqué.
Tableau récapitulatif des signaux d’alerte
| Élément | Signaux d’alerte typiques | Réaction conseillée |
|---|---|---|
| Expéditeur | Domaine ressemblant mais différent, adresse générique, incohérence avec l’organisation réelle | Contrôler le domaine, comparer avec des emails antérieurs, contacter via un canal officiel |
| Objet | Ton urgent, menaces, promesse de gain, demande d’action immédiate | Relativiser l’urgence, vérifier via un autre canal, ne pas cliquer sous pression |
| Corps du message | Fautes récurrentes, formulation étrange, absence de références précises | Comparer avec les messages habituels du même émetteur, rechercher incohérences |
| Liens | URL longue, domaine inconnu, raccourcisseur de liens, décalage entre texte et lien | Survoler avant de cliquer, taper manuellement l’adresse officielle si besoin |
| Pièces jointes | Fichiers inattendus, extensions exécutables, mots de passe fournis dans l’email | Vérifier par téléphone avant ouverture, analyser avec un antivirus à jour |
IA, deepfakes et phishing de nouvelle génération
Les campagnes de phishing s’appuient désormais sur l’intelligence artificielle pour générer des emails presque irréprochables, sans faute et adaptés au contexte culturel de la cible.
ÉducationOù regarder Harry Potter en streaming légalement ?Les études montrent que les campagnes de phishing aidées par IA atteignent un taux de clic moyen de 54 %, contre 12 % pour des campagnes plus rudimentaires. Les LLM permettent de calibrer le ton, le vocabulaire, la longueur et la mise en forme en quelques secondes, rendant les signaux linguistiques habituels beaucoup moins visibles.
Les deepfakes vocaux complètent ce tableau. Avec trois secondes d’enregistrement audio, un attaquant peut reproduire la voix d’un dirigeant, appeler un comptable et confirmer un virement évoqué dans un email frauduleux. Le scénario global devient alors extrêmement convaincant.
« Lors d’une fraude récente, le directeur financier a reçu un email, puis un appel vocal utilisant une imitation crédible de la voix du PDG. L’email et le coup de fil renvoyaient au même projet, avec les mêmes détails. La procédure de double validation a été contournée en quelques minutes. »
Dans ce contexte, 95 % des professionnels de la sécurité estiment que les modèles de langage avancés compliquent fortement la détection du phishing, tant pour les humains que pour les outils automatiques. La vigilance se déplace vers la cohérence globale du scénario : qui demande quoi, à quel moment, par quel canal et avec quelles justifications.
Comment s’entraîner à repérer un email de phishing au quotidien
La théorie ne suffit pas. L’habitude de vérifier systématiquement certains éléments avant de cliquer réduit fortement les risques, même face à des emails bien construits.
Adopter une routine de vérification en trois temps
Une approche simple consiste à appliquer une séquence rapide à chaque message inattendu ou sensible :
- Étape 1 : Qui me parle ? Vérifier l’expéditeur et le domaine, comparer avec les échanges précédents, se méfier des adresses proches mais inconnues.
- Étape 2 : Que me demande-t-on ? Identifier si l’email exige argent, identifiants, document sensible, changement de coordonnées, désactivation de sécurité.
- Étape 3 : Par quel canal je confirme ? Répondre par un autre moyen : téléphone, messagerie interne, portail en ligne officiel, contact habituel.
Mettre à contribution les outils et procédures internes
Les entreprises disposent souvent d’outils et de processus, parfois sous-exploités. Ils constituent pourtant un rempart non négligeable face aux attaques répétées.
- Signalement simplifié d’un email suspect (bouton dans la messagerie, adresse dédiée).
- Mise en quarantaine automatique de certains messages, avec procédure de vérification par l’équipe sécurité.
- Simulations régulières de phishing pour entraîner les équipes, mesurer le taux de clic et ajuster les actions de sensibilisation.
- Usage strict d’antivirus et d’EDR, particulièrement pour les PME/TPE dont un tiers reste encore sans protection adéquate.
Que faire si l’on a cliqué ou renseigné ses identifiants ?
Malgré les précautions, un clic ou une saisie de mot de passe peut survenir. La réaction rapide limite alors l’ampleur de l’incident. L’inaction crée au contraire une fenêtre de tir pour les attaquants, qui exploitent chaque minute disponible.
Réflexes immédiats après un clic suspect
- Déconnecter l’ordinateur d’Internet (Wi-Fi, câble réseau) si une pièce jointe douteuse a été ouverte.
- Changer immédiatement le mot de passe concerné si des identifiants ont été saisis sur un site frauduleux.
- Vérifier si le même mot de passe n’est pas réutilisé ailleurs, et le modifier en conséquence.
- Prévenir le service informatique ou le support de sécurité sans attendre.
Signaler l’email et contribuer à la lutte globale
Le signalement des emails de phishing renforce les mécanismes de filtrage, protège d’autres utilisateurs et fournit des éléments précieux aux autorités et aux équipes sécurité. Des procédures détaillées existent, notamment pour signaler un mail de phishing dans un cadre professionnel ou personnel.
En complément, la consultation de ressources comme la liste de mails frauduleux courants aide à reconnaître des schémas déjà recensés et à comprendre comment les attaquants réutilisent les mêmes modèles en les adaptant légèrement.
« Un clic signalé à temps évite parfois une brèche majeure. Dans plusieurs incidents récents, l’alerte d’un seul salarié a permis de bloquer une campagne avant que les pièces jointes malveillantes ne soient massivement ouvertes. »
Phishing, infostealers et rançongiciels : comprendre la chaîne d’attaque
Les emails de phishing ne représentent plus une simple nuisance isolée. Ils s’insèrent dans une véritable chaîne d’intrusion, où chaque étape prépare la suivante. Comprendre cette logique aide à mesurer les enjeux derrière un simple clic.
Du lien malveillant à l’accès initial
Une partie des campagnes mène vers des sites de téléchargement d’outils infectés ou vers de fausses mises à jour (navigateur, lecteur PDF, plugin). L’utilisateur installe alors un infostealer, un logiciel malveillant spécialisé dans le vol d’identifiants, cookies, tokens de session et contenus de navigateurs.
Ces données sont revendues sur des marchés clandestins, où d’autres groupes achètent un accès initial à l’entreprise. Les attaques par rançongiciel, l’espionnage industriel ou le sabotage opérationnel démarrent fréquemment à partir de ces informations collectées.
De l’accès initial au blocage complet du système
Une fois à l’intérieur du système d’information, les attaquants effectuent une phase de reconnaissance, escaladent leurs privilèges, identifient les serveurs critiques et exfiltrent des données sensibles. Le chiffrement des systèmes intervient souvent en dernier, accompagné d’une demande de rançon.
Ce schéma, observé sur de nombreux incidents, montre que le premier email de phishing n’est que la porte d’entrée. Les réflexes de vérification, le signalement rapide et le suivi technique des incidents limitent la progression de l’attaquant à chaque étape, avant que l’entreprise ne subisse une paralysie complète de sa production ou de ses services.